เมื่อก่อนพนักงานส่วนใหญ่ทำงานอยู่ในสำนักงาน Application สำคัญอยู่ใน Data Center และ Traffic ทั้งหมดสามารถวิ่งผ่าน Firewall ที่สำนักงานใหญ่ได้
โครงสร้างแบบนี้ค่อนข้างตรงไปตรงมา
แต่ปัจจุบันพนักงานอาจทำงานจากบ้าน โรงแรม ร้านกาแฟ หรือสาขาต่างจังหวัด ขณะเดียวกัน Application ก็ไม่ได้อยู่ใน Data Center ของบริษัททั้งหมดอีกต่อไป แต่กระจายอยู่บน Microsoft 365, SaaS, Public Cloud และ Private Cloud
คำถามจึงเปลี่ยนจาก
“เราจะป้องกันขอบ Network ของบริษัทอย่างไร?”
มาเป็น
“เราจะทำให้ User เข้าถึง Application อย่างปลอดภัยได้อย่างไร ไม่ว่า User และ Application จะอยู่ที่ไหน?”
แนวคิดที่เกิดขึ้นเพื่อรองรับ Environment ลักษณะนี้เรียกว่า SASE หรือ Secure Access Service Edge
SASE คืออะไร?
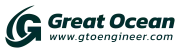
SASE ย่อมาจาก Secure Access Service Edge เป็นสถาปัตยกรรมที่นำความสามารถด้าน Network และ Security มารวมกัน และให้บริการ Security จาก Cloud ใกล้กับ User หรือ Network Edge มากขึ้น
แทนที่จะบังคับให้ Traffic ทุกประเภทวิ่งกลับสำนักงานใหญ่เพื่อผ่าน Firewall แล้วค่อยออกไปยัง Internet หรือ SaaS ระบบ SASE สามารถนำ User ไปยัง Security Service ที่เหมาะสมและอยู่ใกล้กว่า
โดยทั่วไป SASE ประกอบด้วยความสามารถหลักหลายด้าน เช่น
- SD-WAN
- Secure Web Gateway หรือ SWG
- Zero Trust Network Access หรือ ZTNA
- Cloud Access Security Broker หรือ CASB
- Firewall-as-a-Service หรือ FWaaS
แนวคิดสำคัญคือ Network และ Security ไม่ควรถูกออกแบบแยกจากกันเมื่อ User และ Application กระจายอยู่หลาย Location
ทำไม Architecture แบบเดิมเริ่มไม่เหมาะกับการทำงานยุค Cloud?
ลองสมมติว่าพนักงานอยู่เชียงใหม่และต้องใช้ Microsoft 365
ถ้า Network ใช้ Architecture แบบเดิม Traffic อาจต้องวิ่งจากเชียงใหม่กลับสำนักงานใหญ่ในกรุงเทพฯ ผ่าน Firewall ของบริษัท แล้วจึงออก Internet ไปยัง Microsoft
การวิ่งแบบนี้เรียกว่า Backhauling
ในอดีต Backhaul มีเหตุผล เพราะ Application หลักอยู่ Data Center
แต่ในยุค SaaS การส่ง Traffic อ้อมกลับสำนักงานใหญ่ก่อนออก Cloud อาจสร้าง Latency และใช้ Bandwidth WAN โดยไม่จำเป็น
SASE จึงพยายามนำ Security Control ไปใกล้ User มากขึ้น โดย User สามารถเชื่อมไปยัง Cloud Security Point of Presence ที่เหมาะสม แล้วจึงเข้าถึง SaaS, Internet หรือ Private Application ต่อไป
SASE ไม่ใช่ Product ตัวเดียว
คำว่า SASE มักถูกใช้เหมือนชื่อ Product แต่จริง ๆ แล้วควรมองเป็น Architecture
Vendor สามารถสร้าง Platform ที่รวมความสามารถต่าง ๆ เพื่อรองรับ SASE ได้ แต่เป้าหมายของ SASE ไม่ใช่การซื้อ Appliance ใหม่หนึ่งกล่อง
สิ่งที่ต้องตอบให้ได้คือ
- User อยู่ที่ไหน
- Application อยู่ที่ไหน
- User ควรเข้าถึงอะไร
- Traffic ประเภทใดต้องถูกตรวจสอบ
- Branch เชื่อมกันอย่างไร
- Security Policy จะถูกบังคับอย่างสม่ำเสมออย่างไร
แล้วจึงเลือก Technology ที่ตอบ Architecture นั้น
SD-WAN เป็นส่วนหนึ่งของ SASE
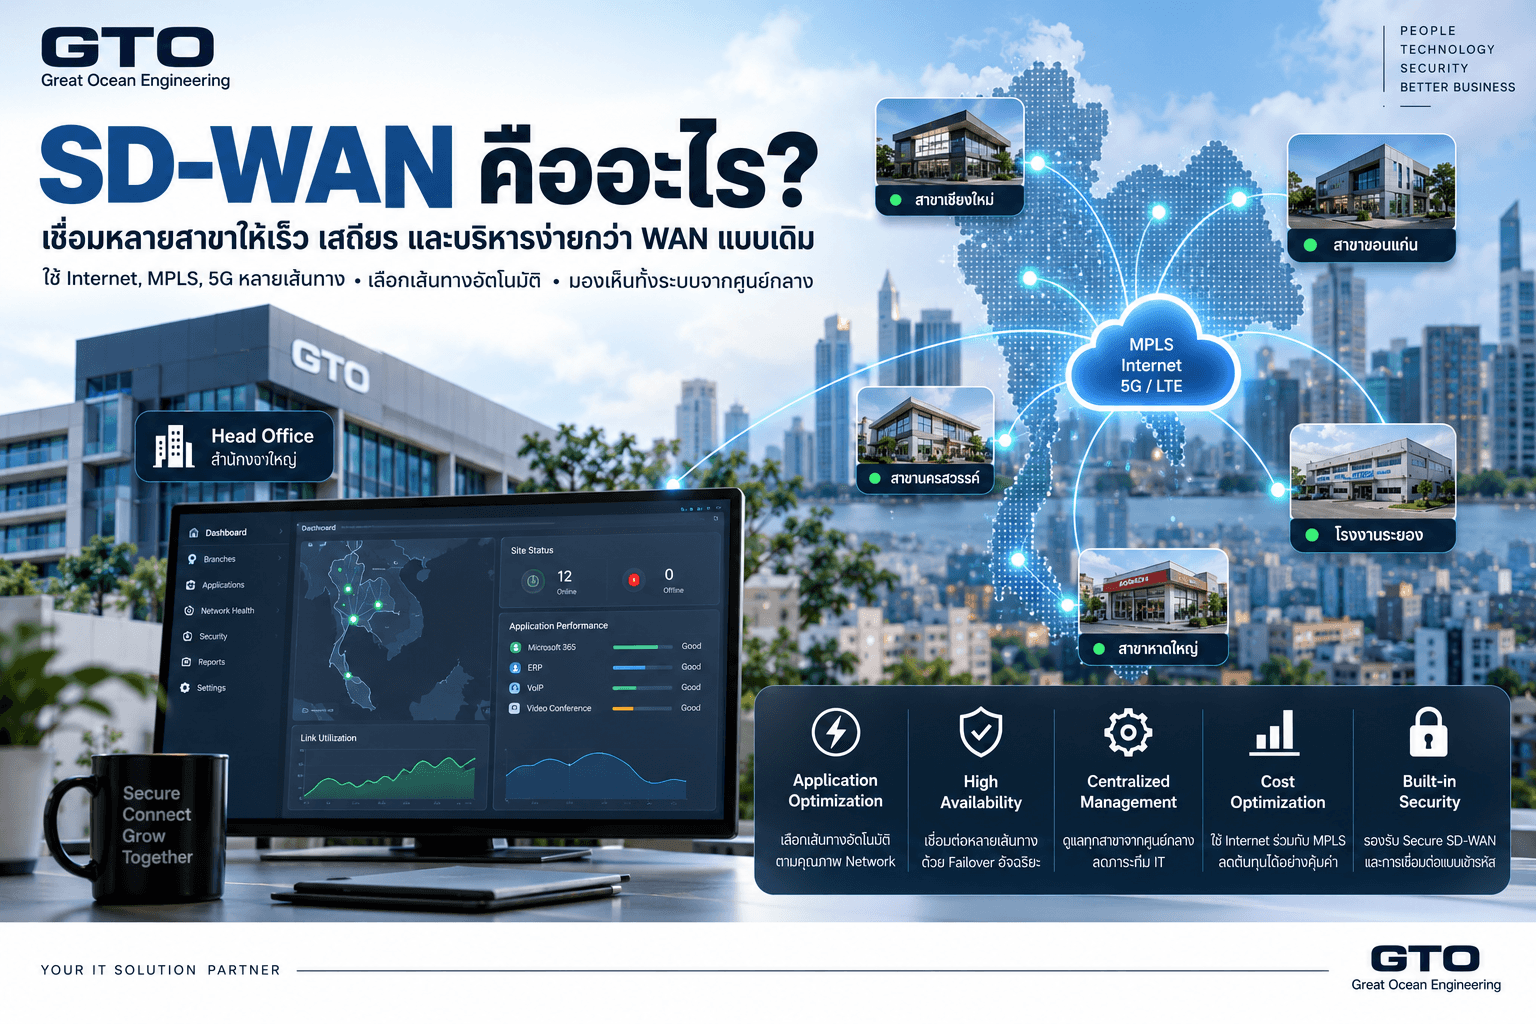
จากบท SD-WAN คืออะไร เราอธิบายว่า SD-WAN ช่วยเลือกเส้นทาง WAN ตาม Application และคุณภาพของ Network รวมถึงช่วยบริหารหลาย Site จากศูนย์กลาง
SASE นำแนวคิดนี้ไปต่อ
เพราะการเชื่อมต่อ Branch อย่างมีประสิทธิภาพเพียงอย่างเดียวไม่พอ Traffic ที่ออกจาก Branch ยังต้องได้รับ Security Control ด้วย
จึงสามารถมองง่าย ๆ ว่า
SD-WAN ดูแล Connectivity
ส่วน
SASE ดูทั้ง Connectivity และ Security
ดังนั้น SD-WAN จึงเป็นองค์ประกอบหนึ่งของ SASE ไม่ใช่เทคโนโลยีคู่แข่งกัน
SASE กับ SSE ต่างกันอย่างไร?
นี่เป็นอีกคำที่เริ่มพบมากขึ้น
SSE ย่อมาจาก Security Service Edge
SSE คือส่วน Security ของ Architecture โดยทั่วไปมีความสามารถอย่าง
- SWG
- ZTNA
- CASB
- FWaaS
- Data Protection
ส่วน SASE จะรวม
SSE + SD-WAN / Networking
เข้าไว้ด้วยกัน
ตารางนี้ช่วยให้เห็นภาพง่ายขึ้น
| ความสามารถ | SSE | SASE |
|---|---|---|
| Secure Web Gateway | ✓ | ✓ |
| ZTNA | ✓ | ✓ |
| CASB | ✓ | ✓ |
| FWaaS | ✓ | ✓ |
| Cloud Security | ✓ | ✓ |
| SD-WAN | – | ✓ |
| Branch Networking | – | ✓ |
ดังนั้นองค์กรที่มี SD-WAN อยู่แล้วอาจเริ่มนำ SSE เข้ามาเสริมจน Architecture เข้าใกล้ SASE มากขึ้นได้
Secure Web Gateway หรือ SWG คืออะไร?
SWG ทำหน้าที่ควบคุมการใช้งาน Web ของ User
เช่นตรวจ
- URL
- Malware
- Phishing
- File Download
- Web Category
- Application
ใน Architecture แบบเดิม User ที่อยู่ Office อาจใช้งาน Web Filtering ผ่าน Firewall ที่สำนักงานใหญ่
แต่ Remote User ที่อยู่นอกบริษัทอาจไม่ได้ผ่าน Firewall เดียวกัน
SASE สามารถให้ Remote User ส่ง Web Traffic ผ่าน Cloud SWG ทำให้ Security Policy ใกล้เคียงกันไม่ว่าจะอยู่ Office หรือทำงานจากภายนอก
ZTNA มีบทบาทอะไรใน SASE?
ZTNA หรือ Zero Trust Network Access ใช้แนวคิดว่า User ไม่ควรได้รับ Network Access กว้าง ๆ เพียงเพราะ Login สำเร็จ
แต่ควรได้รับสิทธิ์เข้าถึงเฉพาะ Application ที่ได้รับอนุญาต โดยพิจารณา Identity, Device และ Context
ตัวอย่างเช่น
พนักงานบัญชีต้องใช้ ERP
ระบบสามารถอนุญาตให้เข้าถึงเฉพาะ ERP Application โดยไม่ต้องเปิด Network ทั้ง Subnet ให้ User มองเห็น
แนวคิดนี้สัมพันธ์โดยตรงกับ Zero Trust คืออะไร และเป็นหนึ่งในองค์ประกอบสำคัญของ SASE
ZTNA สามารถแทน VPN ได้หรือไม่?
ในหลาย Use Case สามารถลดการพึ่งพา VPN แบบเดิมได้ แต่ไม่จำเป็นว่าต้องแทนทั้งหมด
VPN แบบทั่วไปมักให้ User เชื่อมเข้าสู่ Network ก่อน
หลังจากนั้น User อาจมองเห็น Resource ภายในจำนวนมากตาม Routing และ Firewall Policy
ZTNA พยายามเปลี่ยนแนวคิดเป็น
User เข้าถึง Application
ไม่ใช่
User เข้า Network
จึงช่วยลด Attack Surface ได้
อย่างไรก็ตาม Legacy Application, Network Administration หรือ Protocol บางประเภทอาจยังต้องใช้ VPN หรือ Private Connectivity ตาม Requirement จริง
CASB คืออะไร?
CASB หรือ Cloud Access Security Broker ช่วยให้องค์กรมองเห็นและควบคุมการใช้ Cloud Application
ตัวอย่างเช่นบริษัทอนุญาตให้ใช้ Microsoft 365 แต่พนักงานนำไฟล์บริษัทไป Upload เข้า Personal Cloud Storage
CASB สามารถช่วยสร้าง Visibility และ Policy สำหรับ Cloud Usage
Use Case ที่พบได้ เช่น
- ตรวจ Shadow IT
- ควบคุม SaaS
- ป้องกัน Data Leakage
- ตรวจ Cloud Application
- กำหนด Access Policy
ในองค์กรที่ใช้งาน SaaS จำนวนมาก CASB จึงเป็นส่วนสำคัญของ Data Security
Shadow IT คืออะไร?
Shadow IT คือ Application หรือ Cloud Service ที่ User ใช้งานโดยไม่ได้ผ่านการอนุมัติหรือ Governance ของ IT
ตัวอย่างเช่น
ฝ่ายขายนำ Customer List ไปเก็บใน Cloud Storage ส่วนตัวเพื่อแชร์กันสะดวก
ทีมหนึ่งเปิด SaaS ใหม่โดยไม่แจ้ง IT
หรือพนักงานใช้ AI Service ส่งเอกสารภายในไปประมวลผล
ปัญหาคือ IT อาจไม่รู้ว่าข้อมูลบริษัทกำลังถูกนำไปไว้ที่ใด
CASB และ Cloud Visibility จึงช่วยให้องค์กรเห็น Application เหล่านี้ได้ดีขึ้น
Firewall-as-a-Service หรือ FWaaS คืออะไร?
FWaaS คือ Firewall Capability ที่ให้บริการผ่าน Cloud
แทนที่จะให้ Remote User ต้องวิ่งกลับ Office Firewall ทุกครั้ง User สามารถถูกตรวจ Traffic ผ่าน Cloud-delivered Firewall Service ได้
ความสามารถอาจรวม
- Firewall Policy
- Application Control
- Threat Prevention
- IPS
- Web Security
ขึ้นอยู่กับ Platform
อย่างไรก็ตาม หลักการของ Firewall ยังเหมือนเดิม หากต้องการเข้าใจพื้นฐานก่อน สามารถอ่าน Firewall คืออะไร ได้
SASE ช่วย Remote User อย่างไร?
Remote User เป็นหนึ่งใน Use Case ที่ชัดที่สุด
เมื่อพนักงานอยู่ Office
Network Security ค่อนข้างควบคุมได้
แต่เมื่อออกไปทำงานที่บ้าน พนักงานอาจใช้
- Home Wi-Fi
- Hotel Wi-Fi
- Airport Wi-Fi
- Mobile Hotspot
SASE ช่วยสร้าง Security Layer ที่ติดตาม User ไปด้วย
แทนที่ Security จะขึ้นอยู่กับตำแหน่งของ User เพียงอย่างเดียว
SASE ช่วย Branch Office อย่างไร?
Branch Office มักมีสอง Requirement พร้อมกัน
หนึ่งคือเชื่อมกับสำนักงานใหญ่หรือ Private Application
อีกหนึ่งคือเข้าถึง SaaS และ Internet
หากทุกอย่างถูก Backhaul ไปสำนักงานใหญ่ Network อาจไม่มีประสิทธิภาพ
SASE ร่วมกับ SD-WAN สามารถช่วยให้ Branch เลือก Path ตาม Application และบังคับ Cloud-delivered Security Policy ได้ในเวลาเดียวกัน
นี่ทำให้ Branch Architecture ไม่จำเป็นต้องมี Security Stack ขนาดใหญ่เท่ากันทุกสาขาเสมอไป
SASE ช่วยทำ Security Policy ให้เหมือนกันทุกที่
ปัญหาอีกอย่างขององค์กรหลาย Site คือ Policy ไม่เหมือนกัน
สำนักงานใหญ่มี Firewall ครบ
สาขาเล็กเปิด Internet โดยตรง
Remote User ใช้ VPN
Cloud ใช้อีก Security Platform
ผลคือ Security Team ต้องดูหลาย Console และ Policy กระจัดกระจาย
SASE พยายามรวม Policy และ Visibility เพื่อให้ User ได้รับ Security Control ที่สม่ำเสมอขึ้น ไม่ว่าจะอยู่สำนักงานใหญ่ สาขา หรือ Remote
Identity กลายเป็นศูนย์กลางมากขึ้น
ใน Network แบบเดิม Policy มักผูกกับ
- IP
- VLAN
- Subnet
แต่เมื่อ User ทำงานจากหลาย Location IP จะเปลี่ยนตลอด
SASE จึงให้ความสำคัญกับ
- Identity
- Device
- Group
- Location
- Device Posture
- Application
- Risk
มากขึ้น
แทนการตัดสินสิทธิ์จาก IP Address อย่างเดียว
Device Posture คืออะไร?
Device Posture คือสถานะด้าน Security ของอุปกรณ์
ตัวอย่างคำถาม เช่น
- Device เป็น Corporate Device หรือไม่?
- OS Update หรือไม่?
- Endpoint Security ทำงานอยู่หรือไม่?
- Certificate ถูกต้องหรือไม่?
- Device ถูก Root/Jailbreak หรือไม่?
User คนเดียวกันอาจได้รับ Access ต่างกันตาม Device ที่ใช้
เช่น
Corporate Laptop
ได้รับสิทธิ์เข้า ERP
แต่ Personal Laptop
ได้รับเฉพาะ Web Application บางส่วน
SASE กับ NAC ต่างกันอย่างไร?
NAC คืออะไร เน้นควบคุม Device และ User ที่กำลังเชื่อมเข้าสู่ Network ขององค์กร เช่น Wired, Wireless, IoT และ OT
SASE มองกว้างออกไปยัง
- Remote User
- Branch
- Cloud
- SaaS
- Private Application
NAC จึงเหมาะกับ Local Network Access Control ขณะที่ SASE รองรับ Distributed Access มากกว่า
ทั้งสองสามารถใช้งานร่วมกันได้
SASE ไม่ได้แทน Network Segmentation
ถึงองค์กรจะใช้ SASE ภายนอก Network แล้ว ภายในสำนักงานและ Data Center ก็ยังต้องแบ่ง Security Zone
เช่น
- User
- Server
- Management
- CCTV
- Guest
- OT
บท Network Segmentation คืออะไร และ VLAN คืออะไร ยังเป็นพื้นฐานสำคัญของ Local Network
SASE ไม่ได้ทำให้ Internal Architecture เหล่านี้หมดความจำเป็น
SASE กับ Zero Trust ไม่ใช่สิ่งเดียวกัน
Zero Trust เป็น Security Principle
SASE เป็น Architecture
Zero Trust บอกว่า
ต้อง Verify Explicitly และให้ Least Privilege
SASE เป็นหนึ่งใน Architecture ที่สามารถนำ Zero Trust ไปใช้งานในระดับ User, Device และ Cloud Access ได้
ดังนั้นองค์กรสามารถทำ Zero Trust บางส่วนได้โดยไม่ต้องมี SASE เต็มรูปแบบ และ SASE ที่ออกแบบไม่ดี ก็ไม่ได้หมายความว่าจะเป็น Zero Trust โดยอัตโนมัติ
SASE เหมาะกับองค์กรประเภทไหน?
ประโยชน์จะชัดขึ้นเมื่อองค์กรมีความกระจายตัวสูง
เช่นบริษัทที่มี
หลายสาขา
เพราะต้องจัดการทั้ง WAN และ Security หลาย Location
Remote / Hybrid Workforce
เพราะ User ไม่ได้อยู่หลัง Office Firewall ตลอดเวลา
Cloud และ SaaS จำนวนมาก
เพราะ Application ไม่ได้อยู่ Data Center เดียว
Multi-cloud Environment
เพราะ Resource กระจายหลาย Provider
องค์กรที่กำลังทำ Zero Trust
เพราะต้องการ Identity-centric Access Control
บริษัทที่มี Office เดียวจำเป็นต้องใช้ SASE หรือไม่?
ไม่จำเป็นเสมอไป
ถ้า User อยู่ Office เป็นหลัก Application อยู่ภายใน และ Network ไม่ซับซ้อน Architecture แบบ Firewall + VPN + Endpoint Security อาจยังตอบโจทย์ได้
SASE ไม่ควรกลายเป็น Technology ที่ซื้อเพียงเพราะเป็น Trend
ควรเริ่มจากปัญหาจริง เช่น
- Remote User เยอะ
- SaaS โตเร็ว
- VPN ช้า
- Branch เยอะ
- Security Policy กระจัดกระจาย
- Cloud Visibility ต่ำ
แล้วจึงประเมินว่า SASE ช่วยได้หรือไม่
SASE ช่วยลด VPN Bottleneck ได้อย่างไร?
ใน Architecture เดิม Remote User อาจต้อง VPN เข้า Headquarters ก่อนออก SaaS
ถ้ามีพนักงานหลายร้อยคน Traffic ทั้งหมดจะรวมที่ Internet Circuit และ Firewall ของสำนักงานใหญ่
SASE สามารถให้ Traffic ไปยัง Security PoP ที่ใกล้ User แล้วเข้าถึง Cloud Application จากตรงนั้น
Private Application สามารถใช้ ZTNA หรือ Private Access ตาม Architecture
ผลคือไม่จำเป็นต้อง Backhaul Traffic ทุกประเภทกลับ Headquarters
Point of Presence หรือ PoP คืออะไร?
PoP คือจุดให้บริการของ Cloud Provider ที่กระจายอยู่หลาย Region หรือหลายประเทศ
Remote User จะถูกเชื่อมไปยัง PoP ที่เหมาะสม ซึ่งทำหน้าที่ Apply Security Policy ก่อนส่ง Traffic ไป Destination
จำนวนและตำแหน่ง PoP มีผลต่อ
- Latency
- Availability
- User Experience
จึงเป็นหนึ่งในปัจจัยที่ควรประเมินเวลาพิจารณา SASE Platform
SASE Provider ควรถามเรื่องอะไรบ้าง?
อย่าดูเพียง Feature List
ควรประเมินอย่างน้อย
| หัวข้อ | สิ่งที่ควรตรวจ |
|---|---|
| PoP | มีจุดให้บริการใกล้ User หรือไม่ |
| Availability | มี SLA อย่างไร |
| ZTNA | รองรับ Private App แบบใด |
| SWG | Web Security ครบตาม Requirement หรือไม่ |
| CASB | SaaS Visibility และ Control ระดับไหน |
| SD-WAN | รองรับ Branch Architecture เดิมหรือไม่ |
| Identity | Integrate กับ IdP อะไรได้ |
| Logging | ส่ง SIEM ได้หรือไม่ |
| Data | Traffic/Data ผ่านประเทศไหน |
| Management | Policy รวมศูนย์จริงหรือไม่ |
Data Residency เป็นเรื่องที่ไม่ควรมองข้าม
เมื่อ Security Service อยู่บน Cloud Traffic หรือ Security Metadata อาจถูกประมวลผลผ่าน Infrastructure ของ Provider
องค์กรที่มี Requirement ด้าน
- Compliance
- Personal Data
- Financial Data
- Government Data
ควรตรวจสอบว่า Data ถูก Process และ Store ที่ใด
อย่าเลือก SASE จาก Latency หรือ Feature อย่างเดียว
SASE กับ SIEM ควรเชื่อมกันหรือไม่?
ควร
SASE Platform สร้าง Security Event จำนวนมาก เช่น
- User Access
- Web Activity
- ZTNA
- Threat
- SaaS Activity
- Policy Violation
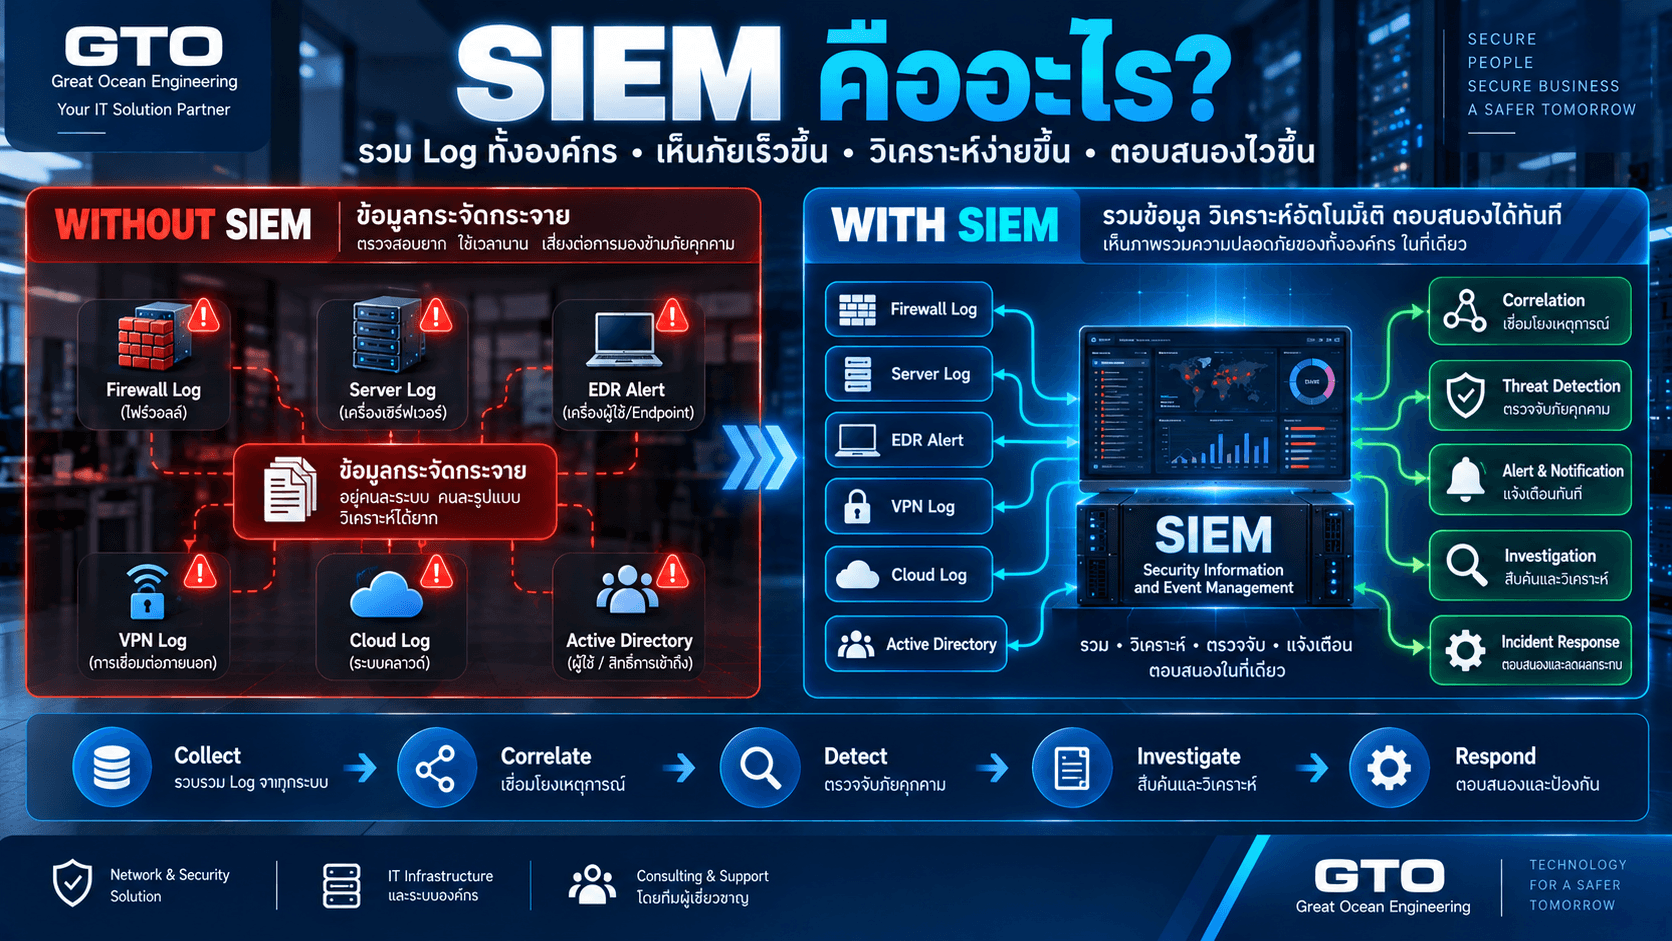
ข้อมูลเหล่านี้สามารถส่งเข้า SIEM คืออะไร เพื่อรวมกับ Firewall, Endpoint, Server และ Identity Log ขององค์กร
ทำให้ SOC เห็น Security Activity ครอบคลุมมากขึ้น
SASE กับ SOAR ทำงานร่วมกันได้อย่างไร?
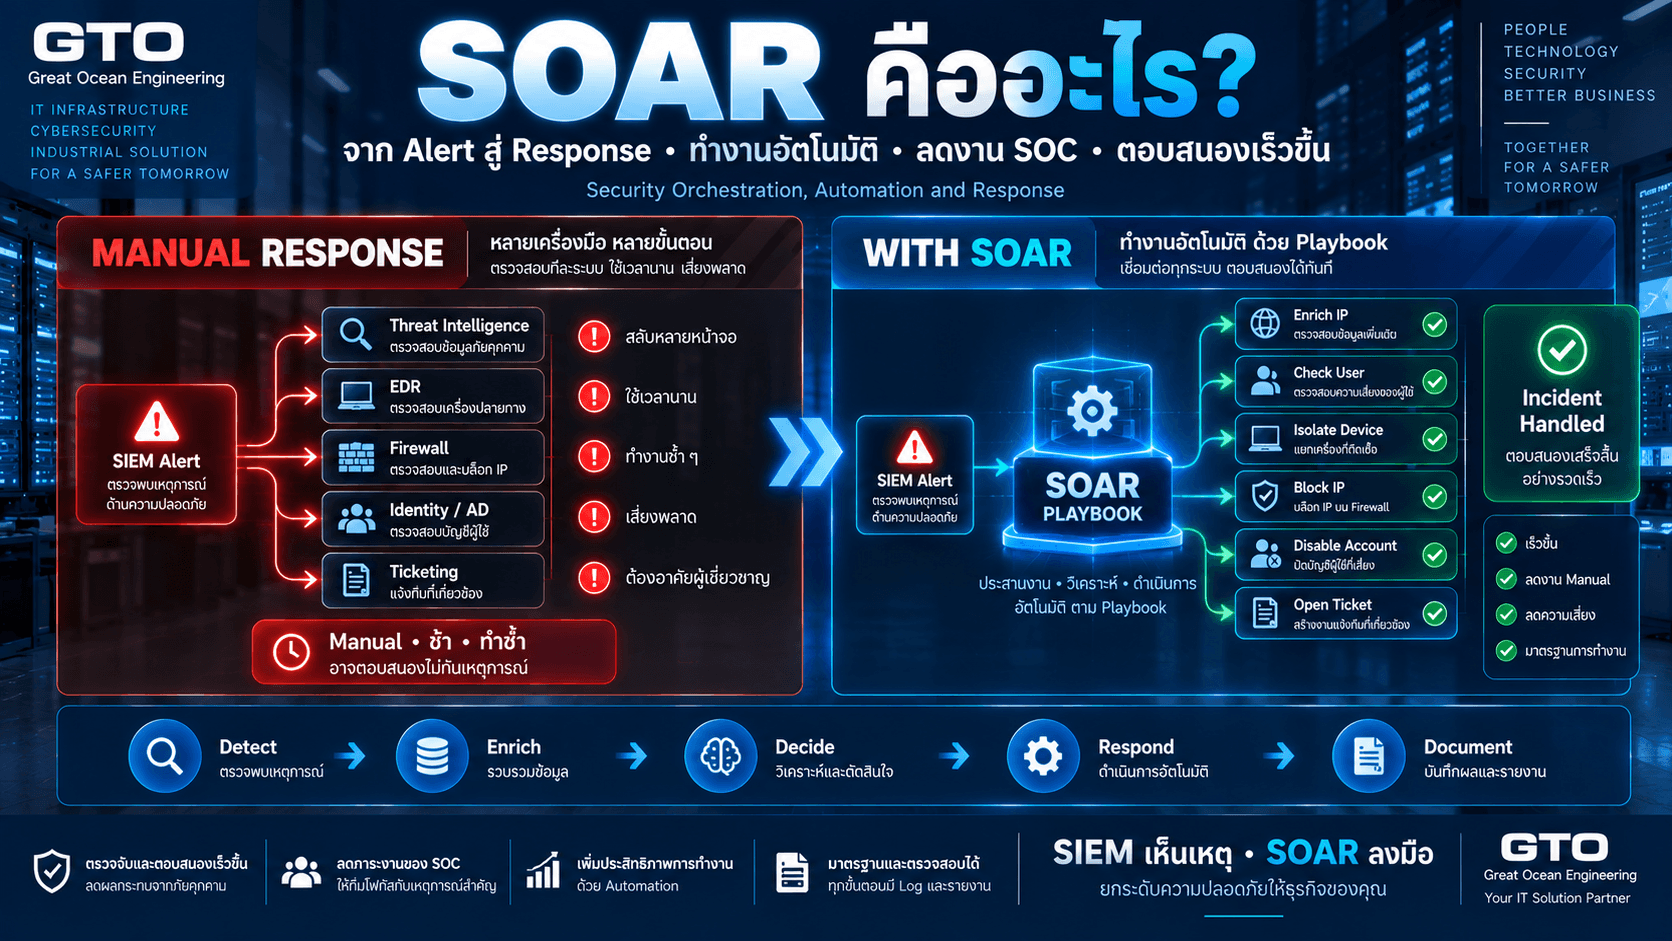
หาก SIEM พบว่า User Account ถูก Compromise ระบบสามารถส่ง Incident ไปยัง SOAR
SOAR คืออะไร สามารถใช้ Playbook ทำ Action เช่น Disable Account, Revoke Session หรือปรับ Security Policy ตาม Integration ที่รองรับ
SASE จึงสามารถเป็นหนึ่งใน Enforcement Point ภายใน Security Operations Architecture ได้
Secure SD-WAN กับ SASE ต่างกันอย่างไร?
Secure SD-WAN มุ่งเน้น Branch Connectivity และ Security ที่ WAN Edge
SASE มองถึง
- Remote User
- SaaS
- Internet
- Private Application
- Cloud-delivered Security
ดังนั้นบริษัทที่มี Secure SD-WAN อยู่แล้วไม่ได้หมายความว่ามี SASE ครบทั้งหมด
แต่มี Foundation ส่วนสำคัญอยู่แล้ว
FortiSASE คืออะไร?
FortiSASE เป็น Cloud-delivered SASE Solution ของ Fortinet
Fortinet ระบุว่า FortiSASE รวมความสามารถอย่าง Secure Internet Access, Secure Private Access และ Secure SaaS Access รวมถึงเชื่อมกับ Secure SD-WAN และ Fortinet Security Fabric
สำหรับองค์กรที่มี FortiGate และ Fortinet Infrastructure อยู่แล้ว จึงเป็นหนึ่งในแนวทางที่สามารถนำมาประเมินต่อได้
แต่การเลือก Vendor ควรเริ่มจาก Requirement ขององค์กร ไม่ใช่เลือก Ecosystem ก่อนแล้วค่อยปรับ Process ตาม Product
SASE Migration ไม่จำเป็นต้องทำ Big Bang
องค์กรที่มี
- MPLS
- VPN
- Firewall
- SD-WAN
อยู่แล้วไม่จำเป็นต้องรื้อทั้งหมด
สามารถเริ่มจาก Use Case เดียว เช่น
Remote User Security
หรือ
Secure Internet Access
จากนั้นจึงขยายไป
- ZTNA
- Branch
- CASB
- SaaS Security
เมื่อ Architecture และทีมพร้อม
วิธีนี้ลดความเสี่ยงและช่วยวัดผลก่อนลงทุนเต็มรูปแบบ
เริ่ม SASE จาก Use Case ดีกว่าเริ่มจาก Feature
ตัวอย่าง Use Case ที่ชัด ได้แก่
Remote User
ต้องการ Security เหมือนอยู่ Office
Replace Legacy VPN
ต้องการ Application-level Access
Branch Transformation
ต้องการ SD-WAN + Security
SaaS Governance
ต้องการเห็นและควบคุม Shadow IT
Cloud Migration
ต้องการ Security Policy ที่ตาม User ไปได้
หากองค์กรยังตอบไม่ได้ว่าต้องการแก้ Use Case ไหน การซื้อ SASE Platform อาจเร็วเกินไป
7 คำถามก่อนเริ่ม SASE
1. User ทำงานจากที่ไหนบ้าง?
Office อย่างเดียว หรือ Hybrid/Remote?
2. Application อยู่ที่ไหน?
On-premise, SaaS, AWS, Azure หรือหลายที่?
3. VPN ปัจจุบันมีปัญหาอะไร?
Performance, Management หรือ Security?
4. Branch มีมากแค่ไหน?
และมี SD-WAN อยู่แล้วหรือไม่?
5. Identity Platform คืออะไร?
เช่น Active Directory หรือ Cloud IdP
6. ต้องควบคุม SaaS และ Data Leakage หรือไม่?
7. Security Log จะเข้า SIEM/SOC อย่างไร?
คำตอบเหล่านี้ช่วยกำหนด Scope ได้ดีกว่าการเริ่มจาก Product Datasheet
ข้อผิดพลาดที่พบบ่อยในการทำ SASE
คิดว่า SASE คือ VPN รุ่นใหม่
จริง ๆ ขอบเขตกว้างกว่ามาก
ซื้อ Feature ครบแต่ไม่มี Use Case
ทำให้ใช้จริงเพียงบางส่วน
ไม่เตรียม Identity
ทำให้ ZTNA และ Policy ใช้งานได้ไม่เต็มที่
ไม่ตรวจ PoP และ Latency
กระทบ User Experience
ไม่เชื่อม Logging
ทำให้ Security Visibility แยกส่วน
ไม่วาง Migration Plan
User และ Application ถูกย้ายพร้อมกันจน Troubleshoot ยาก
SASE ไม่ได้ทำให้ Firewall ภายในหายไปทั้งหมด
Data Center, Branch หรือ OT Environment ยังอาจต้องใช้ Physical หรือ Virtual Firewall
SASE เปลี่ยนว่า Security Enforcement บางส่วนสามารถให้บริการจาก Cloud ได้
ไม่ได้หมายความว่า Network ทุกประเภทควรถูกย้ายขึ้น Cloud
Architecture ที่ดีอาจเป็น Hybrid
โดยเลือก Enforcement Point ตาม Use Case
โรงงานใช้ SASE ได้หรือไม่?
ใช้ได้สำหรับ
- Remote User
- Corporate IT
- Branch
- Cloud Application
- Vendor Access บางประเภท
แต่ไม่ควรนำ SASE ไปตีความว่า PLC และ Critical OT Device ต้องเชื่อม Cloud Security โดยตรงทั้งหมด
OT Security คืออะไร มีข้อกำหนดด้าน Availability, Safety และ Legacy Protocol ต่างจาก Office IT อย่างมาก
ฝั่ง OT จึงยังต้องออกแบบ Industrial Segmentation และ Local Control โดยเฉพาะ
SASE มีผลกับ User Experience อย่างไร?
Security ที่ดีแต่ทำให้ทุก Application ช้ามากก็สร้างปัญหาทางธุรกิจ
ข้อดีหนึ่งของ SASE คือการกระจาย Security Service ไปยัง PoP ใกล้ User
แต่ Performance จริงยังขึ้นกับ
- ISP
- PoP
- Routing
- Agent
- Inspection
- Destination Application
ดังนั้นควร Pilot กับ User จริงในหลาย Location ก่อน Rollout ทั้งองค์กร
KPI ที่ใช้วัด SASE ได้
หลัง Implement สามารถติดตามได้ เช่น
Application Latency
ก่อนและหลัง Migration
VPN Reduction
จำนวน Application ที่เปลี่ยนไปใช้ ZTNA
Security Policy Coverage
User ที่ได้รับ Policy เดียวกันทั้ง Office/Remote
Incident Visibility
Log ที่เข้าถึง SOC เพิ่มขึ้นหรือไม่
Branch Availability
ถ้าใช้ร่วมกับ SD-WAN
Helpdesk Ticket
Remote Access Issue ลดลงหรือไม่
อย่าวัดความสำเร็จเพียงว่า “ติดตั้งครบทุก Site”
สรุป SASE คืออะไร?
SASE หรือ Secure Access Service Edge คือ Architecture ที่รวม Network และ Cloud-delivered Security เพื่อให้ User, Device และ Branch สามารถเข้าถึง Internet, SaaS และ Private Application ได้อย่างปลอดภัยไม่ว่าจะอยู่ที่ใด
ความสามารถหลักมักประกอบด้วย
- SD-WAN
- SWG
- ZTNA
- CASB
- FWaaS
SASE จึงเหมาะกับโลกที่
User ไม่ได้อยู่ Office เสมอ
Application ไม่ได้อยู่ Data Center เดียว
และ
Network Boundary แบบเดิมเริ่มไม่ชัดเจน
แต่ SASE ไม่ควรถูกเริ่มจากคำถามว่า
“ควรซื้อ Vendor ไหน?”
ควรเริ่มจาก
“User ของเราอยู่ที่ไหน ต้องเข้าถึง Application อะไร และ Security Policy แบบใดควรติดตาม User ไปด้วย?”
จากนั้นจึงเลือก Architecture และ Technology ให้ตอบโจทย์นั้น
ต้องการวาง SASE และ Secure Access สำหรับองค์กร?
Great Ocean Engineering ให้บริการออกแบบ Network และ Cybersecurity สำหรับองค์กร สำนักงาน โรงงาน และธุรกิจหลายสาขา
ครอบคลุมตั้งแต่ SD-WAN, Firewall, Zero Trust, Network Segmentation, NAC ไปจนถึง Cloud-delivered Security และ Security Monitoring
การประเมินสามารถเริ่มจาก Current Architecture, WAN, Cloud Usage, Remote User, Identity และ Application Flow ก่อนออกแบบ Roadmap เพื่อหลีกเลี่ยงการซื้อ Security Product หลายชุดแต่ยังบริหาร Policy แยกกันเหมือนเดิม
FAQ เกี่ยวกับ SASE
SASE คืออะไร?
SASE หรือ Secure Access Service Edge คือ Architecture ที่รวมความสามารถด้าน Networking และ Cloud-delivered Security เช่น SD-WAN, ZTNA, SWG, CASB และ FWaaS เพื่อให้ User และ Branch เข้าถึง Resource ได้อย่างปลอดภัยจากหลาย Location
SASE กับ SD-WAN ต่างกันอย่างไร?
SD-WAN เน้นการบริหาร WAN และเลือกเส้นทาง Network ส่วน SASE รวม SD-WAN เข้ากับ Cloud Security Service เพื่อดูแลทั้ง Connectivity และ Security
SASE กับ SSE ต่างกันอย่างไร?
SSE คือส่วน Cloud Security เช่น SWG, ZTNA, CASB และ FWaaS ส่วน SASE รวม SSE เข้ากับ SD-WAN และ Networking Capability
SASE สามารถแทน VPN ได้หรือไม่?
ZTNA ภายใน SASE สามารถลดการใช้ VPN สำหรับ Private Application หลายประเภทได้ แต่บาง Use Case ยังอาจต้องใช้ VPN ตาม Requirement
SASE เหมาะกับบริษัทขนาดเล็กหรือไม่?
ขึ้นกับ Environment หากบริษัทมี Remote User, SaaS และ Cloud จำนวนมากก็อาจได้ประโยชน์ แต่บริษัท Office เดียวที่ Network ไม่ซับซ้อนอาจยังไม่จำเป็นต้องใช้ SASE เต็มรูปแบบ
SASE กับ Zero Trust เหมือนกันหรือไม่?
ไม่เหมือนกัน Zero Trust เป็น Security Principle ส่วน SASE เป็น Architecture ที่สามารถนำ Zero Trust Access Control มาใช้เป็นองค์ประกอบหนึ่งได้
SASE ปลอดภัยกว่า Firewall อย่างเดียวหรือไม่?
SASE มีข้อได้เปรียบเมื่อ User และ Application กระจายหลาย Location เพราะ Security Policy สามารถติดตาม User ไปได้ แต่ Local Firewall และ Internal Security Architecture ยังจำเป็นตาม Use Case