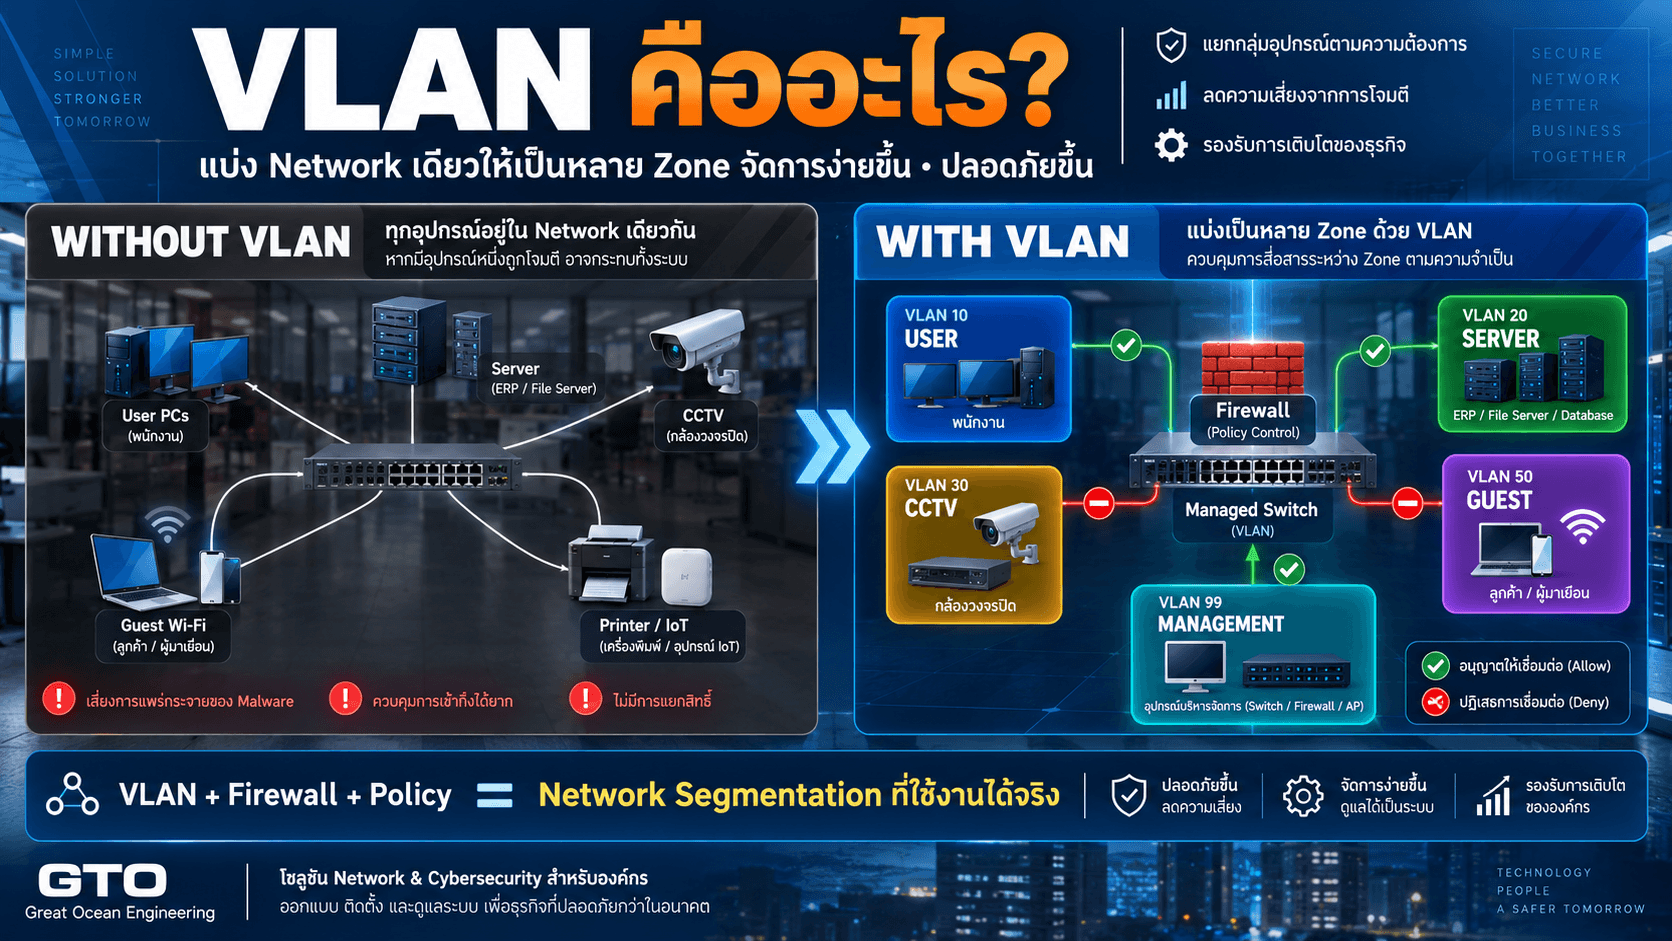
ลองนึกภาพสำนักงานที่มีอุปกรณ์ทั้งหมดต่ออยู่กับ Switch ชุดเดียวกัน
มีทั้ง
- Computer พนักงาน
- Server
- Printer
- Access Point
- CCTV
- NAS
- เครื่องสแกน
- อุปกรณ์ IoT
- Guest Wi-Fi
ถ้าทุกอุปกรณ์อยู่ Network เดียวกันทั้งหมด การบริหารจัดการจะเริ่มยากขึ้นทันทีเมื่อองค์กรโตขึ้น
ยิ่งกว่านั้น อุปกรณ์ที่ไม่จำเป็นต้องเข้าถึงกันอาจมองเห็นกันได้โดยไม่จำเป็น
คำถามคือ เราจะแบ่งอุปกรณ์เหล่านี้ออกจากกัน โดยไม่ต้องซื้อ Switch แยกให้ทุกแผนกได้อย่างไร?
หนึ่งในคำตอบพื้นฐานคือ VLAN
VLAN คืออะไร?
VLAN ย่อมาจาก Virtual Local Area Network
คือการแบ่ง Network ทางกายภาพชุดเดียวออกเป็น Network ย่อยแบบ Logical หลายกลุ่ม
พูดง่าย ๆ คือ
Switch ตัวเดียวสามารถรองรับอุปกรณ์ที่อยู่คนละ Network กันได้
ตัวอย่าง
Switch 48 Ports
อาจกำหนดเป็น
- Port 1–20 → VLAN 10 พนักงาน
- Port 21–28 → VLAN 20 Server
- Port 29–36 → VLAN 30 CCTV
- Port 37–40 → VLAN 40 Printer
- Access Point → รองรับ VLAN 10 และ VLAN 50 Guest
แม้อุปกรณ์ทั้งหมดเชื่อมกับ Infrastructure ชุดเดียวกัน แต่สามารถแยก Broadcast Domain และ Network Policy ออกจากกันได้
ถ้าไม่มี VLAN จะเกิดอะไรขึ้น?
Network ขนาดเล็กอาจเริ่มจาก
Router
↓
Switch
↓
ทุก Device
ช่วงแรกอาจไม่มีปัญหา
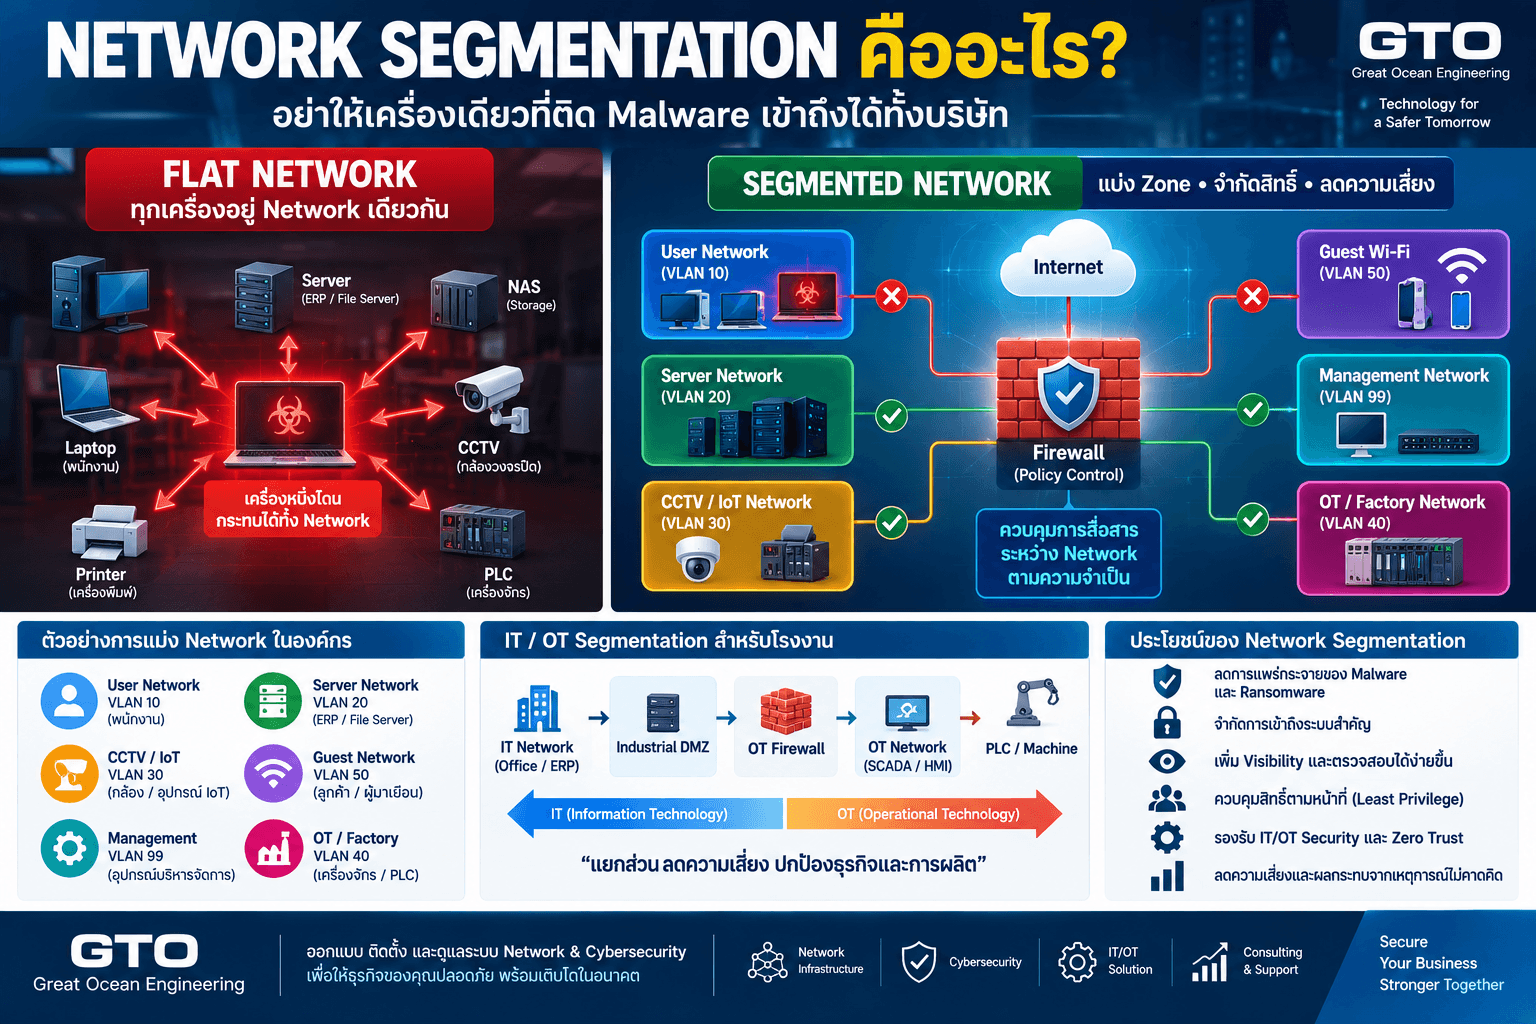
แต่เมื่อเพิ่มอุปกรณ์ขึ้นเรื่อย ๆ Network จะเริ่มกลายเป็น Flat Network
เช่น
Laptop ฝ่ายขายสามารถมองเห็น
- Printer
- NAS
- CCTV
- Server
- อุปกรณ์ IoT
ทั้งที่จริง ๆ แล้วไม่จำเป็นต้องคุยกันทั้งหมด
VLAN จึงช่วยสร้างขอบเขตให้ Network มีโครงสร้างมากขึ้น
VLAN แบ่ง Network อย่างไร?
สมมติบริษัทมี Network เดิม
192.168.1.0/24
ทุกอย่างอยู่รวมกัน
เราสามารถออกแบบใหม่เป็น
VLAN 10 — USER
192.168.10.0/24
VLAN 20 — SERVER
192.168.20.0/24
VLAN 30 — CCTV
192.168.30.0/24
VLAN 40 — PRINTER / IoT
192.168.40.0/24
VLAN 50 — GUEST
192.168.50.0/24
VLAN 99 — MANAGEMENT
192.168.99.0/24
อุปกรณ์แต่ละกลุ่มจึงมี Network และ Gateway ของตัวเอง
VLAN ID คืออะไร?
แต่ละ VLAN จะมีหมายเลขระบุ เช่น
- VLAN 10
- VLAN 20
- VLAN 30
หมายเลขนี้เรียกว่า VLAN ID
โดย Switch ใช้ VLAN ID เพื่อรู้ว่า Ethernet Frame นั้นอยู่ใน Logical Network ใด
ตัวเลขไม่ได้มีความหมายตายตัว
องค์กรสามารถกำหนดเอง เช่น
VLAN 10 = USER
VLAN 20 = SERVER
หรือจะใช้ VLAN 100, 200, 300 ก็ได้
สิ่งสำคัญคือควรมี Naming Convention และ Documentation ที่ชัดเจน
VLAN กับ Subnet เหมือนกันหรือไม่?
ไม่เหมือนกัน แต่ในงานทั่วไปมักออกแบบให้สัมพันธ์กัน
VLAN
เป็นการแบ่ง Network ในระดับ Layer 2
Subnet
เป็นการแบ่ง IP Network ใน Layer 3
ตัวอย่าง
VLAN 10
อาจใช้ Subnet
192.168.10.0/24
VLAN 20
ใช้
192.168.20.0/24
โดยทั่วไปการใช้
1 VLAN = 1 Subnet
ช่วยให้ Architecture เข้าใจและบริหารง่าย
Broadcast Domain คืออะไร?
เมื่อ Device ส่ง Broadcast เช่น ARP Request
อุปกรณ์อื่นใน Broadcast Domain เดียวกันสามารถได้รับ Traffic นั้น
หาก Network มีอุปกรณ์จำนวนมากอยู่ VLAN เดียวกัน Broadcast Domain ก็จะใหญ่ตาม
การแบ่ง VLAN ทำให้ Broadcast ถูกจำกัดอยู่ในแต่ละ VLAN
เช่น
Broadcast จาก VLAN 10
จะไม่ถูกส่งตรงไปยัง VLAN 20
จึงช่วยให้ Network ถูกแบ่งออกเป็นส่วนที่ชัดเจนขึ้น
Access Port คืออะไร?
Access Port คือ Switch Port ที่ปกติถูกกำหนดให้ Device ปลายทางอยู่ใน VLAN เดียว
ตัวอย่าง
Port 5 → VLAN 10
Computer ที่เสียบ Port 5 จะถูกจัดอยู่ใน User VLAN
พนักงานไม่จำเป็นต้องรู้เรื่อง VLAN Tag
Switch จะจัดการให้
Access Port เหมาะกับอุปกรณ์ทั่วไป เช่น
- PC
- Printer
- Camera
- Server ที่ใช้ VLAN เดียว
Trunk Port คืออะไร?
Trunk Port คือ Port ที่สามารถส่ง Traffic ของหลาย VLAN ผ่าน Link เดียวกัน
ตัวอย่าง
Switch ชั้น 1
เชื่อมกับ
Switch ชั้น 2
หากทั้งสองฝั่งต้องมี
VLAN 10
VLAN 20
VLAN 30
VLAN 50
เราไม่จำเป็นต้องลากสาย 4 เส้น
สามารถใช้ Trunk Link เส้นเดียวพา Traffic ของหลาย VLAN ไปพร้อมกันได้
VLAN Tagging คืออะไร?
เมื่อ Traffic ของหลาย VLAN วิ่งบน Trunk เดียวกัน Switch ต้องรู้ว่า Frame ไหนเป็นของ VLAN ใด
จึงมีการใส่ VLAN Tag
มาตรฐานที่ใช้กันทั่วไปคือ
IEEE 802.1Q
Tag จะช่วยระบุ VLAN ID ของ Frame ขณะวิ่งผ่าน Trunk
จากนั้น Switch ปลายทางจึงส่ง Traffic ไปยัง VLAN ที่ถูกต้อง
Access กับ Trunk ต่างกันอย่างไร?
สรุปง่าย ๆ
| หัวข้อ | Access Port | Trunk Port |
|---|---|---|
| จำนวน VLAN หลัก | 1 | หลาย VLAN |
| ใช้กับ | PC / Printer / Camera | Switch / AP / Firewall |
| VLAN Tag | Device ส่วนใหญ่ไม่เห็น | ส่ง Tag ระหว่างอุปกรณ์ |
| ตัวอย่าง | PC → Switch | Switch → Switch |
Access Point เกี่ยวข้องกับ VLAN อย่างไร?
Wireless Network สมัยใหม่สามารถนำหลาย SSID ไป Mapping กับคนละ VLAN
ตัวอย่าง
SSID: COMPANY
→ VLAN 10
SSID: GUEST
→ VLAN 50
SSID: FACTORY-IOT
→ VLAN 60
Access Point จึงอาจเชื่อมกับ Switch ผ่าน Trunk เพราะต้องรับส่ง Traffic หลาย VLAN บนสายเส้นเดียว
Guest Wi-Fi ควรใช้ VLAN แยกหรือไม่?
ควร
เพราะ Device ของ Guest ไม่ควรอยู่ Broadcast Domain เดียวกับ Internal Device
โครงสร้างอาจเป็น
Guest SSID
↓
VLAN 50
↓
Firewall
↓
Internet Only
และ Block
Guest → Server
Guest → NAS
Guest → CCTV
Guest → Management
นี่เป็น Use Case VLAN ที่ง่ายและมีประโยชน์มากที่สุดแบบหนึ่ง
VLAN ช่วยเรื่อง Security อย่างไร?
VLAN ช่วยสร้าง Logical Separation
แต่ต้องเข้าใจให้ถูกว่า
VLAN ไม่ใช่ Firewall
แค่สร้าง VLAN 10 กับ VLAN 20 ไม่ได้แปลว่าทั้งสอง VLAN จะติดต่อกันไม่ได้เสมอไป
หาก Router หรือ Layer 3 Switch อนุญาต Routing ระหว่างสอง VLAN โดยไม่มี ACL หรือ Firewall Policy
Traffic ก็ยังข้ามกันได้
ดังนั้น Security Architecture ควรเป็น
VLAN
Routing
Access Control / Firewall
Inter-VLAN Routing คืออะไร?
Device คนละ VLAN ไม่สามารถคุยกันโดยตรงใน Layer 2
หากต้องการให้ติดต่อกัน ต้องผ่านอุปกรณ์ Layer 3
เช่น
- Router
- Layer 3 Switch
- Firewall
กระบวนการนี้เรียกว่า
Inter-VLAN Routing
ตัวอย่าง
PC
192.168.10.50
อยู่ VLAN 10
ต้องเข้า ERP Server
192.168.20.10
อยู่ VLAN 20
Traffic จะต้องผ่าน Gateway ก่อน
ตรงนี้จึงเป็นจุดที่สามารถกำหนด Security Policy ได้
Inter-VLAN Routing ผ่าน Layer 3 Switch หรือ Firewall ดีกว่า?
ขึ้นอยู่กับ Requirement
Layer 3 Switch
ข้อดี
- Routing เร็ว
- Throughput สูง
- เหมาะกับ Internal Traffic ปริมาณมาก
สามารถใช้ ACL ควบคุมได้
Firewall
ข้อดี
สามารถมี Security Control เพิ่ม เช่น
- Stateful Inspection
- Application Control
- IPS
- User Policy
- Logging
- Threat Prevention
สำหรับ Traffic ที่มี Security Boundary สำคัญ เช่น
User → Server
IT → OT
Guest → Internal
มักต้องพิจารณา Firewall มากกว่าการ Routing อย่างเดียว
VLAN ไม่ได้เพิ่มความปลอดภัย ถ้า Allow Any Any
ลองสร้าง
VLAN 10 — User
VLAN 20 — Server
VLAN 30 — CCTV
ดูเหมือนแบ่งอย่างดี
แต่ Firewall Rule เป็น
VLAN 10 → VLAN 20 : ANY ALLOW
VLAN 10 → VLAN 30 : ANY ALLOW
VLAN 30 → VLAN 20 : ANY ALLOW
สุดท้าย Device ก็ยังเข้าถึงกันแทบทุกอย่าง
ดังนั้นแนวคิดที่ถูกต้องควรเป็น
Deny by Default
แล้วเปิดเฉพาะ Flow ที่ Business ต้องใช้
ตัวอย่าง Firewall Policy ระหว่าง VLAN
| Source | Destination | Service | Action |
|---|---|---|---|
| User VLAN | Internet | HTTP/HTTPS | Allow |
| User VLAN | ERP Server | HTTPS | Allow |
| User VLAN | Database | Any | Deny |
| Guest VLAN | Internal | Any | Deny |
| CCTV VLAN | NVR | Required Ports | Allow |
| CCTV VLAN | User VLAN | Any | Deny |
| IT Admin | Management VLAN | HTTPS/SSH | Allow |
วิธีคิดคือ
ใคร → ต้องไปไหน → ใช้อะไร → เพราะอะไร
VLAN สำหรับ Server ควรแยกหรือไม่?
โดยทั่วไปควรพิจารณาแยก Server ออกจาก User Network
ตัวอย่าง
USER VLAN
Laptop / Desktop
SERVER VLAN
ERP / File Server / Application
จากนั้น Allow เฉพาะ Application Port
เช่น
User → ERP
TCP 443
แต่ Block
User → Database
หรือ
User → Server Management
หากไม่จำเป็น
Database ควรอยู่ VLAN เดียวกับ User หรือไม่?
โดยทั่วไปไม่ควรเปิดให้ User เข้า Database โดยตรง
Architecture ที่เหมาะสมคือ
User
↓
Application Server
↓
Database
ดังนั้นสามารถใช้ VLAN และ Firewall Policy บังคับว่า
User เข้า Application ได้
แต่ Database รับ Connection จาก Application Server เท่านั้น
CCTV ควรแยก VLAN หรือไม่?
ควรพิจารณาแยกอย่างมาก
ตัวอย่าง
VLAN 30 — CCTV
มี
- Camera
- NVR
- Video Management
จากนั้น Policy อาจเป็น
Camera → NVR : Allow
Admin PC → NVR : Allow
Camera → User VLAN : Deny
Camera → Server VLAN : Deny
Internet Access : จำกัดตามความจำเป็น
Printer ควรแยก VLAN หรือไม่?
องค์กรที่มี Printer จำนวนมากสามารถแยก Printer VLAN ได้
เพราะ Printer มัก
- ใช้งานหลายคน
- Patch ไม่สม่ำเสมอ
- มี Web Management
- มี Firmware ของตัวเอง
Policy เช่น
User → Printer : Printing
IT → Printer : Management
Printer → Internal : จำกัด
Management VLAN คืออะไร?
Management VLAN ใช้สำหรับ Interface บริหาร Infrastructure เช่น
- Switch
- Firewall
- Wi-Fi Controller
- Hypervisor
- Storage
- Server Management
ตัวอย่าง
VLAN 99
ควรถูกเข้าถึงจาก
IT Admin Device
เท่านั้น
ไม่ควรให้ User VLAN เข้า Management Interface โดย Default
Voice VLAN คืออะไร?
องค์กรที่ใช้ IP Phone อาจมี VLAN แยกสำหรับ Voice
เช่น
VLAN 70 — Voice
ประโยชน์คือ
- แยก Traffic
- กำหนด QoS ได้ง่าย
- บริหาร IP Phone เป็นกลุ่ม
- ควบคุม Access ได้ดีขึ้น
IoT VLAN คืออะไร?
IoT Device เช่น
- Smart TV
- Meeting Room Device
- Time Attendance
- Sensor
- Smart Controller
อาจไม่ได้มี Security Control เทียบเท่า Computer
จึงสามารถแยกเป็น IoT VLAN แล้วเปิดเฉพาะ Service ที่จำเป็น
โรงงานควรแบ่ง VLAN อย่างไร?
โรงงานมีความซับซ้อนมากกว่าสำนักงาน เพราะมีทั้ง IT และ OT
ตัวอย่างเบื้องต้น
VLAN 10
Office Users
VLAN 20
Business Servers
VLAN 30
CCTV
VLAN 40
Engineering Workstation
VLAN 50
SCADA / HMI
VLAN 60
Machine / PLC
VLAN 99
Infrastructure Management
อย่างไรก็ตาม ไม่ควรมองว่าแค่สร้าง VLAN IT กับ OT แล้วจบ
Boundary ระหว่าง IT และ OT ต้องมี Access Control ที่ชัดเจนด้วย
IT กับ OT ไม่ควร Route ถึงกันทั้งหมด
ตัวอย่างที่ไม่ควรทำ
Office PC
↓
สามารถเปิด Connection ไป PLC ทุกตัวได้
หาก Office Endpoint ถูกโจมตี Attacker ก็มี Path ไป OT ได้
แนวทางที่ดีกว่าคือ
IT
↓
Firewall
↓
Industrial DMZ
↓
OT Firewall
↓
OT VLANs
แล้วอนุญาต Communication เฉพาะที่จำเป็น
Native VLAN คืออะไร?
บน Trunk Link อาจมี VLAN หนึ่งที่ส่ง Frame โดยไม่มี Tag ซึ่งเรียกว่า Native VLAN
Configuration ส่วนนี้ต้องทำให้ตรงกันทั้งสองฝั่ง
และไม่ควรปล่อย Default Configuration โดยไม่พิจารณา Security
ใน Environment ที่ต้องการ Security สูง ควรวาง Design และ Hardening ให้ชัดเจน
VLAN 1 ควรใช้หรือไม่?
VLAN 1 เป็น Default VLAN บนอุปกรณ์ Network หลายประเภท
ในระบบองค์กรควรหลีกเลี่ยงการเอา Production User Traffic หรือ Management Traffic สำคัญทั้งหมดไปกองไว้ VLAN 1
แนวทางที่ดีกว่าคือออกแบบ VLAN ID เฉพาะสำหรับแต่ละหน้าที่ และปิด Port ที่ไม่ได้ใช้งานตาม Policy ขององค์กร
VLAN Hopping คืออะไร?
VLAN Hopping เป็นกลุ่มเทคนิคที่พยายามทำให้ Attacker ส่ง Traffic ไปยัง VLAN ที่ไม่ควรเข้าถึง
ความเสี่ยงนี้เป็นเหตุผลว่าทำไม VLAN ต้องมี Configuration ที่ถูกต้อง
เช่น
- ไม่เปิด Trunk โดยไม่จำเป็น
- กำหนด Allowed VLAN
- ปิด Dynamic Trunking ที่ไม่ใช้
- Secure Native VLAN
- Disable Port ที่ไม่ได้ใช้
VLAN ไม่ได้ปลอดภัยโดยอัตโนมัติหาก Configuration ผิด
Allowed VLAN บน Trunk สำคัญอย่างไร?
สมมติ Trunk ระหว่าง Switch สองตัวต้องใช้แค่
VLAN 10
VLAN 20
แต่ Configuration Allow
VLAN 1–4094
นั่นหมายถึง VLAN อื่น ๆ สามารถถูกส่งผ่าน Link นี้ได้ด้วยโดยไม่จำเป็น
แนวทางที่ดีกว่าคือ Allow เฉพาะ VLAN ที่ต้องใช้จริง
VLAN ช่วยเรื่อง Performance หรือไม่?
VLAN ช่วยลดขนาด Broadcast Domain
จึงช่วยให้ Broadcast Traffic ไม่ถูกกระจายไปยัง Device ทุกเครื่องใน Network ใหญ่
แต่ไม่ควรใช้ VLAN เป็นวิธีแก้ Performance ทุกปัญหา
Network Performance ยังขึ้นกับ
- Bandwidth
- Switching Capacity
- Routing
- Uplink
- Oversubscription
- Wi-Fi
- Application
- Server
ร่วมด้วย
VLAN ช่วยลด Ransomware ได้หรือไม่?
VLAN เองไม่ได้หยุด Ransomware
แต่เมื่อใช้ร่วมกับ Firewall และ Segmentation Policy สามารถช่วยลด Path ที่ Malware ใช้เคลื่อนที่ระหว่าง Network
ตัวอย่าง
User VLAN ถูกโจมตี
แต่ Policy Block
User → Backup Management
User → CCTV
User → OT
User → Infrastructure Management
Blast Radius ก็จะถูกจำกัดมากกว่า Flat Network
VLAN กับ Network Segmentation เกี่ยวข้องกันอย่างไร?
VLAN เป็นหนึ่งในเครื่องมือสำหรับทำ Network Segmentation
Network Segmentation เป็นแนวคิดที่ใหญ่กว่า
เพราะยังรวมถึง
- Firewall
- ACL
- Physical Separation
- DMZ
- Microsegmentation
- Access Policy
ดังนั้น
VLAN = Technology
ขณะที่
Network Segmentation = Architecture / Security Strategy
ต้องมี Managed Switch ถึงจะทำ VLAN ได้หรือไม่?
โดยทั่วไปการทำ VLAN อย่างจริงจังต้องใช้ Switch ที่รองรับ VLAN Configuration
หรือที่เรียกโดยทั่วไปว่า
Managed Switch
Unmanaged Switch มักไม่มีความสามารถให้กำหนด
- VLAN
- Trunk
- STP
- QoS
- Port Security
- Management
ในระดับที่องค์กรต้องการ
Layer 2 Switch กับ Layer 3 Switch ต่างกันอย่างไรในเรื่อง VLAN?
Layer 2 Switch
สร้าง VLAN และ Switching ภายใน VLAN ได้
แต่ Routing ระหว่าง VLAN มักต้องพึ่ง Router หรือ Firewall
Layer 3 Switch
สามารถสร้าง
SVI — Switch Virtual Interface
และ Route ระหว่าง VLAN ได้โดยตรง
เหมาะกับ Network ที่มี Internal Routing ปริมาณสูง
SVI คืออะไร?
SVI คือ Logical Interface ของ VLAN บน Layer 3 Switch
ตัวอย่าง
VLAN 10
SVI:
192.168.10.1
VLAN 20
SVI:
192.168.20.1
Address เหล่านี้สามารถเป็น Default Gateway ของ Device ในแต่ละ VLAN
DHCP ทำงานกับหลาย VLAN อย่างไร?
แต่ละ VLAN มักมี DHCP Scope ของตัวเอง
ตัวอย่าง
VLAN 10
192.168.10.100–200
VLAN 20
192.168.20.100–150
หาก DHCP Server อยู่คนละ VLAN สามารถใช้ DHCP Relay หรือ IP Helper เพื่อ Forward Request ไปยัง DHCP Server ได้
DNS ต้องแยกตาม VLAN หรือไม่?
ไม่จำเป็นทุกกรณี
หลาย VLAN สามารถใช้ DNS Server ร่วมกันได้
แต่ Firewall Policy ต้อง Allow DNS Traffic ที่จำเป็น
ใน Environment ที่ต้อง Isolation สูง เช่น Guest หรือ Security Lab อาจพิจารณา DNS Infrastructure แยกตาม Risk
VLAN Design ไม่ควรแบ่งละเอียดเกินไป
บางองค์กรเห็นประโยชน์ของ VLAN แล้วสร้าง
- VLAN ฝ่ายขาย
- VLAN ฝ่ายตลาด
- VLAN HR
- VLAN ผู้จัดการ
- VLAN ห้องประชุม
- VLAN ชั้น 1
- VLAN ชั้น 2
- VLAN ชั้น 3
จนกลายเป็น VLAN หลายสิบชุดโดยไม่มี Security Requirement ที่ชัดเจน
ผลคือ
- Firewall Rule ซับซ้อน
- Troubleshooting ยาก
- Documentation ยาก
- Operation ผิดพลาดง่าย
VLAN ควรแบ่งตาม
Security Boundary + Function + Operations
ไม่ใช่แบ่งเพราะทำได้
ควรแบ่งตาม Department หรือ Device Type?
คำตอบคือขึ้นกับ Requirement
ตัวอย่างที่มักมีเหตุผลชัดเจน ได้แก่
- Users
- Servers
- Guest
- CCTV
- Printer / IoT
- Voice
- Management
- OT
หาก Accounting มีข้อมูลสำคัญและต้องการ Policy ต่างจาก User อื่น ก็สามารถแยก Accounting เพิ่มได้
วิธีตั้งชื่อ VLAN ให้จัดการง่าย
ควรมี Standard เช่น
VLAN10-USER
VLAN20-SERVER
VLAN30-CCTV
VLAN40-IOT
VLAN50-GUEST
VLAN99-MGMT
และบันทึกข้อมูล
- VLAN ID
- Name
- Subnet
- Gateway
- DHCP
- Purpose
- Allowed Traffic
- Owner
ไว้ใน Network Documentation
Network Diagram ควรแสดง VLAN หรือไม่?
ควร
Network Diagram ที่ดีควรแสดง
- Firewall
- Core Switch
- Access Switch
- VLAN
- Subnet
- Trunk
- Server
- WAN
- VPN
- Cloud
- IT/OT Boundary
เมื่อเกิด Incident ทีมงานจะสามารถเห็น Architecture ได้เร็วขึ้น
ตัวอย่าง VLAN Design สำหรับ SME
บริษัทประมาณ 50–100 Users อาจเริ่มง่าย ๆ ด้วย
VLAN 10 — USERS
Office PC / Notebook
VLAN 20 — SERVERS
ERP / File / Application
VLAN 30 — CCTV
Camera / NVR
VLAN 40 — IoT / Printer
Shared Devices
VLAN 50 — GUEST
Internet Only
VLAN 99 — MANAGEMENT
Switch / Firewall / AP
จากนั้นใช้ Firewall หรือ ACL กำหนด Communication
ไม่จำเป็นต้องเริ่มด้วย VLAN จำนวนมาก
ตัวอย่าง Policy สำหรับ SME
Users → Internet
Allow
Users → ERP
Allow HTTPS
Users → Server Management
Deny
Guest → Internal
Deny
CCTV → Server
Deny ยกเว้น Service ที่จำเป็น
IT Admin → Management
Allow
Management → Internet
จำกัดตามความจำเป็น
เพียงเท่านี้ Architecture ก็ดีกว่า Flat Network อย่างชัดเจนแล้ว
ก่อนสร้าง VLAN ต้องตรวจอะไร?
1. Device Inventory
มีอุปกรณ์อะไร
2. Application Flow
ระบบไหนคุยกับอะไร
3. Existing IP
ใช้ Subnet อะไรอยู่
4. Switch Capability
รองรับ VLAN / Trunk หรือไม่
5. Firewall
รองรับ VLAN Interface และ Policy หรือไม่
6. Wi-Fi
Mapping SSID → VLAN ได้หรือไม่
7. DHCP / DNS
Architecture รองรับหลาย Subnet หรือไม่
อย่าเริ่มเปลี่ยน VLAN โดยไม่ Map Dependency
สมมติย้าย ERP ไป Server VLAN
แล้ว Block User VLAN
ระบบอาจเปิดไม่ได้
เพราะไม่รู้ว่าต้อง Allow
- HTTPS
- DNS
- Authentication
- File Service
- Printing
- Integration
ดังนั้นควร Map Traffic ก่อน Cutover
8 ขั้นตอนเริ่มทำ VLAN สำหรับองค์กร
ขั้นที่ 1 — สำรวจ Network
Inventory Device และ IP
ขั้นที่ 2 — แบ่ง Security Zone
กำหนด User, Server, Guest, CCTV ฯลฯ
ขั้นที่ 3 — วาง VLAN ID และ Subnet
ทำ IP Plan ให้ชัด
ขั้นที่ 4 — Configure Switch
สร้าง Access / Trunk
ขั้นที่ 5 — Configure Gateway
บน Firewall หรือ L3 Switch
ขั้นที่ 6 — Configure DHCP
แยก Scope ตาม VLAN
ขั้นที่ 7 — สร้าง Security Policy
Allow เฉพาะ Traffic ที่จำเป็น
ขั้นที่ 8 — Test และ Document
ตรวจทั้ง Connectivity และ Isolation
หลังแบ่ง VLAN ต้อง Test อะไร?
อย่าทดสอบแค่
“Internet ออกได้”
ต้องตรวจด้วยว่า
User VLAN
เข้า ERP ได้หรือไม่
Guest VLAN
เข้า Server ไม่ได้จริงหรือไม่
CCTV
เห็น NVR แต่ไม่เห็น Internal Server ตาม Policy หรือไม่
Management
User ทั่วไปเข้าไม่ได้หรือไม่
DHCP
แจก IP ถูก Subnet หรือไม่
DNS
Resolve ได้หรือไม่
Printing
ยังใช้งานได้หรือไม่
Troubleshooting VLAN เริ่มจากตรงไหน?
ตรวจเป็นลำดับ
- Port อยู่ VLAN ถูกหรือไม่
- Trunk Allow VLAN หรือไม่
- VLAN มีอยู่ทั้งสอง Switch หรือไม่
- Device ได้ IP ถูก Subnet หรือไม่
- Gateway ถูกหรือไม่
- Routing มีหรือไม่
- Firewall Rule Block หรือไม่
- DHCP / DNS ถูกต้องหรือไม่
วิธีนี้ช่วยแยกปัญหา Layer 2 กับ Layer 3 ได้เร็วขึ้น
VLAN ทำให้ Network ปลอดภัยทันทีหรือไม่?
ไม่
VLAN เป็น Foundation ที่สำคัญ
แต่ Security ยังต้องมี
- Firewall
- ACL
- MFA
- Endpoint Protection
- Patch Management
- Monitoring
- Secure Configuration
- Backup
- Least Privilege
ร่วมกัน
ดังนั้นอย่ามอง VLAN เป็น Security Product
ให้มองเป็นส่วนหนึ่งของ Network Architecture
สรุป VLAN คืออะไร?
VLAN หรือ Virtual Local Area Network คือเทคโนโลยีที่ใช้แบ่ง Network ทางกายภาพชุดเดียวออกเป็นหลาย Network ย่อยแบบ Logical
ช่วยให้องค์กรสามารถแยก
- User
- Server
- Guest
- CCTV
- Printer / IoT
- Management
- IT / OT
ออกจากกันได้โดยไม่จำเป็นต้องสร้าง Physical Network แยกทุกส่วน
แต่หัวใจสำคัญคือ
แบ่ง VLAN อย่างเดียวไม่พอ ต้องควบคุม Traffic ระหว่าง VLAN ด้วย
Architecture ที่เหมาะสมจึงควรประกอบด้วย
VLAN + Subnet + Routing + Firewall / ACL + Monitoring
เมื่อออกแบบอย่างถูกต้อง VLAN จะช่วยให้ Network
- เป็นระเบียบ
- Troubleshoot ง่าย
- ขยายง่าย
- ลด Broadcast Domain
- แบ่ง Security Zone ได้ชัดเจน
- รองรับ Network Segmentation
และลดความจำเป็นที่ทุก Device ในองค์กรจะต้องมองเห็นหรือเข้าถึงกันโดยไม่มีเหตุผล
ต้องการออกแบบ VLAN และ Network สำหรับองค์กร?
Great Ocean Engineering ให้บริการออกแบบ ติดตั้ง และปรับปรุงระบบ Network สำหรับสำนักงาน โรงงาน และองค์กร
ครอบคลุม
- Managed Switch
- Core / Access Switching
- VLAN
- Firewall
- Wi-Fi
- Guest Network
- Network Segmentation
- VPN
- Server Network
- CCTV Network
- IT / OT Network
- Monitoring
ทีมงานสามารถช่วยตั้งแต่
Network Assessment → IP/VLAN Design → Firewall Policy → Implementation → Testing → Documentation
หาก Network ปัจจุบันเริ่มจากระบบเล็ก ๆ แล้วเติบโตจน Server, User, CCTV, Printer, Guest และเครื่องจักรอยู่รวมกันทั้งหมด การวาง VLAN ใหม่อาจเป็นหนึ่งในจุดเริ่มต้นที่ช่วยให้ Network จัดการง่ายและปลอดภัยขึ้น
FAQ เกี่ยวกับ VLAN
VLAN คืออะไร?
VLAN หรือ Virtual Local Area Network คือการแบ่ง Network เดียวออกเป็นหลาย Logical Network เพื่อแยก Device และ Broadcast Domain ออกจากกัน
VLAN กับ Subnet ต่างกันอย่างไร?
VLAN ทำงานใน Layer 2 ส่วน Subnet เป็นการแบ่ง IP Network ใน Layer 3 โดยทั่วไปมักออกแบบให้หนึ่ง VLAN ใช้หนึ่ง Subnet
Access Port กับ Trunk Port ต่างกันอย่างไร?
Access Port ใช้เชื่อม Device ที่อยู่ VLAN เดียว ส่วน Trunk สามารถส่ง Traffic ของหลาย VLAN ผ่าน Link เดียวกันได้
VLAN ช่วยป้องกัน Ransomware ได้หรือไม่?
VLAN เพียงอย่างเดียวไม่สามารถป้องกัน Ransomware แต่เมื่อใช้ร่วมกับ Firewall หรือ ACL สามารถช่วยจำกัดการสื่อสารและลด Lateral Movement ระหว่าง Network ได้
Guest Wi-Fi ควรแยก VLAN หรือไม่?
ควร โดยทั่วไป Guest VLAN ควรเข้าถึง Internet ได้ แต่ไม่ควรเข้าถึง Internal Network ขององค์กร
CCTV ควรมี VLAN แยกหรือไม่?
ควรพิจารณา โดยเฉพาะระบบที่มีกล้องจำนวนมาก เพื่อจำกัดการเข้าถึงระหว่าง CCTV และ Network ส่วนอื่น
ต้องใช้ Managed Switch เพื่อทำ VLAN หรือไม่?
โดยทั่วไปต้องใช้ Switch ที่รองรับ VLAN Configuration เพื่อกำหนด VLAN, Access Port และ Trunk ได้อย่างเหมาะสม