ลองนึกภาพบริษัทหนึ่งมี
- Computer พนักงาน 150 เครื่อง
- Server ERP
- File Server
- CCTV
- Printer
- Wi-Fi
- เครื่องจักร
- NAS
- Guest Wi-Fi
และทุกอุปกรณ์อยู่ใน Network เดียวกัน
วันหนึ่ง Notebook ของพนักงานติด Malware
คำถามคือ
Malware เครื่องนั้นสามารถมองเห็นและพยายามเชื่อมต่อไปยัง Server, NAS, CCTV หรือเครื่องจักรอื่นได้หรือไม่?
หากคำตอบคือ
“ได้แทบทั้งหมด”
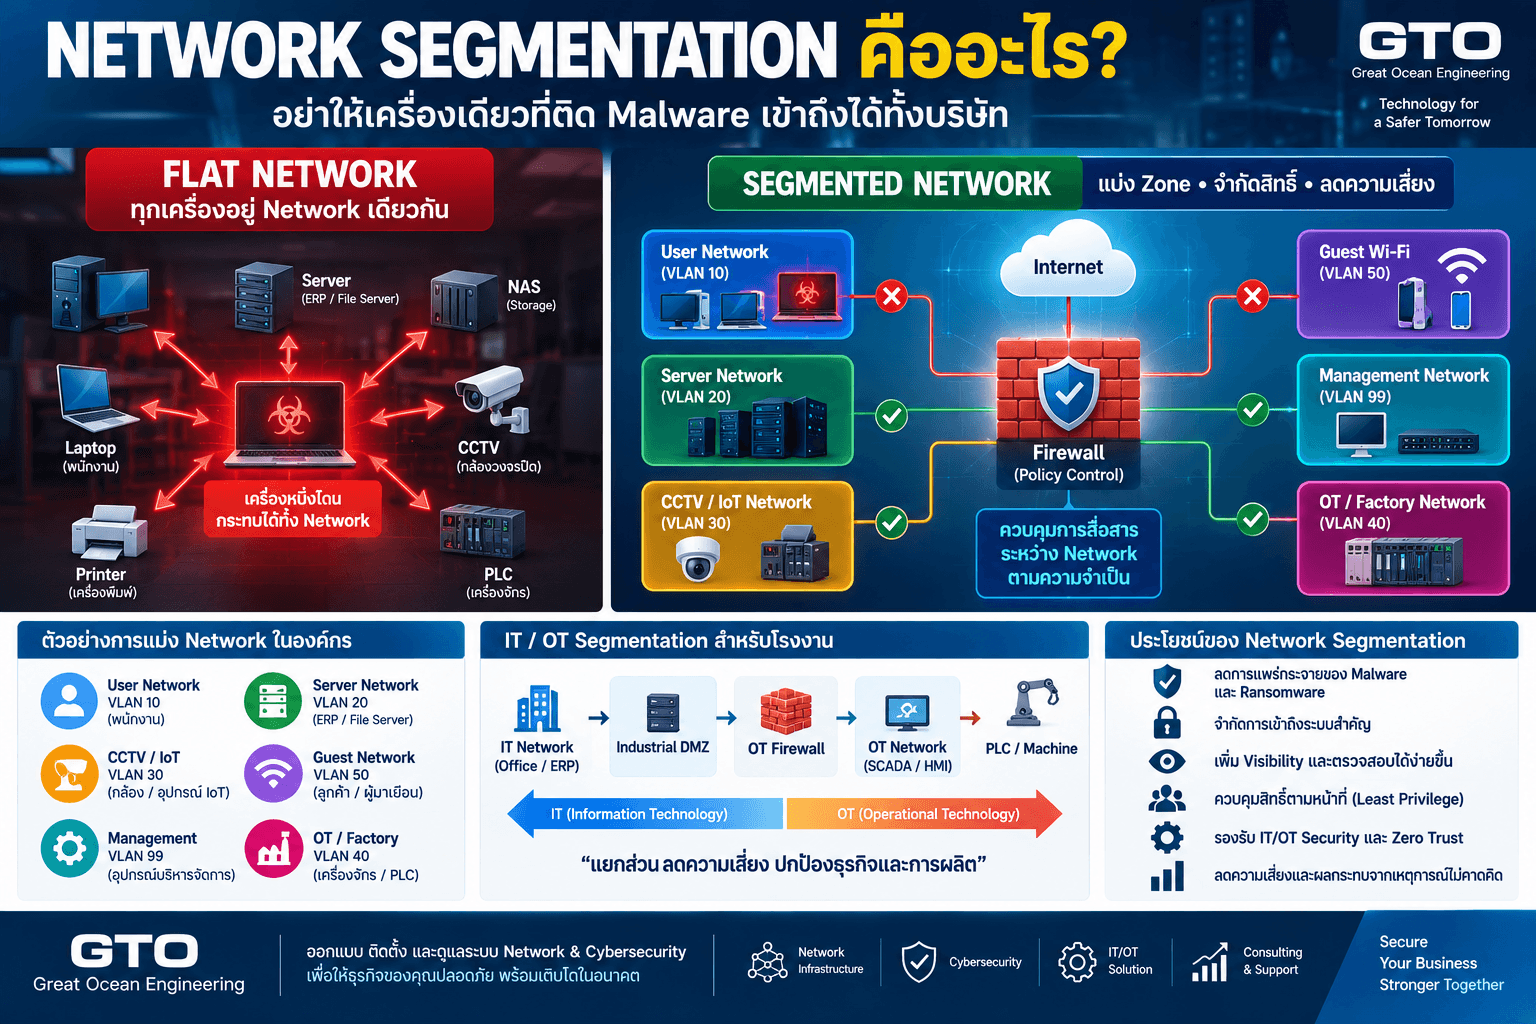
Network ขององค์กรอาจกำลังเป็นสิ่งที่เรียกว่า Flat Network
และนี่คือเหตุผลที่ Network Segmentation มีความสำคัญ
Network Segmentation คืออะไร?
Network Segmentation คือการแบ่ง Network ออกเป็นหลายส่วนหรือหลาย Segment แล้วกำหนดการสื่อสารระหว่างแต่ละส่วนตามความจำเป็น
ตัวอย่างเช่น
แทนที่จะมี Network เดียว
192.168.1.0/24
สำหรับทุกอย่าง
องค์กรอาจแบ่งเป็น
- User Network
- Server Network
- Accounting Network
- CCTV Network
- Guest Network
- Management Network
- OT / Factory Network
จากนั้นใช้
- Firewall
- VLAN
- ACL
- Router
- Security Policy
ควบคุมว่าแต่ละ Segment สามารถติดต่ออะไรได้บ้าง
CISA อธิบายว่า Network Segmentation คือการแบ่ง Network ออกเป็นส่วนที่แยกจากกัน เพื่อจำกัดการเข้าถึงอุปกรณ์ ข้อมูล และ Application รวมถึงควบคุม Communication ระหว่าง Network เหล่านั้น
Flat Network คืออะไร?
Flat Network คือ Network ที่อุปกรณ์จำนวนมากสามารถสื่อสารกันได้โดยมีการควบคุมน้อยมาก
ตัวอย่าง
พนักงานฝ่ายขายสามารถ Ping
- ERP Server
- NAS
- CCTV
- Printer
- Server Management Interface
ได้ทั้งหมด
แม้ผู้ใช้ไม่จำเป็นต้องเข้าถึงระบบเหล่านั้น
ปัญหาคือ
ถ้า Endpoint หนึ่งถูกโจมตี
Attacker อาจพยายามขยับจากเครื่องหนึ่งไปยังอีกเครื่องหนึ่งภายในองค์กรได้ง่ายขึ้น
พฤติกรรมนี้เรียกว่า
Lateral Movement
Lateral Movement คืออะไร?
Lateral Movement คือการที่ผู้โจมตีเข้าถึงระบบหนึ่งสำเร็จ แล้วพยายามเคลื่อนที่ไปยังระบบอื่นภายใน Network
ตัวอย่าง
Step 1
Notebook พนักงานติด Malware
↓
Step 2
Attacker ขโมย Credential
↓
Step 3
Scan หา File Server
↓
Step 4
เข้าถึง NAS
↓
Step 5
พยายามเข้า Domain Controller
↓
Step 6
แพร่ Ransomware ไปหลายระบบ
ถ้า Network ไม่มีการแบ่ง Zone ที่เหมาะสม การโจมตีจากเครื่องเดียวอาจขยายผลกระทบไปยังระบบอื่นได้ง่ายกว่า
CISA ระบุว่าการแบ่ง Network สามารถช่วยจำกัดผลกระทบจากการบุกรุกและป้องกันหรือจำกัด Lateral Movement ของผู้โจมตีได้
Network Segmentation ช่วยอะไร?
1. จำกัดการแพร่กระจายของ Malware
หาก User VLAN ไม่สามารถเข้าถึง Server VLAN ได้ทุก Port
Malware ที่อยู่บน Client จะมีเส้นทางโจมตี Server ลดลง
2. ลด Attack Surface
Printer ไม่จำเป็นต้องเข้าถึง Database
CCTV ไม่จำเป็นต้องเข้าถึง ERP
Guest Wi-Fi ไม่ควรเห็น Internal Server
การตัด Communication ที่ไม่จำเป็นช่วยลด Attack Surface ของระบบ
3. ปกป้องระบบสำคัญ
ระบบอย่าง
- ERP
- Database
- Domain Controller
- Backup Server
- NAS
- OT
- Production Server
สามารถถูกวางไว้ใน Zone ที่ควบคุมเข้มกว่าระบบทั่วไป
4. เพิ่ม Visibility
เมื่อ Traffic ต้องผ่าน Firewall ระหว่าง Segment
องค์กรสามารถเห็นได้ดีขึ้นว่า
- ใครกำลังเข้า Server
- User Network ติดต่อ OT หรือไม่
- CCTV พยายามออก Internet หรือไม่
- Network ไหนสร้าง Traffic ผิดปกติ
5. ควบคุมสิทธิ์ตามหน้าที่
ฝ่ายขายอาจเข้าถึง ERP
แต่ไม่จำเป็นต้องเข้าถึง Database Server โดยตรง
ฝ่าย IT อาจเข้าถึง Management Network
แต่ User ทั่วไปไม่ควรเข้าถึง
นี่คือแนวคิดเดียวกับ
Least Privilege
แต่ถูกนำมาใช้ในระดับ Network
VLAN คือ Network Segmentation หรือไม่?
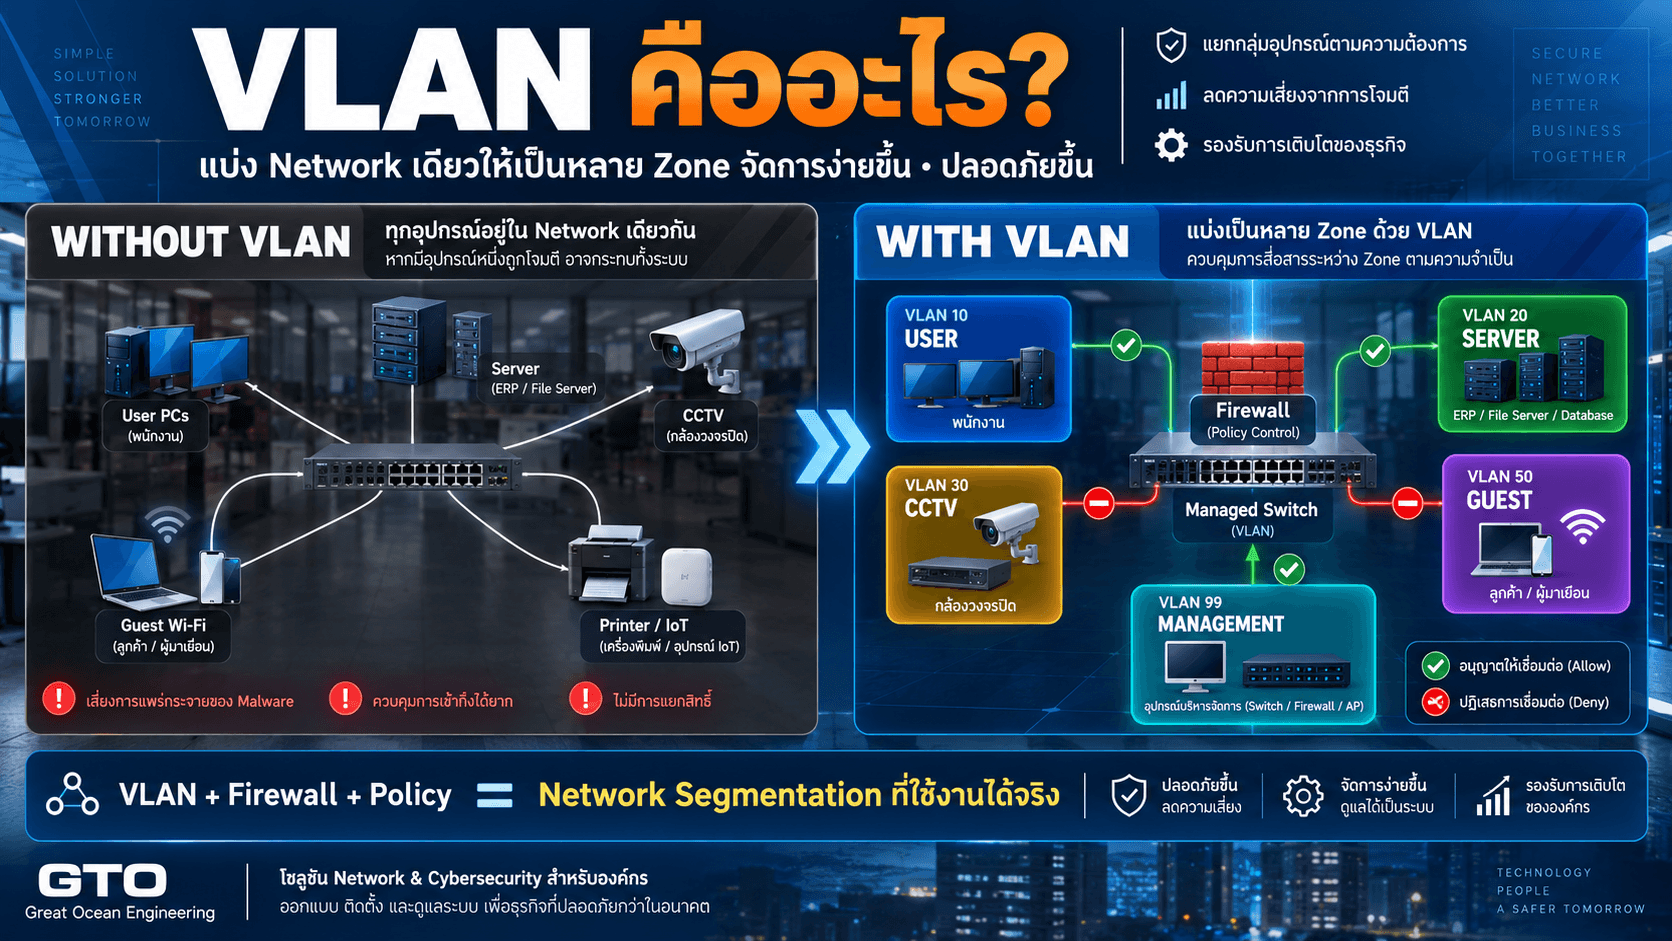
VLAN เป็นเครื่องมือหนึ่งที่ใช้ทำ Segmentation แต่ VLAN อย่างเดียวไม่ได้หมายความว่า Network ถูก Secure แล้ว
ตัวอย่าง
สร้าง
VLAN 10 — User
VLAN 20 — Server
VLAN 30 — CCTV
แต่ Router อนุญาต
Any → Any
ระหว่างทุก VLAN
ในทาง Security แม้ Network ถูกแบ่งเป็น VLAN แล้ว แต่แทบไม่มีการจำกัด Communication
ดังนั้น Network Segmentation ที่แท้จริงต้องมี
Segmentation + Access Control
VLAN คืออะไร?
VLAN ย่อมาจาก
Virtual Local Area Network
ใช้แบ่ง Logical Network บน Switch Infrastructure เดียวกัน
ตัวอย่าง
Switch เครื่องหนึ่งต่ออุปกรณ์จากหลายแผนก
Port 1–10
VLAN 10 — Office
Port 11–20
VLAN 20 — Accounting
Port 21–30
VLAN 30 — CCTV
แม้ใช้อุปกรณ์ Switch ตัวเดียวกัน แต่ Traffic สามารถถูกแยกออกเป็น Network ต่างกันได้
แล้ว Firewall มีบทบาทอย่างไร?
Firewall ทำหน้าที่ควบคุมว่า
Segment A สามารถคุยกับ Segment B อย่างไร
ตัวอย่าง Policy
User → Internet
Allow
User → ERP
Allow HTTPS
User → Database
Deny
Guest → Internal
Deny
IT Admin → Server Management
Allow
CCTV → Internet
Deny หรือจำกัดเฉพาะที่จำเป็น
CISA แนะนำให้ใช้ Controls เช่น Router ACL, Stateful Packet Inspection, Firewall และ DMZ เป็นส่วนหนึ่งของ Network Segmentation แบบ Defense in Depth
ตัวอย่าง Network Segmentation สำหรับสำนักงาน
องค์กรขนาดกลางอาจเริ่มจาก
VLAN 10 — Employee
Computer พนักงาน
VLAN 20 — Server
ERP
File Server
Application Server
VLAN 30 — Accounting
เครื่องฝ่ายบัญชี
VLAN 40 — CCTV
Camera
NVR
VLAN 50 — Printer / IoT
Printer
Meeting Room Device
Smart Device
VLAN 60 — Guest Wi-Fi
ลูกค้าและอุปกรณ์ส่วนตัว
VLAN 99 — Management
Switch
Firewall
Access Point Management
จากนั้นสร้าง Firewall Policy ระหว่าง Zone ตาม Requirement
Guest Wi-Fi ควรแยกจาก Network บริษัทหรือไม่?
ควรแยก
Guest Network โดยทั่วไปควรเข้าถึง
Internet เท่านั้น
และไม่ควรเห็น
- Server
- Printer
- NAS
- CCTV
- Workstation
ขององค์กร
เพราะเราไม่สามารถควบคุม Security Posture ของอุปกรณ์ Guest ได้
Printer ควรอยู่ Network เดียวกับ User หรือไม่?
ไม่จำเป็นเสมอไป
Printer และ IoT Device มัก
- Patch ยาก
- Firmware เก่า
- Security Feature น้อยกว่า Endpoint
- ถูกใช้ร่วมกันหลายคน
จึงสามารถแยกเป็น Printer / IoT VLAN
แล้ว Allow เฉพาะ Protocol ที่จำเป็นจาก User Network ไปยัง Printer
CCTV ควรแยก Network หรือไม่?
ควรพิจารณาอย่างจริงจัง
โดยเฉพาะองค์กรที่มีกล้องจำนวนมาก
Camera และ NVR สามารถถูกแยกเป็น
CCTV VLAN
จากนั้นกำหนดว่า
- Camera ติดต่อ NVR ได้
- Admin Station ติดต่อ NVR ได้
- User ทั่วไปเข้าไม่ได้
- Internet Access จำกัด
แทนที่จะให้กล้องทุกตัวอยู่ใน Network เดียวกับ Computer พนักงาน
Server Network ควรแยกอย่างไร?
Server ไม่ควรถูกเปิดทุก Port ให้ User Network
ตัวอย่าง ERP Server
User อาจต้องใช้เพียง
HTTPS 443
แต่ไม่จำเป็นต้องเข้าถึง
- SSH 22
- Database Port
- Redis
- Management Interface
- Backup Port
ดังนั้น Rule สามารถเป็น
Employee → ERP Web : Allow 443
Employee → Database : Deny
หลักคิดคือ
เปิดเฉพาะสิ่งที่ Application ต้องใช้
Database Server ควรให้ User เข้าถึงโดยตรงหรือไม่?
โดยทั่วไป Application Architecture ที่ดีควรให้
User → Application
และ
Application → Database
แทนการให้ User ทุกเครื่องเข้าถึง Database โดยตรง
Network Segmentation สามารถช่วยบังคับ Architecture นี้ได้
DMZ คืออะไร?
DMZ หรือ Demilitarized Zone คือ Network ที่ใช้แยกระบบที่จำเป็นต้องเปิดให้ Internet เข้าถึงออกจาก Internal Network
ตัวอย่าง
- Public Web Server
- Reverse Proxy
- VPN Gateway
- Mail Gateway
แทนที่จะนำ Public Server ไปวางใน Internal Server VLAN โดยตรง
สามารถวางไว้ใน DMZ
แล้วกำหนด Rule ระหว่าง
Internet ↔ DMZ ↔ Internal
อย่างชัดเจน
CISA แนะนำให้ระบบที่เปิดสู่ภายนอก เช่น DNS, Web หรือ Mail Server อยู่ใน DMZ แยกจาก Internal LAN และ Backend Resources
IT กับ OT ควรแยก Network หรือไม่?
สำหรับโรงงาน นี่เป็นหนึ่งใน Use Case สำคัญที่สุด
IT Network อาจประกอบด้วย
- ERP
- Office PC
- Internet
ส่วน OT Network อาจมี
- PLC
- SCADA
- HMI
- Industrial PC
- Machine
- Sensor
การให้สอง Network ติดต่อกันได้อย่างอิสระสร้างความเสี่ยงสูง
CISA แนะนำให้มีการแบ่ง Network ระหว่าง IT และ OT เพื่อจำกัดความสามารถของผู้โจมตีในการ Pivot จาก IT Network ไปยัง OT และแนะนำให้ใช้ DMZ สำหรับควบคุม Communication ระหว่างสองฝั่ง
ตัวอย่าง IT/OT Architecture
สามารถออกแบบเป็น
Internet
↓
Corporate Firewall
↓
IT Network
↓
Industrial DMZ
↓
OT Firewall
↓
SCADA / HMI Network
↓
PLC / Machine Network
ไม่ได้หมายความว่าทุกโรงงานต้องใช้ Architecture แบบเดียวกัน
แต่หลักสำคัญคือ
Communication ระหว่าง IT และ OT ต้องถูกกำหนดและตรวจสอบ
ไม่ใช่เปิดถึงกันโดย Default
Industrial DMZ มีไว้ทำอะไร?
Industrial DMZ สามารถใช้เป็นพื้นที่กลางสำหรับ Service ที่ต้องแลกข้อมูลระหว่าง IT กับ OT
ตัวอย่าง
- Historian Replica
- Patch Repository
- Jump Server
- File Transfer
- Remote Access Gateway
แทนที่จะเปิด
Office PC → PLC
โดยตรง
Remote Access เข้าเครื่องจักรควรทำอย่างไร?
ไม่ควรเปิด RDP, SSH หรือ Vendor Port จาก Internet ไปยัง Machine โดยตรง
แนวทางที่ปลอดภัยกว่าคือใช้
- VPN
- MFA
- Jump Server
- Access Control
- Logging
- Time-bound Access
รวมถึง Network Segmentation จำกัดว่า Vendor ที่เข้ามาสามารถไปได้เฉพาะระบบที่ได้รับอนุญาต
Microsegmentation คืออะไร?
Network Segmentation แบบทั่วไปอาจแบ่งเป็น Zone ใหญ่ ๆ เช่น
User
Server
Guest
OT
ส่วน Microsegmentation แบ่งละเอียดลงไปอีก
ตัวอย่าง
Web Server สามารถคุยกับ Application Server
Application Server สามารถคุยกับ Database
แต่ Web Server ไม่สามารถคุยกับ Database โดยตรง
หรือ Workload แต่ละตัวมี Policy เฉพาะของตัวเอง
CISA อธิบายว่า Microsegmentation ขยายแนวคิด Segmentation ไปสู่ขอบเขตที่ละเอียดขึ้น และช่วยลดพื้นที่สำหรับ Lateral Movement รวมทั้งเพิ่มความสามารถในการ Containment และ Policy Enforcement
Macrosegmentation กับ Microsegmentation ต่างกันอย่างไร?
Macrosegmentation
แบ่ง Network เป็น Zone ใหญ่
เช่น
User / Server / OT / Guest
Microsegmentation
แบ่งละเอียดถึง
- Application
- Workload
- Device Group
- Service
องค์กรส่วนใหญ่ไม่จำเป็นต้องเริ่มจาก Microsegmentation เต็มรูปแบบ
สามารถเริ่มจาก Macrosegmentation ที่เหมาะสมก่อน
Network Segmentation กับ Zero Trust เกี่ยวข้องกันอย่างไร?
Zero Trust มีหลักคิดสำคัญว่า
ไม่ควรเชื่อถือ Traffic เพียงเพราะมาจาก Internal Network
ดังนั้น Segmentation และ Microsegmentation จึงถูกใช้ร่วมกับ
- Identity
- Device Posture
- Least Privilege
- Authentication
- Continuous Verification
CISA ระบุว่า Zero Trust สนับสนุน Microsegmentation เพื่อสร้างพื้นที่ขนาดเล็กลงและจำกัด Lateral Movement เมื่อมีการบุกรุกเกิดขึ้น
จำเป็นต้องซื้อ Firewall ใหม่เพื่อทำ Segmentation หรือไม่?
ไม่เสมอไป
ขึ้นกับ Infrastructure ปัจจุบัน
องค์กรอาจมี
- Managed Switch
- VLAN
- Layer 3 Switch
- Firewall
- ACL
ที่รองรับอยู่แล้ว
สิ่งสำคัญคือออกแบบ
Network Architecture และ Security Policy
ก่อน
ไม่ควรเริ่มจากซื้อ Hardware โดยไม่รู้ว่าต้องการแบ่งอะไร
Firewall Rule แบบ Any Any มีปัญหาอย่างไร?
Rule เช่น
Internal → Internal : ANY
อาจทำให้ Segmentation ที่ออกแบบไว้ไม่มีประโยชน์
หลักที่ดีกว่าคือ
Default Deny
แล้วเปิดเฉพาะสิ่งที่จำเป็น
ตัวอย่าง
User → ERP : HTTPS
Accounting → File Server : SMB
Admin → Management : HTTPS/SSH
CCTV → NVR : Required Ports
Guest → Internal : Deny
ต้อง Block ทุกอย่างระหว่าง VLAN หรือไม่?
ไม่จำเป็น
เป้าหมายไม่ใช่
“ห้ามทุกอย่าง”
แต่คือ
Allow เฉพาะ Business Flow ที่จำเป็น
หาก Accounting ต้องใช้ ERP
ก็ Allow
หาก Printer ต้องรับ Print Job
ก็ Allow
แต่ต้องทราบว่า
ใคร → ไปที่ไหน → ใช้ Protocol อะไร → เพราะอะไร
Network Diagram สำคัญแค่ไหน?
สำคัญมาก
ก่อนทำ Segmentation ควรรู้ว่า
- มี Subnet อะไร
- VLAN อะไร
- Gateway อยู่ไหน
- Server อยู่ไหน
- Cloud Connection อะไร
- VPN ไปที่ไหน
- Third-party เข้าจากไหน
- OT เชื่อมกับ IT จุดไหน
CISA แนะนำให้องค์กรจัดทำและปรับปรุง Network Diagram ที่แสดงระบบ, IP Scheme, Topology, Interdependency รวมถึง Third-party และ Cloud Connection เพื่อช่วยทั้ง Operations และ Incident Response
อย่าแบ่ง VLAN ตาม Department อย่างเดียว
หลายองค์กรเริ่มจาก
Sales VLAN
Accounting VLAN
HR VLAN
ซึ่งไม่ผิด
แต่ยังควรคิดจาก
Risk และ Function
ด้วย
ตัวอย่าง
NAS
CCTV
IoT
OT
Management
ไม่ใช่ Department แต่ควรมี Security Boundary ของตัวเอง
Management Network คืออะไร?
Management Network ใช้สำหรับบริหาร Infrastructure
เช่น
- Switch Management
- Firewall Management
- Hypervisor
- Server Management Port
- Access Point Controller
- Storage Management
User ทั่วไปไม่ควรสามารถเข้าถึง Network นี้
เพราะ Interface เหล่านี้สามารถเปลี่ยน Configuration ของ Infrastructure ได้โดยตรง
Backup Network ควรแยกหรือไม่?
สำหรับองค์กรที่มี Backup Infrastructure สำคัญ อาจพิจารณาแยก
- Backup Server
- Repository
- Management
- Replication Traffic
ออกจาก User Network
โดยเฉพาะเพื่อช่วยลด Attack Path จาก Endpoint ทั่วไปไปยัง Backup System
อย่างไรก็ตาม Segmentation เพียงอย่างเดียวไม่แทน
- Immutable Backup
- Offline Backup
- MFA
- Credential Separation
แต่เป็น Security Layer เพิ่มเติม
Network Segmentation ช่วย Ransomware ได้อย่างไร?
ลองเปรียบเทียบ
Flat Network
PC ติด Ransomware
↓
มองเห็น Server หลายระบบ
↓
Credential ถูกขโมย
↓
แพร่ไปยัง File Server / NAS
Segmented Network
PC ติด Ransomware
↓
Firewall จำกัด Traffic
↓
เข้าถึงเฉพาะ Service ที่ได้รับอนุญาต
↓
Server Management / Backup / OT ถูกแยกออก
Segmentation ไม่ได้ทำให้ Ransomware เป็นไปไม่ได้
แต่ช่วยลด Blast Radius
หรือขอบเขตความเสียหาย
Network Segmentation ป้องกัน Cyberattack ได้ 100% หรือไม่?
ไม่ได้
เพราะยังมีปัจจัยอื่น เช่น
- Credential Theft
- Misconfiguration
- Application Vulnerability
- Phishing
- Insider Threat
- Endpoint Compromise
และหากผู้ใช้เชื่อมอุปกรณ์ข้าม Segment อย่างไม่ถูกต้อง Segmentation ก็อาจถูก Bypass ได้
CISA เองเตือนว่า Network Segmentation สามารถสูญเสียประสิทธิภาพได้ หากมี User Error หรือการไม่ปฏิบัติตาม Policy เช่น การนำอุปกรณ์ไปเชื่อมข้าม Segment
Common Network Segmentation Mistakes
1. สร้าง VLAN แต่ Allow Any Any
เหมือนแบ่งห้องแต่ไม่ใส่ประตู
2. Guest Wi-Fi เห็น LAN
3. CCTV อยู่กับ User
4. Management Interface ทุกคนเข้าได้
5. IT และ OT เชื่อมถึงกันตรง ๆ
6. Firewall Rule ไม่มี Documentation
7. Rule เก่าทิ้งไว้นานหลายปี
8. ใช้ Shared Admin Account
9. ไม่มี Logging
10. ไม่มี Network Diagram
ก่อนแบ่ง Network ต้องเก็บข้อมูลอะไร?
เริ่มจาก Inventory
Users
ใครใช้ Network
Devices
มีอะไรบ้าง
Applications
ระบบใดต้องคุยกับระบบใด
Ports / Protocols
ต้องใช้ Communication อะไร
Criticality
ระบบไหนสำคัญ
Trust Level
Guest, User, Admin, Server, OT
จากนั้นค่อยออกแบบ Zone
Application Dependency สำคัญอย่างไร?
นี่เป็นจุดที่มักทำให้ Project Segmentation ล้มเหลว
ทีม Network อาจ Block Traffic แล้วพบว่า ERP ใช้งานไม่ได้
เพราะ Application มี Dependency ที่ไม่มีใครรู้
เช่น
ERP → Database
ERP → SMTP
ERP → DNS
ERP → LDAP
ERP → File Storage
ดังนั้นก่อน Block ต้อง Map Data Flow
ตัวอย่าง Segmentation Matrix
| Source | Destination | Service | Action |
|---|---|---|---|
| User | Internet | Web | Allow |
| User | ERP | HTTPS | Allow |
| User | Database | Any | Deny |
| Guest | Internal | Any | Deny |
| CCTV | NVR | Camera Traffic | Allow |
| CCTV | User | Any | Deny |
| IT Admin | Management | HTTPS/SSH | Allow |
| OT | IT | Required Services | Limited |
Matrix นี้ช่วยให้ Rule มีเหตุผลทางธุรกิจรองรับ
ควรเริ่ม Network Segmentation จากตรงไหน?
หาก Network ปัจจุบัน Flat ทั้งหมด ไม่จำเป็นต้องแบ่ง 50 VLAN ในวันแรก
เริ่มจาก High-value Boundary ก่อน
เช่น
- Guest
- Server
- Management
- CCTV / IoT
- OT
- User
จากนั้นค่อยละเอียดขึ้น
8 ขั้นตอนทำ Network Segmentation
ขั้นที่ 1 — Inventory
สำรวจ Device, Server, Application และ Network
ขั้นที่ 2 — วาด Network Diagram
ให้เห็น Architecture ปัจจุบัน
ขั้นที่ 3 — Map Data Flow
ระบบไหนต้องคุยกับอะไร
ขั้นที่ 4 — Classify Risk
แบ่ง Critical / Standard / Untrusted
ขั้นที่ 5 — Design VLAN / Zone
กำหนด Segments
ขั้นที่ 6 — เขียน Firewall Policy
Allow เฉพาะ Traffic ที่จำเป็น
ขั้นที่ 7 — Migrate ทีละส่วน
ไม่ควร Cut-over ทั้งองค์กรโดยไม่มี Testing
ขั้นที่ 8 — Monitor และ Review
ดู Log และลบ Rule ที่ไม่จำเป็น
Network Segmentation สำหรับ SME จำเป็นหรือไม่?
ไม่จำเป็นต้องซับซ้อนเท่า Enterprise
แต่ SME ที่มี
- Server
- NAS
- CCTV
- Wi-Fi
- Guest
- ERP
- Firewall
ก็ได้ประโยชน์จาก Segmentation
อย่างน้อยการแยก
Guest / User / Server / CCTV / Management
ก็ช่วยลดความเสี่ยงได้มากกว่าการนำทุกอย่างมารวมกัน
โรงงานควรให้ความสำคัญกับอะไรเป็นพิเศษ?
โรงงานควรเริ่มจาก
IT / OT Boundary
เพราะผลกระทบไม่ได้มีเพียงข้อมูล
Cyber Incident อาจกระทบ
- Production
- Quality
- Machine Availability
- Safety
- Delivery
CISA แนะนำให้ OT Asset ถูกแบ่งเป็น Logical Zone ตาม Criticality, Consequence และ Operational Necessity และควรกำหนด Communication ระหว่าง Zone อย่างชัดเจน
Network Segmentation กับ Firewall รุ่นใหม่
Next-generation Firewall สามารถช่วยเพิ่ม Control เช่น
- Application Identification
- User-based Policy
- IPS
- URL Filtering
- Threat Prevention
- SSL Inspection ตามความเหมาะสม
- Logging
- Reporting
แต่ Feature เหล่านี้จะมีประโยชน์ก็ต่อเมื่อ Architecture และ Policy ถูกออกแบบอย่างถูกต้อง
Hardware แพงไม่ได้แก้ Network ที่ไม่มี Structure โดยอัตโนมัติ
ต้องแยก Physical Switch หรือไม่?
ไม่จำเป็นทุกกรณี
Logical Segmentation ด้วย VLAN สามารถใช้ Switch Infrastructure ร่วมกันได้
แต่บาง Environment อาจต้องการ Physical Separation เช่น
- OT Critical System
- High-security Network
- Regulatory Requirement
- Safety System
ต้องพิจารณาจาก Risk
Microsegmentation เหมาะกับใคร?
เหมาะกับ Environment ที่มี
- Data Center ขนาดใหญ่
- Virtualization
- Cloud
- Container
- Application หลาย Tier
- Critical Workload
- Zero Trust Strategy
แต่สำหรับองค์กรที่ยังเป็น Flat Network
การทำ VLAN + Firewall Policy ให้ถูกต้องก่อนมักให้ Improvement ที่ชัดเจนกว่า
วิธีรู้ว่า Network Segmentation ปัจจุบันดีพอหรือยัง
ลองถามคำถามง่าย ๆ
Guest Wi-Fi Ping Server ได้ไหม?
ถ้าได้ ต้องตรวจ
พนักงานทั่วไปเข้า Switch Management ได้ไหม?
ถ้าได้ ต้องตรวจ
CCTV เปิด Internet ได้ทุกอย่างหรือไม่?
ถ้าได้ อาจเกินความจำเป็น
Office PC เข้าถึง PLC ได้ตรง ๆ ไหม?
ถ้าได้ ควรตรวจ IT/OT Boundary
User เข้า Database Port ได้ไหม?
ถ้าไม่จำเป็นแต่เข้าได้ ควรปรับ Policy
Ransomware ใน Notebook หนึ่งเครื่องสามารถมองเห็น Backup Server ได้ไหม?
นี่เป็นอีกคำถามสำคัญ
KPI / Metric ที่ควรดู
Network Security ไม่ควรจบที่ “แบ่ง VLAN แล้ว”
ควร Monitor
- Denied Connections
- Cross-zone Traffic
- Unusual Traffic
- Firewall Rule Hit Count
- Unused Rule
- Unauthorized Device
- Lateral Movement Alert
- Management Access
- OT/IT Communication
เพื่อดูว่า Architecture ถูกใช้งานตามที่ออกแบบจริงหรือไม่
Network Segmentation ต้อง Review บ่อยแค่ไหน?
ควร Review เมื่อมี
- Application ใหม่
- Server ใหม่
- Vendor ใหม่
- Cloud Service ใหม่
- Factory Machine ใหม่
- Office Expansion
- Acquisition
- Security Incident
และ Review Firewall Rule เป็นระยะ
เพราะ Rule ที่เคยจำเป็นเมื่อสามปีก่อนอาจไม่จำเป็นอีกแล้ว
สรุป Network Segmentation คืออะไร?
Network Segmentation คือการแบ่ง Network ออกเป็นหลายส่วนและควบคุม Communication ระหว่างแต่ละส่วนตามความจำเป็น
แนวคิดสำคัญไม่ใช่
“ทำ VLAN ให้เยอะที่สุด”
แต่คือ
“ระบบที่ไม่จำเป็นต้องคุยกัน ไม่ควรเข้าถึงกันโดย Default”
เมื่อออกแบบอย่างเหมาะสม Network Segmentation สามารถช่วย
- ลด Attack Surface
- จำกัด Lateral Movement
- ลด Blast Radius
- แยก Critical System
- ปกป้อง IT/OT
- เพิ่ม Visibility
- รองรับ Zero Trust
- ทำ Incident Response ง่ายขึ้น
องค์กรไม่จำเป็นต้องเริ่มจาก Architecture ที่ซับซ้อน
แค่เริ่มจากการแยก
User + Server + Guest + CCTV/IoT + Management + OT
และสร้าง Firewall Policy ตาม Business Flow จริง ก็เป็นจุดเริ่มต้นที่มีประโยชน์มากแล้ว
ต้องการออกแบบ Network Segmentation สำหรับองค์กรหรือโรงงาน?
Great Ocean Engineering ให้บริการออกแบบและติดตั้ง Network & Cybersecurity สำหรับสำนักงาน โรงงาน และองค์กร
ครอบคลุม
- Firewall
- Switching
- VLAN
- Wi-Fi
- Network Segmentation
- IT / OT Security
- VPN
- Zero Trust Architecture
- Server / Data Center
- Monitoring
- Cybersecurity
ทีมงานสามารถช่วยตั้งแต่
Network Assessment → Diagram → VLAN Design → Firewall Policy → Migration → Monitoring
เพื่อให้ Network รองรับทั้งการใช้งานจริงและ Security
หาก Network ขององค์กรเติบโตจากระบบเล็ก ๆ มาหลายปี และตอนนี้ Server, CCTV, Wi-Fi, Printer, User และเครื่องจักรยังอยู่ใน Network เดียวกัน นั่นอาจเป็นจุดที่ควรเริ่ม Review Architecture ใหม่
FAQ เกี่ยวกับ Network Segmentation
Network Segmentation คืออะไร?
Network Segmentation คือการแบ่ง Network ออกเป็นหลาย Segment และควบคุมการติดต่อระหว่าง Segment เพื่อจำกัดสิทธิ์และลดผลกระทบเมื่อระบบบางส่วนถูกโจมตี
VLAN กับ Network Segmentation เหมือนกันหรือไม่?
VLAN เป็นหนึ่งในเทคโนโลยีที่ใช้แบ่ง Network แต่ต้องมี Firewall, ACL หรือ Policy ควบคุม Traffic ระหว่าง VLAN ด้วย จึงจะเกิด Security Segmentation ที่มีประสิทธิภาพ
Network Segmentation ช่วยป้องกัน Ransomware หรือไม่?
ช่วยจำกัด Lateral Movement และขอบเขตความเสียหายได้ แต่ไม่สามารถป้องกัน Ransomware ได้ 100% ต้องใช้ร่วมกับ Endpoint Security, Backup, MFA, Patch Management และ Security Control อื่น
Guest Wi-Fi ควรแยก VLAN หรือไม่?
ควร โดยทั่วไป Guest Wi-Fi ควรสามารถออก Internet ได้ แต่ไม่ควรเข้าถึง Internal Server และ Device ของบริษัท
CCTV ควรแยก VLAN หรือไม่?
ควรพิจารณาแยก CCTV และ IoT ออกจาก User Network เพื่อจำกัดการเข้าถึงและควบคุม Communication ที่จำเป็น
โรงงานควรแยก IT กับ OT หรือไม่?
ควร CISA แนะนำให้มี Network Segmentation ระหว่าง IT และ OT เพื่อช่วยจำกัดการ Pivot จาก IT ไปยัง ICS/OT หากฝั่งใดฝั่งหนึ่งถูกโจมตี
Microsegmentation คืออะไร?
Microsegmentation คือการแบ่ง Security Boundary ให้ละเอียดกว่า Network Segmentation ปกติ เช่น แยกตาม Application, Workload หรือ Resource และกำหนด Policy เฉพาะแต่ละกลุ่ม