ลองนึกภาพสำนักงานที่มี Network Port ว่างอยู่หนึ่งช่อง
มีคนนำ Notebook ส่วนตัวมาเสียบสาย LAN
คำถามคือ
Network ขององค์กรรู้หรือไม่ว่าเครื่องนี้เป็นของใคร และควรได้รับอนุญาตให้เข้าถึงอะไร?
หรือพนักงานนำโทรศัพท์ส่วนตัวเชื่อม Wi-Fi บริษัท
Vendor เข้ามาซ่อมเครื่องจักรและต่อ Laptop เข้าระบบ
กล้อง CCTV ตัวใหม่ถูกติดตั้ง
เครื่อง Scanner เพิ่มเข้ามา
Printer ถูกเปลี่ยน
PLC ตัวใหม่เชื่อมต่อ Network
หาก Network เพียงตรวจว่า
“เสียบสายแล้วมี Link หรือไม่?”
หรือ
“รู้รหัส Wi-Fi หรือไม่?”
อาจยังไม่เพียงพอสำหรับองค์กรที่มี Device จำนวนมาก
เพราะ Security ที่สำคัญกว่า คือ
ใครกำลังเชื่อมต่อ?
ใช้อุปกรณ์อะไร?
อุปกรณ์นั้นเชื่อถือได้หรือไม่?
และ
หลังจากเชื่อมแล้ว ควรเข้าถึง Network ส่วนไหนได้บ้าง?
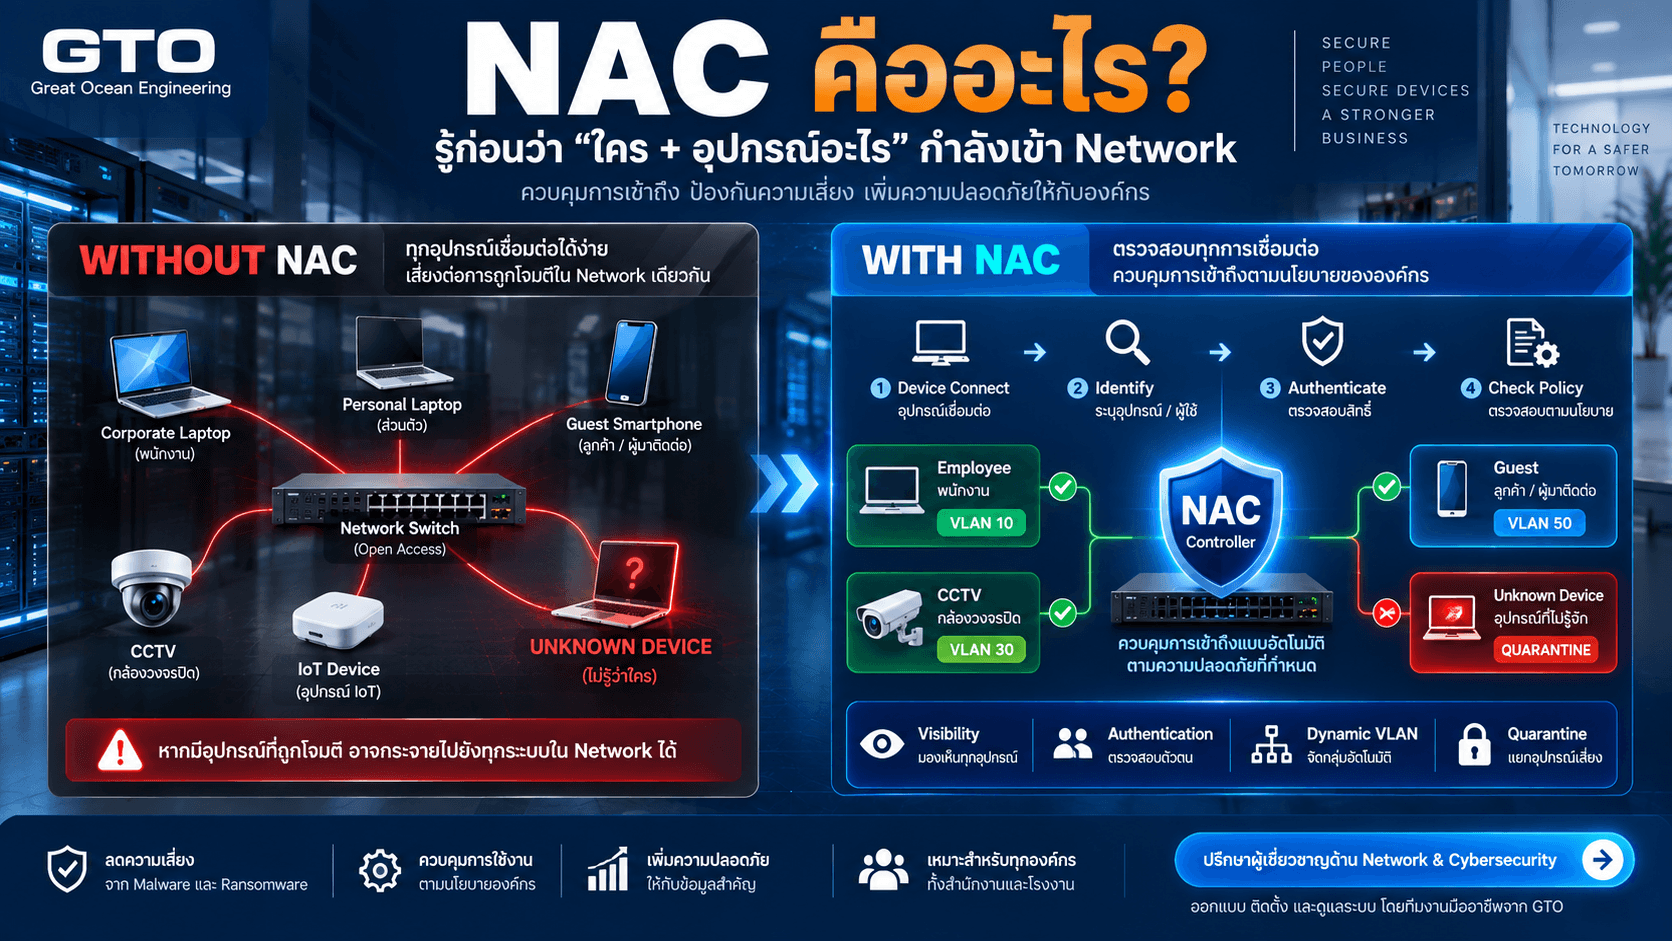
นี่คือหน้าที่ของ NAC หรือ Network Access Control
NAC คืออะไร?
NAC ย่อมาจาก Network Access Control
เป็นแนวทางและระบบที่ใช้ตรวจสอบ User และ Device ที่พยายามเชื่อมต่อเข้าสู่ Network จากนั้นจึงตัดสินใจว่าจะ
- อนุญาต
- ปฏิเสธ
- จำกัดสิทธิ์
- ส่งไป Guest Network
- ส่งไป Quarantine
- กำหนด VLAN
- หรือใช้ Policy อื่น
ตาม Identity และ Security Policy ขององค์กร
แนวคิดง่าย ๆ คือ
Connect
↓
Identify
↓
Authenticate
↓
Check Policy
↓
Assign Access
↓
Monitor
ต่างจาก Network แบบเดิมที่อาจอนุญาตให้ Device เข้า Internal Network ทันทีที่เชื่อมต่อสำเร็จ
NAC แก้ปัญหาอะไร?
ปัญหาสำคัญของ Network สมัยใหม่คือจำนวน Device ไม่ได้มีแค่ Computer บริษัท
แต่ยังมี
- Notebook
- Smartphone
- Tablet
- Printer
- CCTV
- Access Control
- IoT
- IP Phone
- Barcode Scanner
- Handheld Terminal
- Server
- VM
- PLC
- HMI
- Engineering Laptop
- Vendor Device
- Personal Device
หลายองค์กรจึงเจอคำถามว่า
“ตอนนี้มีอะไรต่ออยู่ใน Network ของเราบ้าง?”
หากตอบไม่ได้ นั่นคือ Visibility Problem
NAC จึงเริ่มจากการช่วยให้ Network สามารถเห็นและจำแนก Device ได้ดีขึ้น
Fortinet ระบุว่า FortiNAC สามารถสร้าง Visibility ของ User และ Device, ทำ Device Profiling และใช้นโยบายควบคุมการเข้าถึงได้ รวมถึงรองรับ IT, IoT และ OT/ICS Environment
Firewall อย่างเดียวไม่พอหรือ?
Firewall ทำหน้าที่ควบคุม Traffic ระหว่าง Network หรือ Security Zone ได้ดี
แต่ Firewall อาจไม่ได้ตอบคำถามทั้งหมดว่า
Device ที่เพิ่งเสียบเข้าพอร์ต Switch นี้คืออะไร?
ตัวอย่างเช่น
Port A03 เดิมเป็น Desktop ของฝ่ายบัญชี
วันนี้มีคนถอด Desktop ออกแล้วเสียบ Notebook ส่วนตัวแทน
ถ้า Network ไม่มีกระบวนการ Authentication หรือ NAC
Notebook อาจได้รับ IP และสิทธิ์เหมือน Device เดิมทันที
ดังนั้น
Firewall ควบคุม Traffic
ส่วน
NAC ควบคุมการเข้าร่วม Network
ทั้งสองทำงานเสริมกัน
NAC ต่างจาก VLAN อย่างไร?
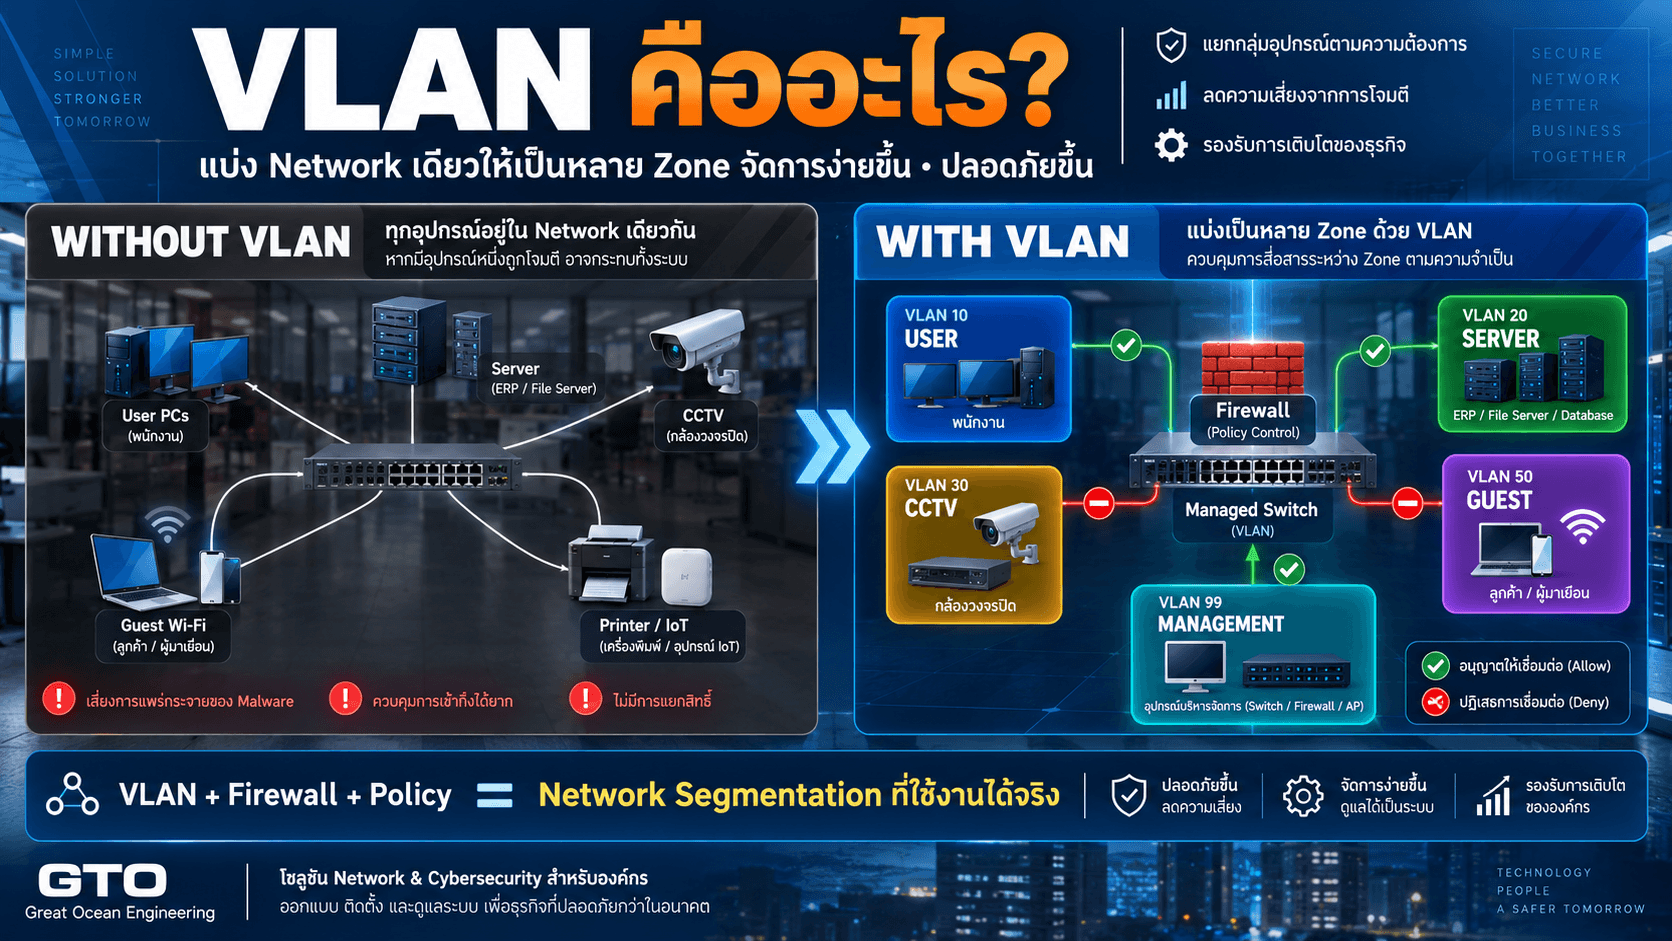
VLAN ใช้แบ่ง Network ออกเป็น Logical Network
เช่น
- VLAN 10 User
- VLAN 20 Server
- VLAN 30 CCTV
- VLAN 50 Guest
แต่คำถามคือ
ใครเป็นคนตัดสินว่า Device นี้ควรอยู่ VLAN ไหน?
ถ้า Administrator กำหนด Port แบบ Static
Port 1 อยู่ VLAN 10 ตลอด
ไม่ว่าใครจะเสียบอะไรเข้ามา Device ก็อาจเข้า VLAN 10
NAC สามารถทำให้การกำหนด Network Access เป็นแบบ Dynamic มากขึ้น
เช่น
Laptop บริษัท
→ Employee VLAN
Guest
→ Guest VLAN
Camera
→ CCTV VLAN
Device ไม่ผ่าน Policy
→ Quarantine VLAN
แนวคิดนี้ช่วยให้ VLAN และ Segmentation ถูกบังคับตามตัวตนและประเภท Device มากขึ้น
Dynamic VLAN คืออะไร?
Dynamic VLAN คือการกำหนด VLAN ให้ Device ตาม Policy แทนการกำหนดแบบตายตัวตาม Switch Port
ตัวอย่าง
พอร์ตเดียวกัน
เวลา Alice Login
→ VLAN 10 Employee
Vendor Login
→ VLAN 50 Contractor
Unknown Device
→ VLAN 999 Quarantine
ดังนั้น Physical Port เดียวสามารถให้ Access ที่แตกต่างกันตาม User หรือ Device
FortiNAC รองรับการควบคุมและ Dynamic Segmentation รวมถึงการ Provision Policy ไปยัง Network Infrastructure ตาม Device และ Security State ได้
802.1X คืออะไร?
หนึ่งในเทคโนโลยีสำคัญที่ใช้ร่วมกับ NAC คือ IEEE 802.1X
802.1X เป็นแนวทางควบคุมการเข้าถึง Network ในระดับ Port โดยให้ User หรือ Device Authenticate ก่อนได้รับ Network Access
โครงสร้างหลักมี 3 ส่วน
Supplicant
Device ที่ขอเชื่อมต่อ
เช่น
Notebook
Authenticator
อุปกรณ์ Network ที่ควบคุม Port
เช่น
Switch หรือ Access Point
Authentication Server
ระบบที่ตรวจสอบ Identity
โดยทั่วไปอาจใช้ RADIUS
Flow แบบง่ายคือ
Notebook
↓
Switch / AP
↓
RADIUS
↓
Accept / Reject
Fortinet Documentation ระบุว่า 802.1X ใช้ Credential หรือ Certificate เพื่อ Authenticate User/Host และ FortiNAC สามารถทำงานร่วมกับ RADIUS ในกระบวนการนี้ได้
802.1X กับรหัส Wi-Fi ต่างกันอย่างไร?
Wi-Fi แบบ Shared Password เช่น WPA2-Personal
ทุกคนอาจใช้ Password เดียวกัน
ข้อเสียคือเมื่อพนักงานลาออก หรือ Password หลุด
ต้องเปลี่ยน Password ทั้งองค์กร
แต่ Enterprise Authentication สามารถให้ User หรือ Device Authenticate แยกเป็นรายตัว
เช่น
- Username / Password
- Certificate
- Machine Authentication
จึงสามารถ
- ปิดสิทธิ์ราย User
- ตรวจ Log
- กำหนด Policy ตาม Identity
ได้ละเอียดกว่า Shared Password
RADIUS คืออะไร?
RADIUS เป็น Protocol ที่ใช้สำหรับ
Authentication, Authorization และ Accounting
ใน Network Access
ตัวอย่าง
User พยายามเชื่อม Wi-Fi
Access Point ส่ง Authentication Request ไป RADIUS
RADIUS ตรวจ Credential
จากนั้นตอบ
Accept
หรือ
Reject
และอาจส่ง Attribute กลับมา เช่น
- VLAN
- Role
- Policy
NAC สามารถใช้ข้อมูลเหล่านี้กำหนด Access แบบ Dynamic
Device Profiling คืออะไร?
ปัญหาคือ Device หลายชนิดไม่รองรับ 802.1X
เช่น
- Printer
- CCTV
- IoT
- Sensor
- PLC
NAC จึงต้องมีวิธีช่วยจำแนกว่า Device คืออะไร
เรียกว่า Device Profiling
ระบบอาจใช้ข้อมูลหลายชนิด เช่น
- MAC Address
- IP
- DHCP
- Operating System
- Network Behavior
- Manufacturer
- SNMP
- Traffic Characteristics
เพื่อประเมินว่า
Device นี้เป็น
Printer?
Camera?
Phone?
Computer?
PLC?
Fortinet ระบุว่า Device Profiling ของ FortiNAC สามารถตรวจ Device ใหม่ที่เชื่อมเข้ามา เปรียบเทียบกับ Profiling Rule และจัดประเภท Device ก่อนนำไปใช้กับ Policy ต่อไป
Unknown Device คืออะไร?
Unknown Device คืออุปกรณ์ที่ Network ไม่สามารถระบุหรือไม่ได้รับอนุญาตล่วงหน้า
ตัวอย่าง
มี Device ใหม่เสียบ Switch เวลา 02:00
MAC Address ไม่อยู่ Inventory
ไม่ผ่าน Authentication
ระบบ NAC สามารถกำหนดให้
- Block
- Register
- Guest
- Quarantine
- แจ้ง Administrator
แทนการปล่อยให้เข้า Production VLAN ทันที
Rogue Device คืออะไร?
Rogue Device คืออุปกรณ์ที่ปรากฏบน Network โดยไม่ได้รับการอนุมัติหรือไม่ตรงกับ Policy
ตัวอย่าง
พนักงานนำ Router ส่วนตัวมาต่อ
Vendor เสียบ Laptop โดยไม่แจ้ง IT
มี Access Point ไม่ทราบที่มา
NAC ช่วยเพิ่ม Visibility และ Alert ต่อ Device ประเภทนี้ได้
Quarantine VLAN คืออะไร?
เมื่อ NAC พบ Device ที่ไม่ผ่าน Policy
ไม่จำเป็นต้อง Block จนใช้งานไม่ได้ทั้งหมดเสมอไป
สามารถย้าย Device ไปยัง
Quarantine VLAN
ซึ่งเป็น Network จำกัดสิทธิ์
อาจเปิดให้เข้าถึงเฉพาะ
- Update Server
- Antivirus
- Registration Portal
- Helpdesk
แต่ไม่ให้เข้าถึง
- ERP
- Server
- NAS
- OT
เมื่อ Device แก้ไขแล้วจึงกลับเข้า Production Network
FortiNAC Documentation รองรับแนวคิด Registration, Authentication และ Quarantine/Remediation VLAN สำหรับ Device State ต่าง ๆ
Posture Check คืออะไร?
บาง NAC สามารถตรวจ Security Posture ของ Endpoint ก่อนให้ Access
ตัวอย่างตรวจว่า
- Antivirus มีหรือไม่
- OS Update หรือไม่
- Firewall เปิดหรือไม่
- Corporate Agent ติดตั้งหรือไม่
- Certificate ถูกต้องหรือไม่
หาก Device ไม่ผ่าน
อาจถูกจำกัด Access
แนวคิดคือ
Identity ถูกต้องอย่างเดียวอาจไม่พอ Device ต้องมีสภาพที่เหมาะสมด้วย
BYOD คืออะไร?
BYOD ย่อมาจาก
Bring Your Own Device
เช่นพนักงานใช้
- Notebook ส่วนตัว
- Tablet
- Smartphone
เชื่อมระบบบริษัท
NAC สามารถช่วยแยก BYOD ออกจาก Corporate Device
ตัวอย่าง
Corporate Laptop
→ Internal VLAN
Personal Phone
→ BYOD VLAN
Guest
→ Guest VLAN
แม้เป็น User คนเดียวกัน ก็อาจได้รับสิทธิ์ต่างกันตาม Device
Guest Network กับ NAC ทำงานร่วมกันอย่างไร?
Guest อาจเป็น
- ลูกค้า
- Supplier
- Consultant
- Contractor
- Visitor
แทนการแจก Wi-Fi Password เดียวให้ทุกคน
NAC สามารถทำ Guest Onboarding เช่น
- Registration
- Sponsor Approval
- Temporary Account
- Expiration Time
หลังหมดเวลาสิทธิ์จึงถูกยกเลิก
Vendor Access ควรทำอย่างไร?
Vendor โดยเฉพาะโรงงานอาจต้องเข้ามา
- Maintain Machine
- Update PLC
- ตรวจ Server
- Support Application
ไม่ควรให้ Vendor เชื่อม Network แล้วเข้าถึงทุกอย่าง
NAC สามารถเป็นส่วนหนึ่งของ Workflow เช่น
Vendor Connects
↓
Identify
↓
Authenticate
↓
Contractor Role
↓
Vendor VLAN
↓
Allow Only Required System
↓
Access Expires
NAC กับ Zero Trust เกี่ยวข้องกันอย่างไร?
Zero Trust มีแนวคิดว่า
อย่าเชื่อถือเพียงเพราะ Device อยู่ภายใน Network
NAC สนับสนุนแนวคิดนี้โดยช่วยตรวจ
- Identity
- Device
- Role
- Location
- Security State
ก่อนให้ Access
และสามารถปรับ Policy เมื่อสถานะเปลี่ยน
Fortinet จัด FortiNAC เป็น Zero Trust Access Solution และเน้น Visibility, Access Control และ Automated Response สำหรับ Device ที่เชื่อมต่อ Network
NAC กับ Network Segmentation ทำงานร่วมกันอย่างไร?
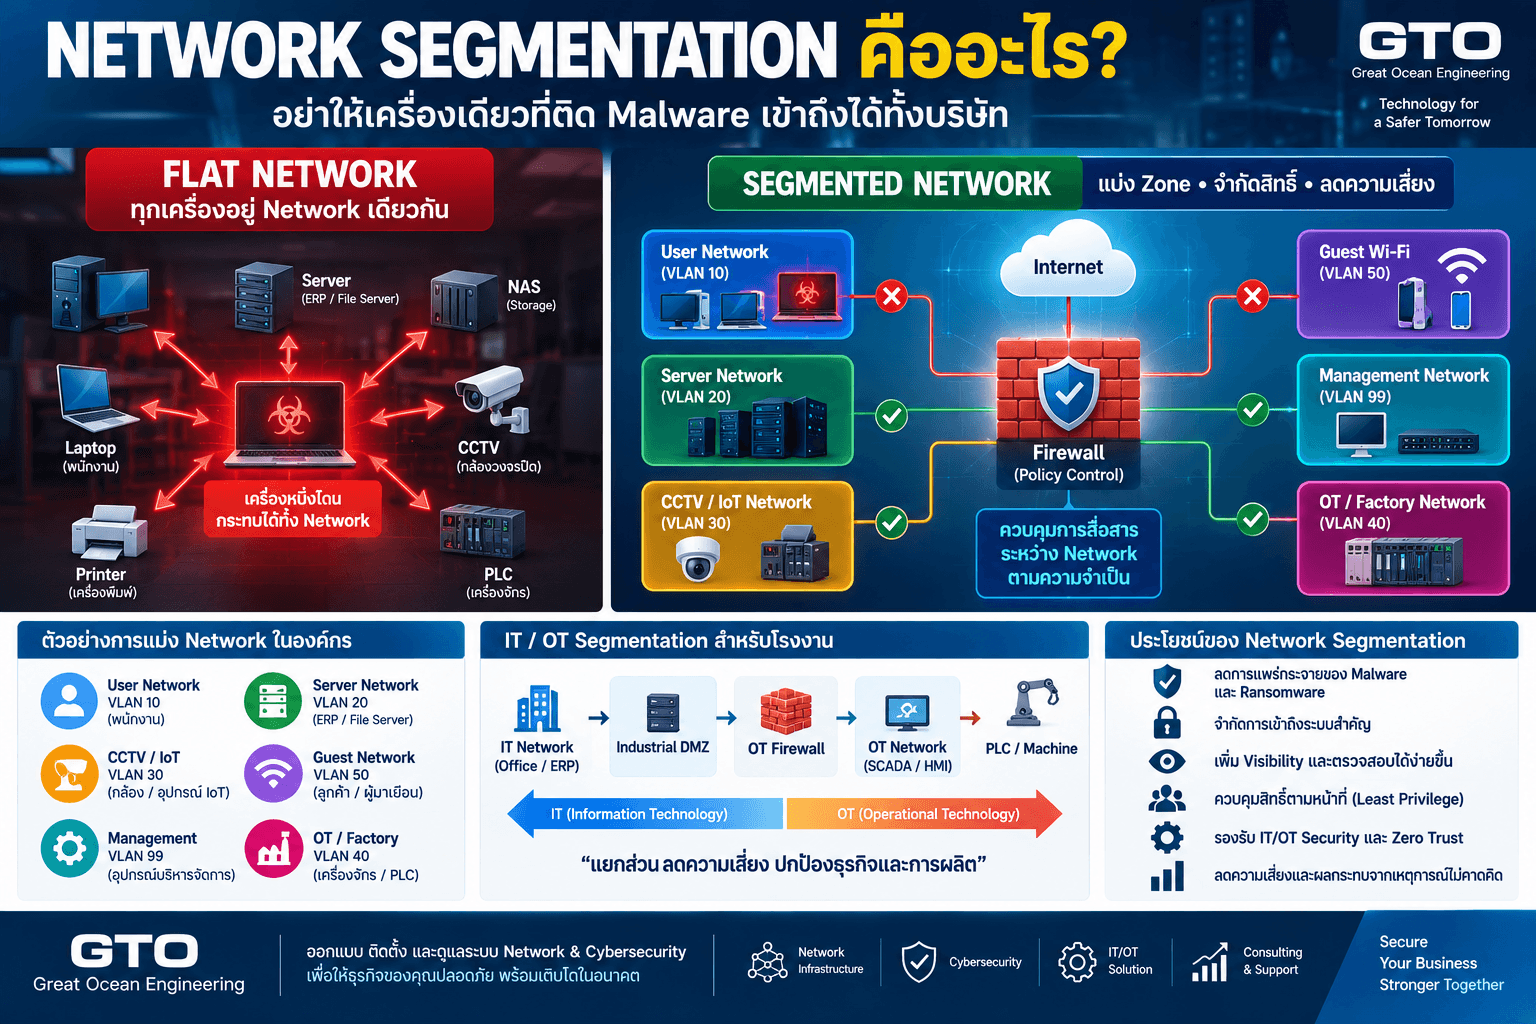
Network Segmentation แบ่ง Network เป็น Zone
NAC ช่วยตัดสินว่า
ใครควรเข้า Zone ไหน
ตัวอย่าง
Camera
→ CCTV Segment
Employee
→ User Segment
Admin Laptop
→ Admin Segment
Unknown
→ Quarantine
นี่ทำให้ Segmentation ไม่ต้องพึ่ง Physical Port อย่างเดียว
NAC ช่วยป้องกัน Ransomware ได้หรือไม่?
NAC ไม่สามารถป้องกัน Ransomware ได้ 100%
แต่สามารถช่วยลด Risk ในบางขั้นตอน เช่น
- จำกัด Unknown Device
- แยก Compromised Endpoint
- ย้าย Device ไป Quarantine
- บังคับ Segmentation
- ลด Lateral Movement
CISA แนะนำ Network Segmentation เพื่อช่วยจำกัดผลกระทบจากการบุกรุกและลด Lateral Movement และยังแนะนำให้แยก Critical Systems ด้วย VLAN/ACL/Firewall ที่ตั้งค่าอย่างเหมาะสม
NAC ช่วยตรวจ IoT ได้อย่างไร?
IoT เป็น Challenge สำคัญเพราะหลาย Device
- ไม่มี Agent
- User Login ไม่ได้
- Patch ยาก
- ใช้งาน OS เฉพาะ
- มี Security Feature จำกัด
NAC จึงต้องเน้น
Discovery + Profiling + Policy
ตัวอย่าง
ระบบระบุว่า Device เป็น Camera
จึงให้อยู่ CCTV VLAN
ถ้า Camera เริ่มเชื่อม Server ที่ไม่ควรเข้าถึง
Security System สามารถ Alert หรือเปลี่ยน Access Policy ได้ตาม Architecture
NAC สำหรับ OT / โรงงานสำคัญอย่างไร?
OT Environment มี Device เช่น
- PLC
- HMI
- SCADA
- Robot
- Sensor
- Industrial PC
- Engineering Workstation
หลายอุปกรณ์ไม่สามารถติด Security Agent ได้ง่าย
จึงต้องอาศัย Network Visibility และ Segmentation สูง
NAC สามารถช่วย
- Discover Device
- Classify Device
- แยก IT / OT
- Assign Policy
- จำกัด Vendor Access
- Quarantine Device บางประเภท
แต่ต้องออกแบบอย่างระมัดระวัง เพราะการ Block Device ผิดตัวใน Production อาจกระทบการผลิต
NAC ไม่ควรทำแบบเดียวกันกับ IT และ OT
ใน IT
หาก Laptop ไม่ผ่าน Policy
อาจ Block ได้ทันที
แต่ใน OT
ถ้า PLC ถูก Disconnect โดยอัตโนมัติ
Production Line อาจหยุด
ดังนั้น Response Policy อาจต้องต่างกัน
เช่น
IT Endpoint
→ Auto Quarantine
Critical PLC
→ Alert + Monitor + Manual Approval
Security ต้องสมดุลกับ Availability
NAC กับ Switch ทำงานอย่างไร?
NAC มัก Integrate กับ Managed Switch เพื่อควบคุม Access
ตัวอย่าง
เมื่อ Device เสียบ Port
Switch แจ้ง NAC
NAC ตรวจ Device
จากนั้น NAC อาจสั่ง
- Assign VLAN
- Disable Port
- Apply ACL
- Quarantine
- Allow Access
ขึ้นกับ Infrastructure และ Vendor
Fortinet ระบุว่า FortiNAC สามารถทำงานกับ Switch, AP, Firewall และอุปกรณ์จากหลาย Vendor เพื่อบังคับ Segmentation และ Policy ได้
NAC ใช้ได้เฉพาะ Fortinet หรือไม่?
NAC เป็นแนวคิดและ Product Category ไม่ได้ผูกกับ Vendor เดียว
มี Solution จากหลาย Vendor
แต่ถ้าองค์กรใช้ Fortinet Infrastructure อยู่แล้ว FortiNAC เป็นหนึ่งในตัวเลือกที่ Integrate เข้ากับ Security Fabric ได้
GTO เองมีบทความ Fortinet Cybersecurity Solution ที่กล่าวถึง FortiNAC ในฐานะระบบตรวจสอบและควบคุม Device ที่พยายามเชื่อม Network อยู่แล้ว
NAC ต้องมี Agent ทุกเครื่องหรือไม่?
ไม่จำเป็นเสมอไป
ขึ้นกับ Solution และ Use Case
NAC สามารถใช้
- 802.1X
- Certificate
- Device Profiling
- Agent
- Agentless Method
- Captive Portal
ร่วมกัน
โดยเฉพาะ IoT และ OT มักต้องใช้ Agentless Visibility
FortiNAC ระบุว่ารองรับทั้ง Active/Passive Profiling และรูปแบบที่ใช้ Agent หรือไม่ใช้ Agent ได้
MAC Address Authentication พอหรือไม่?
MAC Address สามารถใช้ช่วย Identify Device ได้
แต่ไม่ควรถูกมองว่าเป็น Strong Authentication เพราะ MAC Address สามารถถูก Spoof ได้
ดังนั้น Device ที่รองรับควรใช้ Authentication ที่แข็งแรงกว่า เช่น
- 802.1X
- Certificate
- Identity-based Authentication
MAC-based Policy อาจเหมาะกับ Legacy Device ที่ทำ 802.1X ไม่ได้ แต่ควรมี Security Control อื่นร่วมด้วย
Certificate Authentication ดีอย่างไร?
Certificate ช่วยให้ระบบยืนยัน Device ได้โดยไม่ต้องพึ่ง Password ที่ User จำ
ตัวอย่าง
Corporate Laptop ได้รับ Device Certificate จากระบบองค์กร
เมื่อเชื่อม Wi-Fi
Network ตรวจ Certificate
หากถูกต้อง
→ Corporate Access
เครื่องส่วนตัวไม่มี Certificate
→ BYOD / Guest
เหมาะกับ Environment ที่ต้องการควบคุม Corporate Device อย่างชัดเจน
NAC สามารถรู้ User กับ Device พร้อมกันได้หรือไม่?
ได้ในหลาย Architecture
ตัวอย่าง
User = Somchai
Device = Corporate Laptop 001
Department = Accounting
Security State = Compliant
Location = HQ Floor 3
จากนั้น Policy อาจเป็น
Accounting User + Corporate Device
→ Accounting Network
แต่ถ้า User เดิมใช้ Personal Phone
→ BYOD Network
การตัดสิน Access จึงละเอียดกว่า IP Address อย่างเดียว
Network Access Policy ควรดูอะไรบ้าง?
Policy สามารถอ้างอิง
- User
- Group
- Device Type
- Ownership
- Location
- Time
- Authentication Method
- Security Posture
- VLAN
- Risk State
ไม่จำเป็นต้องใช้ทุก Factor
แต่ควรเลือกตาม Risk จริง
ตัวอย่าง NAC Policy สำหรับสำนักงาน
| Device / User | Access |
|---|---|
| Corporate Laptop | Employee VLAN |
| Accounting Laptop | Accounting VLAN |
| Personal Phone | BYOD VLAN |
| Guest | Internet Only |
| Printer | Printer VLAN |
| Camera | CCTV VLAN |
| Unknown Device | Quarantine |
| IT Admin | Management Access |
ตารางนี้เป็นจุดเริ่มต้นในการออกแบบได้ดีมาก
ตัวอย่าง NAC Policy สำหรับโรงงาน
| Device | Policy |
|---|---|
| Office PC | IT User VLAN |
| Engineering Laptop | Engineering Zone |
| PLC | OT Control Zone |
| HMI | OT HMI Zone |
| Camera | CCTV |
| Vendor Laptop | Contractor Zone |
| Unknown Device | Monitor / Quarantine ตาม Risk |
ใน OT ต้องพิจารณา Availability ก่อนใช้ Automated Blocking
NAC ต่างจาก Endpoint Security อย่างไร?
Endpoint Security เช่น
- EDR
- Antivirus
ทำงานบนตัว Endpoint
NAC ทำงานในระดับ Network Access
ทั้งสองเสริมกัน
ตัวอย่าง
EDR ตรวจว่า Endpoint ถูก Compromise
จากนั้น Integration แจ้ง NAC
NAC ย้าย Device ไป Quarantine Network
นี่คือ Automated Response ที่ทรงพลังกว่าระบบแยกกัน
NAC ต่างจาก Firewall อย่างไร?
Firewall
ถามว่า
Traffic นี้ควรผ่านหรือไม่?
NAC
ถามว่า
Device/User นี้ควรเข้าร่วม Network อย่างไร?
เมื่อใช้ร่วมกัน
NAC สามารถกำหนด Identity/Role
Firewall ใช้ Role หรือ Zone ควบคุม Traffic ต่อ
NAC ต่างจาก VPN อย่างไร?
VPN ให้ Remote Device เชื่อมเข้าสู่ Network จากภายนอก
NAC ควบคุม Access สำหรับ Device ที่เชื่อม Network
ทั้ง Wired, Wireless และบาง Architecture อาจเชื่อม Policy กับ Remote Access ด้วย
แต่ไม่ใช่เทคโนโลยีเดียวกัน
NAC กับ Wi-Fi Enterprise เหมือนกันหรือไม่?
ไม่เหมือนกัน
Wi-Fi Enterprise + 802.1X เป็นหนึ่งในส่วน Authentication
NAC มี Scope กว้างกว่า
รวมถึง
- Device Visibility
- Wired
- Wireless
- Guest
- BYOD
- Profiling
- Dynamic Policy
- Quarantine
- Automated Response
NAC เหมาะกับองค์กรแบบไหน?
NAC เริ่มมีประโยชน์ชัดเจนเมื่อองค์กรมี
- Device จำนวนมาก
- หลาย Office
- Guest
- BYOD
- IoT
- CCTV
- OT
- Compliance Requirement
- Network Segmentation
- Vendor Access
- Security Team
โดยเฉพาะ Network ที่ Administrator เริ่มตอบไม่ได้ว่า
ตอนนี้อะไรต่ออยู่ตรงไหนบ้าง?
SME จำเป็นต้องมี NAC หรือไม่?
ไม่ใช่ทุก SME ต้องติด NAC Platform เต็มรูปแบบ
SME ขนาดเล็กสามารถเริ่มจาก
- VLAN
- Guest Network
- 802.1X
- Managed Wi-Fi
- Firewall
- Device Inventory
ก่อน
เมื่อ Device และ Network โตขึ้น
จึงพิจารณา NAC เพื่อ Centralize Visibility และ Policy
หลักสำคัญคือ
ใช้ Complexity ให้เหมาะกับ Risk
NAC ไม่ใช่คำตอบถ้า Network ยัง Flat
ถ้าองค์กรยังไม่มี
- VLAN
- Managed Switch
- Network Diagram
- IP Plan
- Firewall Policy
การนำ NAC เข้ามาทันทีอาจทำ Project ซับซ้อนเกินไป
ควรจัด Foundation ก่อน เช่น
Inventory
↓
VLAN
↓
Segmentation
↓
Authentication
↓
NAC Automation
ก่อน Implement NAC ต้องเตรียมอะไร?
1. Network Inventory
Switch, AP, Firewall และ Site ทั้งหมด
2. Device Inventory
มี Device ประเภทใดบ้าง
3. VLAN Design
แต่ละ Role ไป Network ไหน
4. Authentication
ใช้ AD, LDAP, RADIUS, Certificate หรืออะไร
5. Guest Workflow
ใครอนุมัติ Guest
6. BYOD Policy
อนุญาตอะไรบ้าง
7. OT Policy
Device ไหนห้าม Block อัตโนมัติ
8. Rollback Plan
ถ้า Authentication มีปัญหาต้องทำอย่างไร
อย่าเปิด 802.1X ทั้งบริษัทในวันเดียว
นี่เป็น Project Risk ที่สำคัญ
ถ้าเปิด 802.1X ทุก Switch Port พร้อมกัน แล้วพบว่า
- Printer Authenticate ไม่ได้
- Camera ใช้ไม่ได้
- Legacy Device ไม่มี Supplicant
- Certificate ไม่ครบ
Operations อาจหยุดทันที
ควรทำเป็น Phase
ตัวอย่าง Deployment Phase
Phase 1 — Visibility
ดู Device ก่อน ยังไม่ Block
Phase 2 — Classification
จัดประเภท Device
Phase 3 — Pilot
ทดลอง 802.1X กับ IT Department
Phase 4 — Employee
ขยาย Corporate Device
Phase 5 — Non-802.1X Devices
Printer / CCTV / IoT
Phase 6 — Guest / BYOD
Phase 7 — Enforcement
เปิด Dynamic Policy
แนวทางนี้ลด Risk กว่าการเปิด Enforcement ทั้งหมดทันที
Monitor Mode สำคัญอย่างไร?
NAC Project ที่ดีควรเริ่มด้วยการ
เห็นก่อน แล้วค่อยบังคับ
Monitor Mode ช่วยให้รู้ว่า
- มี Device อะไร
- ใครใช้
- Switch Port ไหน
- Device ไหนรองรับ Authentication
- Legacy Device มีเท่าไร
ก่อนสร้าง Enforcement Policy
NAC Project มักพลาดตรงไหน?
1. ไม่ทำ Device Inventory
2. เปิด Enforcement เร็วเกินไป
3. ไม่วาง VLAN ก่อน
4. Policy ซับซ้อนเกินจำเป็น
5. ไม่รวม Printer / CCTV / IoT ในแผน
6. ไม่คุยกับ OT Team
7. ไม่มี Exception Process
8. ไม่มี Certificate Lifecycle
9. Switch บางรุ่นไม่รองรับ Feature ที่ต้องใช้
10. ไม่มี Helpdesk Procedure เมื่อ User เข้า Network ไม่ได้
NAC ต้องมี High Availability หรือไม่?
ถ้า NAC อยู่ใน Authentication Path สำคัญ
ควรออกแบบ Availability ให้เหมาะสม
เพราะหาก Authentication Server ล่มแล้วไม่มี Fail-open / Redundancy Strategy
User จำนวนมากอาจเข้า Network ไม่ได้
Architecture จึงต้องพิจารณา
- Redundancy
- RADIUS Availability
- Failover
- Local Authentication Behavior
- Emergency Access
Logging สำคัญอย่างไร?
NAC สามารถช่วยตอบคำถาม Incident Response เช่น
- MAC นี้ต่อ Port ไหน?
- เวลาเท่าไร?
- User คนไหน Login?
- ได้ VLAN อะไร?
- Device Type อะไร?
- ถูก Quarantine เมื่อไร?
ข้อมูลนี้มีประโยชน์มากกว่าการเห็นเพียง IP Address
NAC ช่วย Asset Inventory ได้หรือไม่?
ช่วยได้ในระดับ Network-connected Asset
เพราะ NAC มองเห็น Device ที่เชื่อมเข้ามา
แต่ไม่ควรถือว่าแทน Asset Management ทั้งหมดเสมอไป
ข้อมูล NAC สามารถนำไป Cross-check กับ
- CMDB
- IT Asset
- Endpoint Management
- ERP Asset
เพื่อหา
Shadow IT
หรือ Device ที่มีอยู่จริงแต่ไม่อยู่ใน Inventory
Shadow IT คืออะไร?
Shadow IT คือ Device หรือ System ที่ถูกใช้งานโดยไม่ได้ผ่าน Governance ของ IT อย่างเหมาะสม
เช่น
- Personal Router
- NAS ซื้อเอง
- Access Point เพิ่มเอง
- IoT Device ไม่แจ้ง IT
NAC ช่วยให้เห็น Device เหล่านี้ได้เร็วขึ้น
FortiNAC ทำอะไรได้บ้าง?
สำหรับองค์กรที่ใช้ Fortinet Ecosystem
FortiNAC เป็น Network Access Control Solution ที่มุ่งเน้น
- Device Visibility
- Device Profiling
- Guest / BYOD
- Dynamic Segmentation
- Microsegmentation
- Automated Response
- Multi-vendor Network Integration
Fortinet ระบุว่า FortiNAC สามารถทำงานกับ Infrastructure จากหลาย Vendor และใช้ Policy เพื่อควบคุม Network Access รวมถึงตอบสนองต่อ Device ที่ผิดปกติได้
NAC กับ Microsegmentation
NAC สามารถเป็นหนึ่งในกลไกที่ช่วยทำ Dynamic Segmentation
เช่น
Device Type = Camera
→ Camera Policy
Device Type = Printer
→ Printer Policy
User = Admin
→ Management Policy
แนวคิดนี้ช่วยลดการใช้ Static Network Rule อย่างเดียว
และสอดคล้องกับแนวทาง Zero Trust ที่ต้องการลด Attack Surface และ Lateral Movement
KPI ที่ควรวัดหลัง Implement NAC
Known Devices %
Network รู้จัก Device กี่เปอร์เซ็นต์
Unauthorized Device
มี Device ไม่ได้รับอนุญาตกี่ครั้ง
Authentication Failure
เกิดจากอะไร
Quarantine Events
มี Device ถูกกักกี่เครื่อง
Guest Accounts
จำนวนและ Expiry
Device Classification Accuracy
Profile ถูกต้องแค่ไหน
Response Time
จาก Detection ถึง Isolation ใช้เวลากี่นาที
Checklist: องค์กรควรเริ่มดู NAC หรือยัง?
ลองตอบคำถามเหล่านี้
- รู้ไหมว่าตอนนี้มี Device กี่ตัวใน Network?
- รู้ไหมว่า Device แต่ละตัวคืออะไร?
- ถ้าเสียบ Notebook แปลกปลอมเข้าพอร์ตว่าง จะเกิดอะไรขึ้น?
- Guest Wi-Fi แยกจริงหรือไม่?
- Vendor เข้า Network อย่างไร?
- BYOD ได้สิทธิ์เหมือน Corporate Device หรือไม่?
- Printer/CCTV/IoT ถูกแยกหรือไม่?
- ถ้า Endpoint ติด Malware สามารถ Isolation อัตโนมัติได้หรือไม่?
- IT กับ OT แยกกันจริงหรือไม่?
- มี Log ว่า User ใดใช้ Device ไหนหรือไม่?
ถ้าหลายข้อยังตอบไม่ได้
NAC อาจเป็น Technology ที่ควรศึกษาเป็นขั้นถัดไป
สรุป NAC คืออะไร?
NAC หรือ Network Access Control คือระบบที่ช่วยตรวจสอบและควบคุม User และ Device ก่อนและระหว่างที่เชื่อมต่อ Network
เป้าหมายคือเปลี่ยนจาก
“ต่อสายหรือรู้ Wi-Fi Password ก็เข้าได้”
เป็น
“รู้ว่าใคร ใช้อุปกรณ์อะไร และควรได้รับสิทธิ์แค่ไหน”
NAC สามารถทำงานร่วมกับ
- 802.1X
- RADIUS
- Certificate
- VLAN
- Firewall
- Device Profiling
- Guest
- BYOD
- Endpoint Security
- Network Segmentation
เพื่อสร้าง Access Policy ที่ละเอียดขึ้น
แต่ NAC ไม่ควรถูกมองเป็น Product ที่ติดตั้งแล้วแก้ทุกอย่างทันที
Foundation สำคัญยังคงเป็น
Network Inventory + VLAN + Segmentation + Identity + Policy
เมื่อสิ่งเหล่านี้พร้อม NAC จะช่วยทำให้การควบคุม Access จาก Static Configuration กลายเป็นระบบที่ Dynamic และตรวจสอบได้มากขึ้น
ต้องการวางระบบ NAC และ Network Security สำหรับองค์กร?
Great Ocean Engineering ให้บริการออกแบบและติดตั้งระบบ Network และ Cybersecurity สำหรับสำนักงาน โรงงาน และองค์กร
ครอบคลุม
- Network Access Control
- FortiNAC
- Firewall
- Managed Switch
- Wi-Fi
- VLAN
- Network Segmentation
- 802.1X
- Guest / BYOD
- IT / OT Security
- Zero Trust
- Network Monitoring
ทีมงานสามารถช่วยตั้งแต่
Network Assessment → Device Inventory → VLAN Design → Access Policy → NAC Pilot → Deployment → Monitoring
หาก Network ขององค์กรมี Device เพิ่มขึ้นเรื่อย ๆ จนเริ่มไม่แน่ใจว่า
ใครกำลังต่ออะไรอยู่ใน Network
การเพิ่ม Visibility และ Access Control อาจสำคัญกว่าการเพิ่ม Bandwidth เพียงอย่างเดียว
FAQ เกี่ยวกับ NAC
NAC คืออะไร?
NAC หรือ Network Access Control คือระบบที่ใช้ตรวจสอบ User และ Device ที่พยายามเชื่อมต่อ Network แล้วกำหนด Access ตาม Policy ขององค์กร
NAC กับ Firewall ต่างกันอย่างไร?
NAC เน้นควบคุมว่าใครหรือ Device ใดสามารถเข้าร่วม Network ได้ ส่วน Firewall เน้นควบคุม Traffic ที่วิ่งระหว่าง Network หรือ Security Zone
NAC กับ VLAN ต่างกันอย่างไร?
VLAN เป็นเครื่องมือแบ่ง Logical Network ส่วน NAC สามารถใช้ Identity และ Device Information เพื่อกำหนดว่า Device ควรได้รับ VLAN หรือ Access Policy ใด
802.1X คืออะไร?
802.1X เป็นมาตรฐาน Authentication ระดับ Network Port โดยใช้ Switch หรือ Access Point ทำงานร่วมกับ Authentication Server เช่น RADIUS ก่อนอนุญาตให้ User หรือ Device เข้าถึง Network
NAC รองรับ Printer และ CCTV หรือไม่?
ขึ้นกับ Solution แต่ NAC สมัยใหม่มักมี Device Profiling สำหรับอุปกรณ์ที่ไม่รองรับ Agent หรือ 802.1X เช่น Printer, CCTV และ IoT
NAC ช่วยป้องกัน Ransomware ได้หรือไม่?
NAC ไม่สามารถป้องกัน Ransomware ได้ทั้งหมด แต่สามารถช่วยจำกัด Unknown Device, Quarantine Endpoint และบังคับ Network Segmentation เพื่อลด Lateral Movement ได้
FortiNAC คืออะไร?
FortiNAC คือ Network Access Control Solution ของ Fortinet ที่มีความสามารถด้าน Device Visibility, Profiling, Access Control, Segmentation และ Automated Response รวมถึงรองรับ Environment ที่มี IT, IoT และ OT