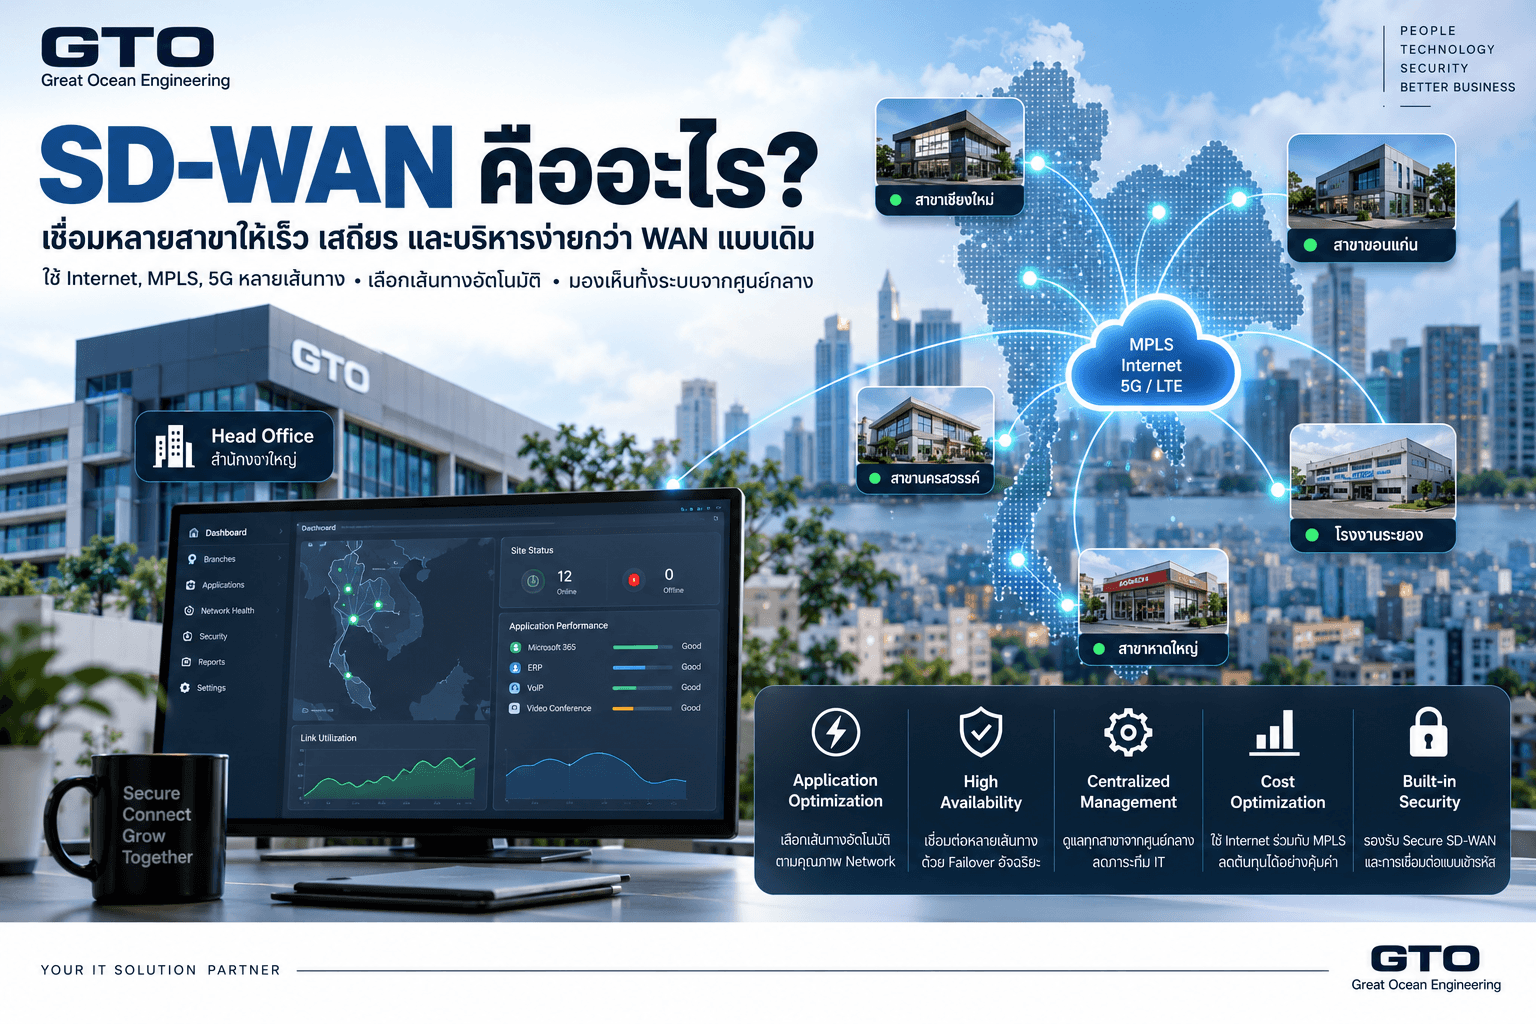
ลองนึกภาพบริษัทที่มีสำนักงานใหญ่และอีก 10 สาขาทั่วประเทศ แต่ละสาขาต้องใช้งาน ERP, Microsoft 365, Cloud Application, VoIP และระบบส่วนกลางพร้อมกันตลอดทั้งวัน
บางสาขามี Internet Fiber สองเส้น บางแห่งมี MPLS และบางแห่งมี 5G เป็นเส้นสำรอง
ปัญหาคือ เมื่อ Internet เส้นหลักเริ่มช้า ระบบควรเลือกเส้นไหนแทน? ถ้า Microsoft 365 วิ่งผ่าน MPLS กลับสำนักงานใหญ่ก่อนออก Internet จะเสียระยะทางโดยไม่จำเป็นหรือไม่? และถ้ามี Network หลายสิบสาขา ทีม IT ต้องเข้าไป Config Router ทุกตัวทีละ Site จริงหรือ?
นี่คือปัญหาที่ SD-WAN หรือ Software-Defined Wide Area Network ถูกออกแบบมาแก้
หากต้องการเข้าใจพื้นฐานก่อนว่า WAN ทำหน้าที่อะไร แนะนำให้อ่านบทความ WAN คืออะไร ก่อน เพราะ SD-WAN ไม่ได้เข้ามาแทนแนวคิด WAN แต่เป็นการทำให้การบริหาร WAN ฉลาดและยืดหยุ่นมากขึ้น
SD-WAN คืออะไร?
SD-WAN เป็นแนวทางบริหาร Wide Area Network ด้วย Software และ Policy จากศูนย์กลาง โดยสามารถใช้การเชื่อมต่อหลายประเภทพร้อมกัน เช่น Broadband Internet, MPLS, Fiber, LTE หรือ 5G และตัดสินใจเลือกเส้นทางให้ Application ตามคุณภาพของ Network ณ เวลานั้น
ความแตกต่างสำคัญจาก WAN แบบเดิมคือ Router ไม่ได้ตัดสินใจเพียงจาก Routing Table อย่างเดียว แต่ระบบสามารถพิจารณาเงื่อนไขอย่าง Latency, Jitter, Packet Loss, Bandwidth หรือประเภท Application เพื่อเลือกเส้นทางที่เหมาะสมกว่า
Cisco อธิบาย Catalyst SD-WAN ว่าเป็นระบบเครือข่ายเสมือนที่บริหารจากส่วนกลางและสามารถเชื่อม User, Site, Application, Data Center และ Cloud ผ่าน Transport ได้หลายประเภท ขณะที่ Fortinet เน้นเรื่อง Intelligent Application Steering และ Centralized Management เช่นกัน
ปัญหาของ WAN แบบเดิมเริ่มชัดเมื่อธุรกิจใช้ Cloud มากขึ้น
WAN แบบดั้งเดิมจำนวนมากถูกออกแบบในยุคที่ Application หลักอยู่ใน Data Center ของบริษัท
สาขาจึงมักส่ง Traffic กลับสำนักงานใหญ่ก่อน แล้วค่อยออก Internet
สมมติพนักงานเชียงใหม่ต้องเปิด Microsoft 365 Traffic อาจวิ่งจากเชียงใหม่มากรุงเทพฯ ก่อน แล้วจึงออก Internet ไปยัง Microsoft Cloud
ในยุคที่ Application ส่วนใหญ่เป็น SaaS เช่น Microsoft 365, Salesforce, Google Workspace หรือ Cloud ERP วิธีนี้สามารถทำให้เกิด Latency เพิ่มขึ้นโดยไม่จำเป็น
Cisco ระบุว่าพฤติกรรม Network ขององค์กรเปลี่ยนไปอย่างมากเมื่อ Application ย้ายไป Public Cloud และ SaaS ทำให้ WAN ต้องรองรับ Cloud Connectivity, Security และ Application Performance มากกว่าระบบที่เน้น Data Center แบบเดิม
SD-WAN จึงเข้ามาช่วยเลือกเส้นทางที่เหมาะกับ Application มากขึ้น เช่น SaaS สามารถออก Internet จากสาขาโดยตรง ในขณะที่ระบบภายในบริษัทยังเชื่อมกลับ Data Center ตาม Policy เดิม
SD-WAN ไม่ได้หมายถึงการเลิกใช้ MPLS
นี่เป็นจุดที่มักเข้าใจผิด
องค์กรไม่จำเป็นต้องเลือกว่าจะใช้ SD-WAN หรือ MPLS เพียงอย่างเดียว
SD-WAN สามารถบริหารหลาย Transport พร้อมกันได้ เช่น
| การเชื่อมต่อ | ตัวอย่างการใช้งาน |
|---|---|
| MPLS | ระบบสำคัญหรือ Private Connectivity |
| Fiber Internet | Traffic ทั่วไปและ Cloud |
| Broadband | เส้นสำรองหรือลดต้นทุน |
| 5G / LTE | Backup Link หรือสาขาชั่วคราว |
องค์กรที่มี MPLS อยู่แล้วสามารถเก็บ MPLS ไว้ และให้ SD-WAN เลือกว่า Application ใดควรใช้ MPLS หรือ Internet ตาม Policy
Fortinet และ Cisco ต่างระบุว่า SD-WAN สามารถทำงานบน Transport หลายประเภท รวมทั้ง MPLS, Broadband และ Cellular ได้
SD-WAN เลือกเส้นทางอย่างไร?
สมมติสาขามี Internet สองเส้น
ISP A มี Bandwidth สูง แต่ตอนนี้ Packet Loss เพิ่มขึ้น
ISP B Bandwidth ต่ำกว่า แต่ Latency และ Jitter คงที่
สำหรับการดาวน์โหลดไฟล์ขนาดใหญ่ ระบบอาจยังเลือก ISP A
แต่สำหรับ Voice หรือ Video Conference ที่ไวต่อ Jitter ระบบอาจเลือก ISP B แทน
นี่เรียกว่า Application-aware Routing หรือ Application Steering
แทนที่จะถามเพียงว่า “Link ยัง Up อยู่หรือไม่?” SD-WAN สามารถถามเพิ่มว่า “Link นี้ยังดีพอสำหรับ Application นี้หรือไม่?”
ตรงนี้ต่างจาก Failover แบบพื้นฐานอย่างชัดเจน
Failover แบบเดิมกับ SD-WAN ต่างกันอย่างไร?
Multi-WAN Router ทั่วไปอาจใช้เงื่อนไขว่า ถ้า Link A ล่มให้เปลี่ยนไป Link B
ปัญหาคือ Internet ไม่จำเป็นต้อง “ล่ม” ถึงจะใช้งานไม่ได้ดี
Link อาจยัง Ping ได้ แต่มี Packet Loss 15%
หรือ Latency เพิ่มจาก 20 ms เป็น 250 ms
สำหรับ Website อาจยังพอใช้ได้ แต่ VoIP หรือ Video Conference จะเริ่มมีปัญหาทันที
SD-WAN สามารถใช้ SLA เช่น Latency, Jitter และ Packet Loss เป็นเงื่อนไขในการเลือกเส้นทาง จึงตอบสนองกับ “คุณภาพของ Link” ได้ละเอียดกว่า Up/Down เพียงอย่างเดียว
ตัวอย่างการใช้ SD-WAN ในบริษัทหลายสาขา
สมมติบริษัทมีสำนักงานใหญ่ 1 แห่ง และสาขาอีก 12 แห่ง
แต่ละสาขาใช้
- ERP ที่สำนักงานใหญ่
- Microsoft 365
- VoIP
- Cloud CRM
- Video Conference
สามารถกำหนด Policy เช่น Microsoft 365 ให้ออก Internet ที่สาขาโดยตรง, ERP ให้เลือก Private Link เป็นเส้นหลัก, Video Conference เลือกเส้นที่มี Jitter ต่ำสุด และหาก Link ใดคุณภาพต่ำกว่าค่าที่กำหนด ระบบจะย้าย Application ไปยังเส้นอื่นโดยอัตโนมัติ
ทีม IT จึงไม่ต้องตัดสินทุก Packet ด้วย Manual Routing Rule ทีละสาขา
Centralized Management คือจุดที่ SD-WAN ต่างจาก Router จำนวนมาก
ลองคิดว่ามี 50 สาขา และต้องเปลี่ยน Network Policy
ถ้า Architecture แบบเดิมต้อง Login เข้า Router 50 ตัว แล้วแก้ Configuration ทีละตัว ความเสี่ยงในการตั้งค่าผิดจะสูงมาก
SD-WAN ถูกออกแบบให้มี Centralized Management และ Orchestration
ทีม IT สามารถกำหนด Policy จากส่วนกลาง แล้วกระจาย Configuration ไปยัง Branch ได้
Cisco ระบุว่า Centralized Management เป็นหนึ่งในลักษณะสำคัญของ SD-WAN ส่วน Fortinet ก็เน้น Centralized Deployment, Configuration, Policy และ Analytics ใน Secure SD-WAN Platform
Zero-Touch Provisioning ช่วยเวลาเปิดสาขาใหม่อย่างไร?
หนึ่งในความสามารถที่มักมากับ SD-WAN คือ Zero-Touch Provisioning หรือ ZTP
แนวคิดคืออุปกรณ์ถูกส่งไปสาขาใหม่ เมื่อเชื่อม Internet แล้วสามารถดึง Configuration จากส่วนกลางโดยอัตโนมัติ แทนที่จะต้องส่ง Network Engineer เดินทางไป Config ทุก Site
สำหรับธุรกิจที่เปิดสาขาบ่อย เช่น Retail, Restaurant, Logistics หรือ Chain Store ความสามารถนี้สามารถลดเวลา Deployment ได้มาก
หากสนใจแนวคิด Security ที่ตรวจสอบ Identity และ Access มากขึ้น สามารถต่อจากส่วนนี้ไปอ่าน Zero Trust คืออะไร ได้ เพราะ Network สมัยใหม่ไม่ได้พิจารณาเพียงว่า User อยู่ “ใน” หรือ “นอก” Network อีกต่อไป
SD-WAN ช่วยลดค่าใช้จ่ายได้จริงหรือไม่?
มีโอกาสลดได้ แต่ไม่ควรตีความว่า SD-WAN = Internet ถูกกว่า MPLS เสมอไป
ประโยชน์ด้าน Cost มาจากความยืดหยุ่นในการใช้ Transport หลายประเภท
องค์กรอาจเลือก MPLS เฉพาะ Application สำคัญ และเพิ่ม Broadband Internet ราคาต่ำกว่าสำหรับ SaaS หรือ Traffic ทั่วไป
บางองค์กรอาจลด MPLS Bandwidth ลงโดยไม่ต้องยกเลิกทั้งหมด
อย่างไรก็ตาม การประเมิน TCO ต้องรวม
- Hardware
- License
- Internet Circuit
- Support
- Security Subscription
- Management
- Migration Cost
ไม่ควรดูเพียงค่ารายเดือนของ Link
Fortinet ระบุว่าความสามารถในการใช้ Broadband ร่วมกับ MPLS และ Cellular รวมถึง Centralized Operations เป็นหนึ่งในปัจจัยที่ทำให้ SD-WAN ลดความซับซ้อนและต้นทุนเมื่อเทียบกับ WAN แบบเดิมในบาง Architecture
SD-WAN ปลอดภัยกว่า WAN ปกติหรือไม่?
คำตอบคือ ขึ้นกับ Implementation
SD-WAN เองเป็นเรื่องของ Connectivity และ Traffic Steering เป็นหลัก
ถ้านำ Internet ต่อเข้าทุกสาขาโดยไม่มี Firewall หรือ Security Policy ที่เหมาะสม Attack Surface อาจเพิ่มขึ้นแทน
นี่เป็นเหตุผลที่ปัจจุบันผู้ผลิตหลายรายผลักดันแนวคิด Secure SD-WAN ซึ่งรวม Network และ Security เข้าด้วยกัน เช่น Next-Generation Firewall, IPS, Web Filtering และ Application Control
หากต้องการเข้าใจ Security Layer ก่อน สามารถอ่าน Firewall คืออะไร ซึ่งอธิบายตั้งแต่ Packet Filtering จนถึง Next-Generation Firewall และหน้าที่ของ Firewall ใน Network องค์กร
Fortinet ระบุชัดว่า SD-WAN ที่ไม่มี Integrated Security สามารถกลายเป็น Attack Vector ได้ และ Secure SD-WAN ควรมี Security Enforcement ที่สม่ำเสมอในทุก Edge
SD-WAN กับ Network Segmentation ทำงานร่วมกันอย่างไร?
SD-WAN ไม่ได้แทน Network Segmentation
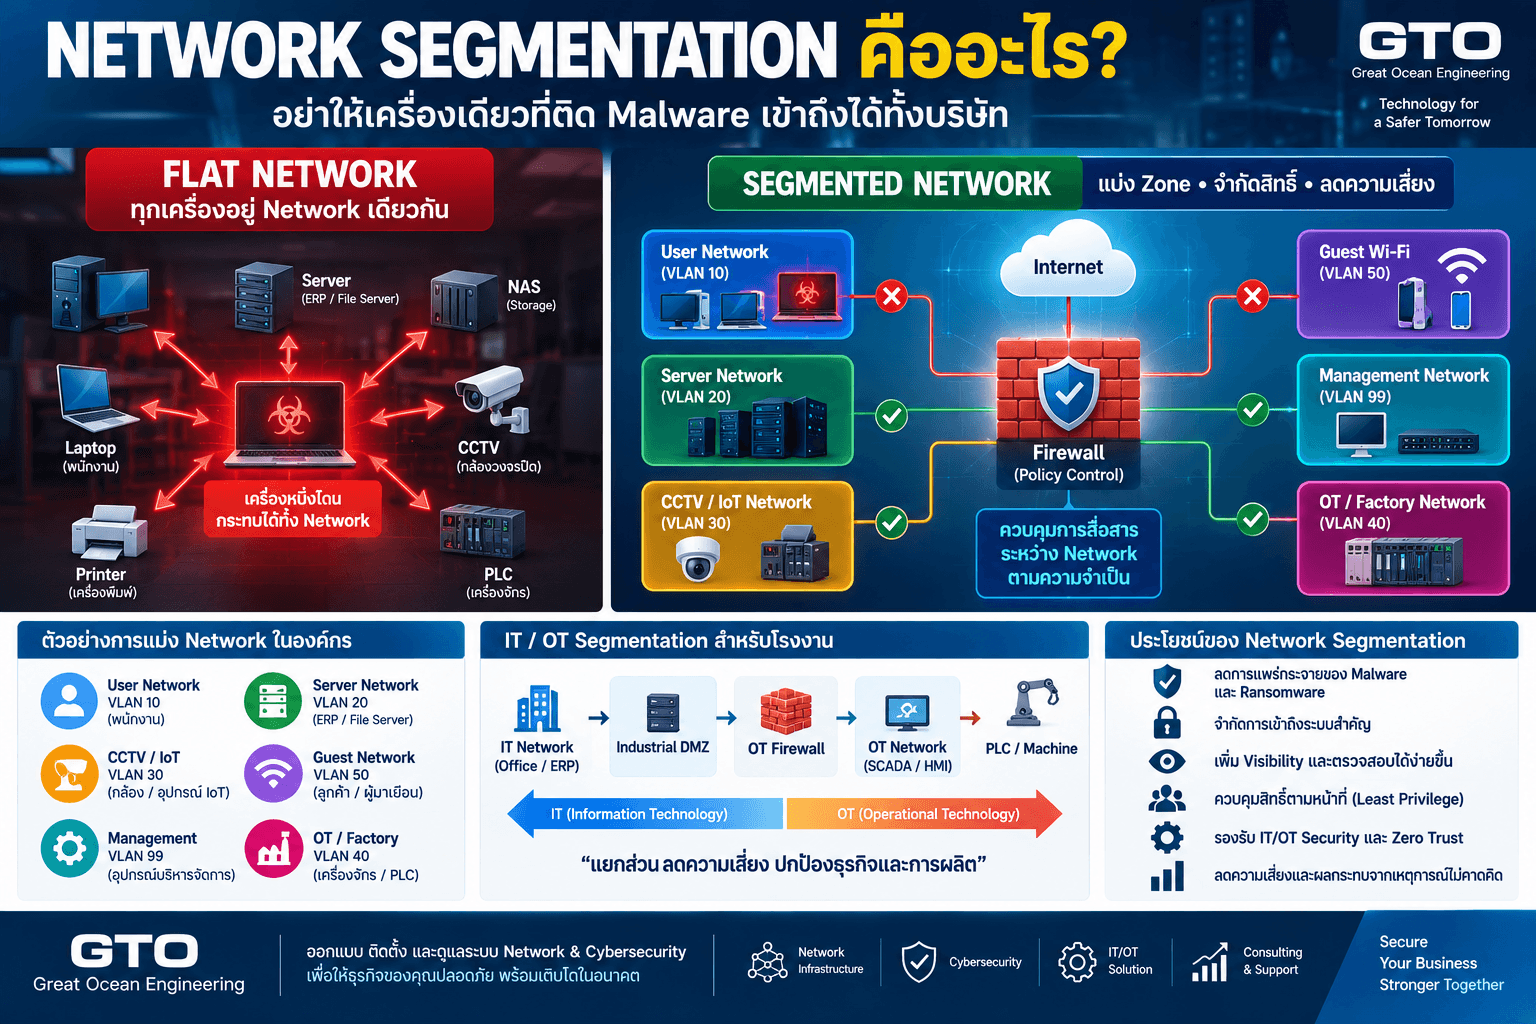
ในสำนักงานใหญ่หรือสาขา เรายังต้องแบ่ง User, Server, CCTV, Guest หรือ Management Network ตามความเหมาะสม
ตัวอย่างเช่น Guest Wi-Fi อาจใช้ SD-WAN ออก Internet แต่ไม่ควรเข้าถึง ERP ขณะที่ Accounting Network สามารถเข้าถึง ERP ผ่าน Secure Overlay ได้
หาก Network ภายในยังเป็น Flat Network ต่อให้ WAN ฉลาดขึ้น Security ภายในก็ยังมีปัญหาอยู่
บท Network Segmentation คืออะไร อธิบายเรื่องนี้โดยตรง ส่วน VLAN คืออะไร จะช่วยเข้าใจว่าการแบ่ง Logical Network ใน Switch ทำงานอย่างไร
SD-WAN กับ VPN ต่างกันอย่างไร?
VPN และ SD-WAN มีส่วนที่เกี่ยวกัน แต่ไม่ได้ทำหน้าที่เหมือนกัน
VPN เน้นสร้าง Tunnel ที่ปลอดภัยระหว่างสอง Endpoint หรือ Network
SD-WAN มี Scope กว้างกว่า เพราะนอกจากสร้าง Connectivity แล้ว ยังบริหาร
- หลาย WAN Link
- Application Routing
- SLA
- Policy
- Central Management
- Failover
SD-WAN Platform หลายตัวใช้ Encrypted Tunnel เป็นส่วนหนึ่งของ Overlay อยู่แล้ว แต่เป้าหมายของระบบไม่ได้มีเพียง Encryption
SD-WAN กับ Load Balancing ต่างกันอย่างไร?
Load Balancing แบบพื้นฐานอาจแบ่ง Traffic ระหว่าง Internet Link เช่น 50/50 หรือ Weight ตาม Bandwidth
SD-WAN สามารถตัดสินใจจาก Context มากกว่า เช่น
- Application
- User
- Destination
- Latency
- Jitter
- Packet Loss
- Business Priority
ดังนั้น Application สำคัญไม่จำเป็นต้องถูกกระจายเหมือน Traffic ทั่วไป
SD-WAN เหมาะกับธุรกิจประเภทใด?
ประโยชน์จะชัดที่สุดกับองค์กรที่มีหลาย Site หรือใช้ Cloud จำนวนมาก เช่น
Retail และ Chain Store ที่มีสาขาจำนวนมากและต้องเปิด Site ใหม่เร็ว
โรงงานหลายแห่ง ที่ต้องเชื่อม ERP, Server และ Production Data ระหว่าง Site
Logistics ที่มี Warehouse, Hub และ Office หลาย Location
โรงพยาบาลหรือ Healthcare Group ที่ต้องเชื่อมหลาย Facility
Enterprise Office ที่ใช้ Microsoft 365, SaaS และ Multi-cloud
แต่บริษัทที่มีเพียง Office เดียว Internet เส้นเดียว และไม่มี WAN Requirement ซับซ้อน อาจยังไม่จำเป็นต้องลงทุนกับ SD-WAN Platform เต็มรูปแบบ
โรงงานใช้ SD-WAN ได้หรือไม่?
ได้ แต่ต้องแยกเรื่อง Corporate WAN ออกจาก OT Network ให้ชัดเจน
ตัวอย่างสำนักงานใหญ่กับโรงงานสามารถใช้ SD-WAN เชื่อม Business Application หรือ ERP ได้ แต่ไม่ควรตีความว่าการมี SD-WAN แล้ว PLC และ SCADA ทุกระบบควรเชื่อมผ่าน Corporate WAN โดยตรง
ฝั่ง Production ยังต้องออกแบบ IT/OT Boundary, Firewall และ Policy ให้เหมาะสม
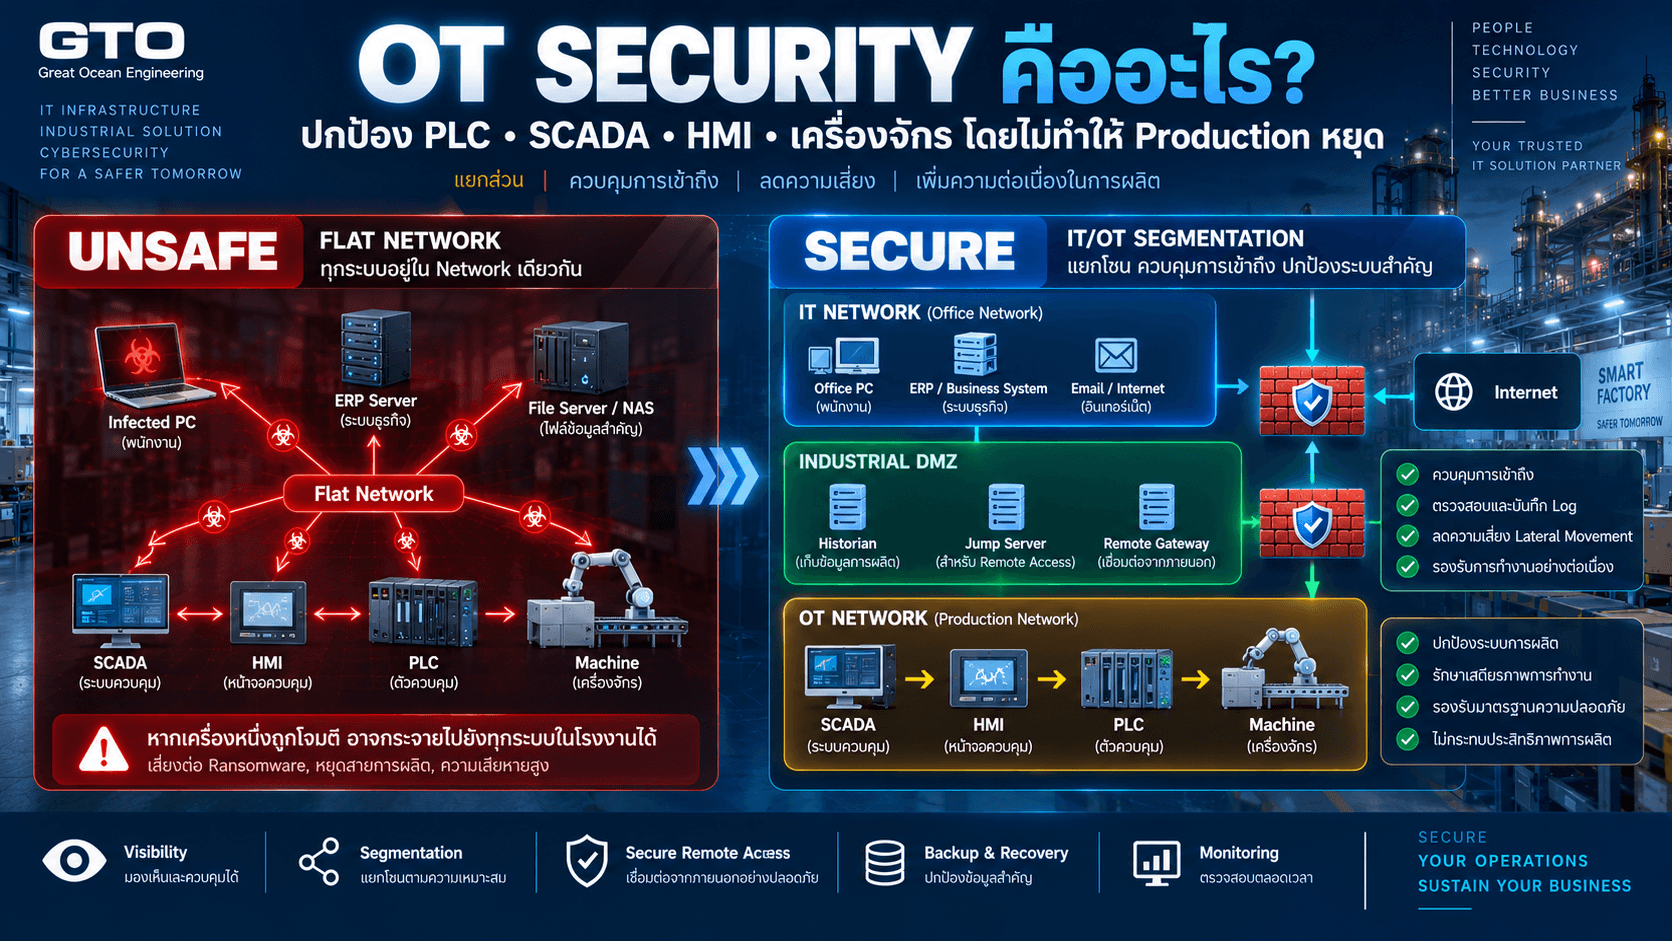
หากกำลังออกแบบ Network โรงงาน แนะนำให้อ่าน OT Security คืออะไร ร่วมด้วย เพราะ OT มีข้อกำหนดด้าน Availability, Reliability และ Safety แตกต่างจาก Office Network
Application SLA คือหัวใจของ SD-WAN ที่ควรกำหนดให้ถูก
การติดตั้ง SD-WAN แล้วปล่อย Default Policy ทั้งหมด อาจไม่ได้สร้างประโยชน์เต็มที่
ควรเริ่มจากจำแนก Application เช่น
| Application | สิ่งที่สำคัญ |
|---|---|
| VoIP | Jitter และ Packet Loss ต่ำ |
| Video Conference | Latency/Jitter ต่ำ |
| ERP | Reliability |
| Backup | Bandwidth |
| Microsoft 365 | Direct Cloud Access |
| General Web | Best Available Path |
จากนั้นจึงกำหนด SLA และ Priority
Network จึงตัดสินใจจาก Business Requirement ไม่ใช่เพียง Bandwidth
อย่ากำหนด SLA ต่ำเกินจริง
สมมติกำหนดว่า Link ต้อง Latency ต่ำกว่า 10 ms ทั้งที่สาขาอยู่คนละจังหวัด
Link อาจถูกมองว่า “ไม่ผ่าน SLA” ตลอดเวลา และเกิด Path Switching ที่ไม่จำเป็น
ค่าที่กำหนดต้องสอดคล้องกับ Application และระยะทางจริง
Path Switching บ่อยเกินไปก็สร้างปัญหาได้
SD-WAN ที่ Tune ไม่ดีอาจย้าย Traffic ไปมาระหว่าง Link บ่อยเกินไป
อาการนี้อาจทำให้ Session บางประเภทได้รับผลกระทบ
ดังนั้นควรมีค่าประเภท
- Threshold
- Hold-down
- Recovery Criteria
ตามความสามารถของ Platform
เป้าหมายคือเลือก Path ที่ดี ไม่ใช่เปลี่ยน Path ทุกครั้งที่ Network แกว่งเล็กน้อย
ต้อง Monitor ISP แยกกันด้วย
SD-WAN ช่วย Routing Around Problems ได้ แต่ไม่ได้ทำให้ ISP ปัญหาหายไป
ทีม IT ยังควร Monitor
- Availability
- Latency
- Jitter
- Packet Loss
- SLA History
ราย ISP
เพื่อนำข้อมูลไปคุยกับ Provider และตัดสินใจเรื่อง Circuit ได้
SD-WAN ทำให้ Troubleshooting ง่ายขึ้นหรือยากขึ้น?
ถ้าออกแบบดีจะง่ายขึ้น เพราะได้ Visibility จากส่วนกลาง
ทีม IT สามารถเห็นว่า
- Application วิ่ง Link ไหน
- Link Quality เป็นอย่างไร
- Path ถูกเปลี่ยนเมื่อไร
- Site ไหนมีปัญหา
- ISP ไหน Loss สูง
แต่ Architecture ก็มี Layer เพิ่มขึ้น เช่น Overlay, Policy และ Controller จึงต้องมี Documentation และทีมที่เข้าใจระบบ
ก่อนทำ SD-WAN ต้องสำรวจอะไรบ้าง?
ไม่ควรเริ่มจากเลือกรุ่น Firewall ก่อน
ข้อมูลที่ควรรวบรวม ได้แก่
จำนวน Site
สำนักงานใหญ่ สาขา โรงงาน Warehouse และ Cloud
WAN Circuit
แต่ละ Site มี MPLS, Fiber, Broadband หรือ 5G อะไรบ้าง
Application
อะไรอยู่ Data Center และอะไรอยู่ Cloud
Bandwidth
Peak Traffic เท่าไร
SLA
Application ไหนไวต่อ Latency หรือ Packet Loss
Security
แต่ละ Site ต้องมี Firewall Feature อะไรบ้าง
Growth
อีก 2–3 ปีจะเพิ่ม Site หรือ Cloud หรือไม่
ข้อมูลเหล่านี้จะเป็นตัวกำหนด Architecture
ตัวอย่าง SD-WAN Policy สำหรับสาขา
บริษัทหนึ่งอาจกำหนด Policy ดังนี้
| Traffic | Primary | Secondary |
|---|---|---|
| ERP | MPLS | Fiber Internet |
| Microsoft 365 | Fiber Internet | ISP 2 |
| VoIP | Link ที่ Jitter ต่ำสุด | Link สำรอง |
| Backup | Internet Link ที่ Bandwidth เหลือ | Secondary Internet |
| Guest Wi-Fi | Internet Only | Internet Backup |
นี่เป็นเพียงตัวอย่างเท่านั้น Policy จริงต้องดู Application และ Security Requirement ของแต่ละองค์กร
จำเป็นต้องมี Internet สองเส้นทุกสาขาหรือไม่?
ไม่จำเป็น แต่ประโยชน์ด้าน Resilience ของ SD-WAN จะชัดขึ้นเมื่อมีมากกว่าหนึ่ง Path
บางสาขาอาจใช้
- Fiber + 5G
- Fiber + Broadband
- MPLS + Internet
แทนการลาก Fixed Line สองเส้น
สิ่งสำคัญคือควรพิจารณา Failure Domain ด้วย ถ้า Internet สองเส้นมาจาก Fiber Route เดียวกันและถูกตัดพร้อมกัน ก็อาจไม่ได้ Redundancy จริง
5G เหมาะเป็น Backup WAN หรือไม่?
เหมาะในหลายกรณี โดยเฉพาะ
- Branch
- Temporary Site
- Construction Site
- Retail
- Emergency Backup
ข้อดีคือเส้นทาง Physical Infrastructure แตกต่างจาก Fiber ได้
แต่ต้องประเมิน
- Coverage
- Signal
- CGNAT
- Bandwidth
- Data Plan
ตาม Application
SD-WAN กับ SASE เกี่ยวข้องกันอย่างไร?
SASE หรือ Secure Access Service Edge เป็นแนวคิดที่รวม Networking และ Cloud-delivered Security เข้าด้วยกัน
SD-WAN มักเป็นส่วนหนึ่งของ SASE Architecture โดยดูแล Connectivity ของ Branch และ WAN ขณะที่ Security Service เช่น Secure Web Gateway, ZTNA หรือ CASB สามารถให้บริการจาก Cloud Edge
ดังนั้น SD-WAN ไม่เท่ากับ SASE แต่สามารถเป็น Foundation สำคัญของ SASE ได้
SD-WAN กับ Zero Trust ไม่ได้แทนกัน
SD-WAN ตอบคำถามว่า
Traffic ควรวิ่งเส้นไหน?
Zero Trust ตอบคำถามว่า
User หรือ Device นี้ควรเข้าถึง Resource นี้หรือไม่?
ทั้งสองจึงแก้คนละปัญหา
SD-WAN เพิ่มประสิทธิภาพ Connectivity ส่วน Zero Trust เน้น Access Control ตาม Identity และ Context
Secure SD-WAN ควรมีอะไรบ้าง?
ความสามารถแตกต่างกันตาม Vendor แต่โดยหลักควรประเมินอย่างน้อย
- Application Visibility
- Link SLA Monitoring
- Dynamic Path Selection
- Central Management
- Encryption
- Firewall
- IPS
- Web Filtering
- Logging
- Zero-Touch Deployment
- High Availability
- Reporting
ไม่ควรเลือกจากคำว่า “SD-WAN Supported” อย่างเดียว
SD-WAN Implementation ที่มักพลาด
ปัญหาที่พบได้บ่อยไม่ได้เกิดจากเทคโนโลยีอย่างเดียว แต่เกิดจากการออกแบบ
ไม่รู้ Application Flow
ทำให้ Routing Policy ผิด
เปิด Local Internet Breakout แต่ไม่มี Security
เพิ่ม Attack Surface
มีสอง ISP แต่ใช้ Infrastructure ทางกายภาพเดียวกัน
จึงล่มพร้อมกันได้
SLA Threshold ไม่เหมาะสม
เกิด Switching บ่อยเกินไป
ไม่ทดสอบ Failover
จนวันจริงจึงพบว่า Backup Path ใช้งานไม่ได้
ไม่มี Monitoring
ทีม IT รู้เพียงว่า “Internet ช้า” แต่ไม่รู้ว่า ISP หรือ Application ไหนเป็นต้นเหตุ
วิธีทดสอบ SD-WAN ก่อนใช้งานจริง
ควรมี Scenario Test อย่างน้อย เช่น
Link Failure — ถอด WAN เส้นหลักแล้วตรวจ Application สำคัญ
Packet Loss — จำลองคุณภาพ Link ต่ำแล้วดู Path Selection
Cloud Application — ตรวจว่า SaaS วิ่งเส้นทางตามที่ออกแบบ
Security Policy — ตรวจว่า Local Internet Breakout ยังผ่าน Security Control
Controller Failure — ตรวจ Behavior เมื่อ Management System มีปัญหา
Branch Recovery — Restart Edge Device แล้วตรวจว่า Policy กลับมาครบ
ผลควรถูกบันทึกเป็น Acceptance Test ไม่ใช่ทดลองด้วยสายตาเพียงอย่างเดียว
SD-WAN ช่วย Business Continuity อย่างไร?
หาก Site มี Connection หลายเส้น SD-WAN สามารถช่วยย้าย Traffic เมื่อ Link หนึ่งมีปัญหา
จึงลด Single Point of Failure ใน WAN
แต่ Business Continuity ยังต้องดูระบบอื่นร่วมด้วย เช่น
- Server
- Backup
- Power
- Application
- Cloud
- DNS
SD-WAN เป็นหนึ่ง Layer ของ Resilience ไม่ใช่ DR Strategy ทั้งหมด
เมื่อไรองค์กรควรเริ่มพิจารณา SD-WAN?
สัญญาณที่ชัด ได้แก่
- มีหลายสาขา
- WAN บริหารยาก
- มีหลาย ISP
- MPLS Cost สูง
- SaaS Usage เพิ่ม
- Cloud Traffic เยอะขึ้น
- Branch เปิดใหม่บ่อย
- Video/Voice มีปัญหาคุณภาพ
- IT ต้อง Config Router ทีละสาขา
- ต้องการ Central Visibility
ถ้ามีหลายข้อพร้อมกัน การทำ SD-WAN Assessment มีประโยชน์มากกว่าการเพิ่ม Bandwidth อย่างเดียว
สรุป SD-WAN คืออะไร?
SD-WAN คือแนวทางบริหาร Wide Area Network ด้วย Software และ Policy จากศูนย์กลาง เพื่อเลือกเส้นทาง Traffic ตาม Application และคุณภาพของ Network
ความสำคัญไม่ได้อยู่เพียงการมี Internet หลายเส้น แต่คือการทำให้ Network ตัดสินใจได้ดีขึ้นว่า Traffic แต่ละประเภทควรใช้เส้นทางไหน
สำหรับองค์กรหลายสาขา SD-WAN สามารถช่วยเรื่อง
- Application Performance
- WAN Resilience
- Cloud Connectivity
- Centralized Management
- Rapid Branch Deployment
- Visibility
- Cost Optimization
แต่ผลลัพธ์จะดีหรือไม่ขึ้นอยู่กับ Architecture, Application SLA และ Security Policy
หาก Network ภายในยังเป็น Flat Network ควรจัด Network Segmentation และ VLAN ให้เหมาะสมด้วย ส่วน Edge ที่ออก Internet ควรออกแบบ Firewall และ Security Policy ให้สอดคล้องกับ SD-WAN ไม่ใช่มอง SD-WAN เป็นเพียง Feature เลือก ISP
SD-WAN สำหรับองค์กรควรเริ่มจาก Assessment ไม่ใช่เริ่มจาก Product
Great Ocean Engineering ให้บริการออกแบบ Network และ Cybersecurity สำหรับองค์กร สำนักงาน โรงงาน และธุรกิจหลายสาขา
การวาง SD-WAN สามารถเริ่มจากการสำรวจ WAN Circuit, Application Flow, Cloud Usage, Security Requirement และ SLA ของแต่ละ Site ก่อนเลือก Architecture และอุปกรณ์
โดยเฉพาะองค์กรที่มี MPLS เดิมอยู่แล้ว ไม่จำเป็นต้องเปลี่ยนทั้งหมดในครั้งเดียว สามารถออกแบบ Migration แบบ Hybrid และวัดผลด้าน Performance, Reliability และ Cost ก่อนขยายไปทุก Site
FAQ เกี่ยวกับ SD-WAN
SD-WAN คืออะไร?
SD-WAN หรือ Software-Defined Wide Area Network คือระบบบริหาร WAN ด้วย Software จากศูนย์กลาง โดยสามารถใช้ Link หลายประเภทและเลือกเส้นทาง Traffic ตาม Application, Network Quality และ Policy
SD-WAN ต่างจาก WAN ปกติอย่างไร?
WAN แบบเดิมเน้นการเชื่อม Site เข้าด้วยกัน ส่วน SD-WAN เพิ่ม Centralized Management, Application Awareness, Dynamic Path Selection และการบริหาร Transport หลายแบบ
SD-WAN จำเป็นต้องเลิกใช้ MPLS หรือไม่?
ไม่จำเป็น SD-WAN สามารถใช้ MPLS ร่วมกับ Broadband Internet, Fiber และ 5G แล้วกำหนด Traffic ให้เหมาะกับแต่ละ Link ได้
SD-WAN ต่างจาก VPN อย่างไร?
VPN เน้นสร้าง Secure Tunnel ส่วน SD-WAN มีหน้าที่บริหาร WAN ทั้งเรื่อง Multi-Link, Application Steering, SLA, Failover และ Centralized Policy โดยระบบ SD-WAN มักใช้ Encryption Tunnel เป็นส่วนประกอบอยู่แล้ว
SD-WAN ช่วยลดค่า Internet ได้หรือไม่?
อาจช่วยลด Total Cost ได้ หากองค์กรสามารถใช้ Broadband หรือ Internet ร่วมกับ MPLS ได้อย่างเหมาะสม แต่ต้องประเมิน Hardware, License, Security และ Support รวมกัน
SD-WAN เหมาะกับบริษัทสาขาเดียวหรือไม่?
หาก Network ไม่ซับซ้อนและมีเพียง Site เดียว ประโยชน์อาจไม่ชัดเท่าองค์กรหลายสาขา SD-WAN เหมาะเป็นพิเศษเมื่อมี Multi-site, Multi-link และ Cloud Application จำนวนมาก
SD-WAN ปลอดภัยหรือไม่?
ขึ้นกับ Architecture การเปิด Direct Internet Access โดยไม่มี Security Control เพิ่มความเสี่ยงได้ จึงควรออกแบบ Firewall, IPS, Segmentation และ Security Policy ร่วมกับ SD-WAN