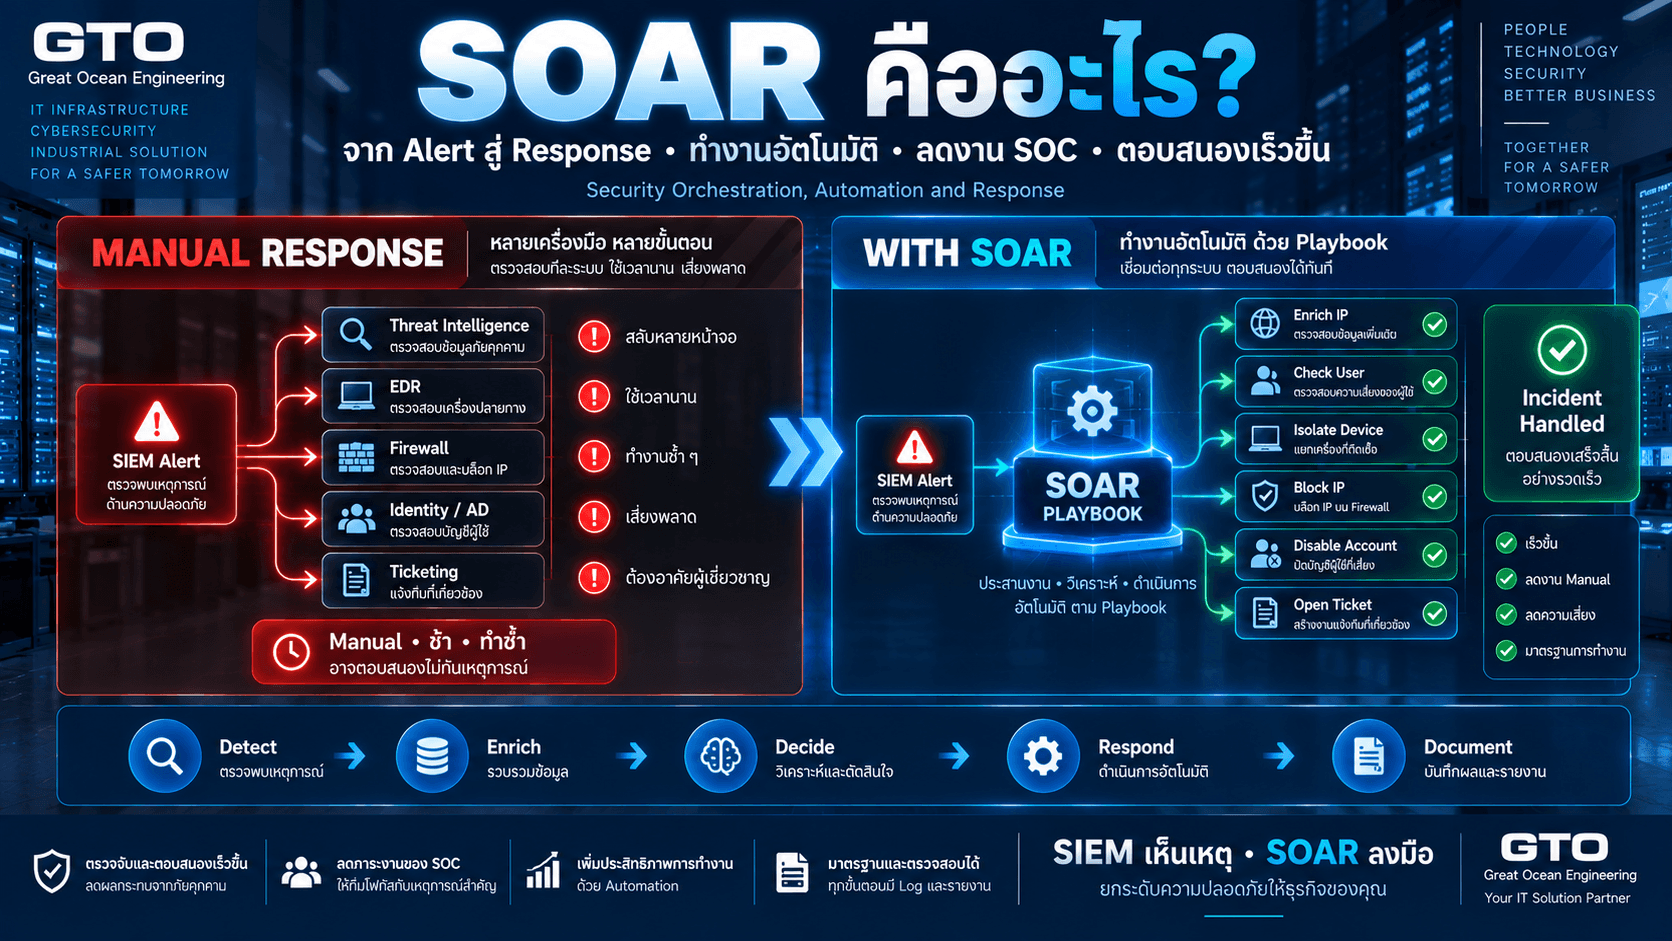
สมมติว่า SIEM แจ้งเตือนว่า
มี Account หนึ่ง Login ผิดปกติจากต่างประเทศ
จากนั้นทีม Security ต้องทำหลายอย่าง
- ตรวจ IP
- เช็ก Threat Intelligence
- ดูว่า User เป็นใคร
- ตรวจ Endpoint
- ตรวจ VPN
- โทรถาม User
- Disable Account
- Block IP
- เปิด Incident Ticket
- แจ้งทีมที่เกี่ยวข้อง
ถ้าทุกขั้นตอนต้องทำด้วยมือทั้งหมด
Incident เดียวอาจใช้เวลาหลายนาทีหรือหลายสิบที
แต่ถ้าวันหนึ่งมี Alert หลายร้อยรายการ ทีม SOC จะเริ่มรับไม่ไหว
นี่คือปัญหาที่ SOAR เข้ามาช่วยแก้
SOAR คืออะไร?
SOAR ย่อมาจาก Security Orchestration, Automation and Response
คือแนวทางและระบบที่ใช้เชื่อม Security Tools หลายชุดเข้าด้วยกัน แล้วสร้าง Workflow หรือ Playbook เพื่อทำงาน Security แบบอัตโนมัติ
แนวคิดหลักคือ
Detect
↓
Enrich
↓
Decide
↓
Respond
↓
Document
ตัวอย่าง
SIEM Detect Suspicious Login
↓
SOAR ตรวจ Threat Intelligence
↓
ตรวจ User และ Device
↓
ถ้า Risk สูง
→ Disable Account
→ Revoke Session
→ Block IP
→ Open Ticket
→ แจ้ง SOC
ทั้งหมดสามารถเกิดขึ้นโดยอัตโนมัติตาม Policy ที่กำหนด
ทำไม SOC ถึงต้องใช้ SOAR?
SOC หรือ Security Operations Center ต้องรับ Alert จากหลายระบบ เช่น
- SIEM
- EDR
- Firewall
- Email Security
- Identity
- Cloud
- NAC
- XDR
เมื่อ Alert Volume สูงขึ้น ปัญหาคือ Analyst ใช้เวลาจำนวนมากกับงานซ้ำ ๆ
เช่น
- Copy IP ไปตรวจ Reputation
- เปิดหลาย Console
- หา User Owner
- เปิด Ticket
- ส่ง Email
- Block Indicator
SOAR ช่วยเปลี่ยนงานเหล่านี้จาก Manual Task เป็น Automated Workflow
Orchestration คืออะไร?
Orchestration คือการประสานงาน Security Tools หลายชุดให้ทำงานร่วมกัน
ตัวอย่าง
SOAR รับ Alert จาก SIEM
↓
Query Endpoint จาก EDR
↓
Query User จาก Active Directory
↓
Query IP จาก Threat Intelligence
↓
ส่ง Block Rule ไป Firewall
↓
สร้าง Ticket ใน ITSM
แต่ละระบบอาจมาจากคนละ Vendor
SOAR ทำหน้าที่เป็นตัวกลางเชื่อม Workflow
Automation คืออะไร?
Automation คือการให้ระบบทำงานบางอย่างแทนคนโดยอัตโนมัติ
ตัวอย่าง
เมื่อพบ Malicious IP
ระบบสามารถ
- Block IP
- Add Indicator
- Update Incident
- Notify Analyst
โดยไม่ต้องให้คนกดทุกขั้นตอน
งานที่เหมาะกับ Automation มักเป็นงานที่
- ทำซ้ำบ่อย
- Logic ชัดเจน
- Risk ควบคุมได้
- มี Input และ Output ที่แน่นอน
Response คืออะไร?
Response คือ Action ที่เกิดหลังจากระบบตรวจพบ Threat
ตัวอย่าง
- Disable Account
- Revoke Token
- Isolate Endpoint
- Block Domain
- Block IP
- Quarantine Email
- Disable Network Port
- Reset Password
- Create Incident Ticket
SOAR ช่วยทำ Action เหล่านี้ตาม Playbook ที่กำหนด
Playbook คืออะไร?
Playbook คือชุดขั้นตอนที่กำหนดไว้ล่วงหน้าว่าเมื่อเกิดเหตุแบบหนึ่ง ระบบต้องทำอะไรต่อ
ตัวอย่าง Playbook:
Suspicious Login
- รับ Alert
- ตรวจ IP Reputation
- ตรวจ Geolocation
- ตรวจ MFA
- ตรวจ Device
- คำนวณ Risk
- ถ้า High Risk → Disable User
- Open Ticket
- Notify SOC
Playbook ทำให้ Incident Response มีมาตรฐานมากขึ้น
SOAR ต่างจาก SIEM อย่างไร?
จำง่าย ๆ ว่า
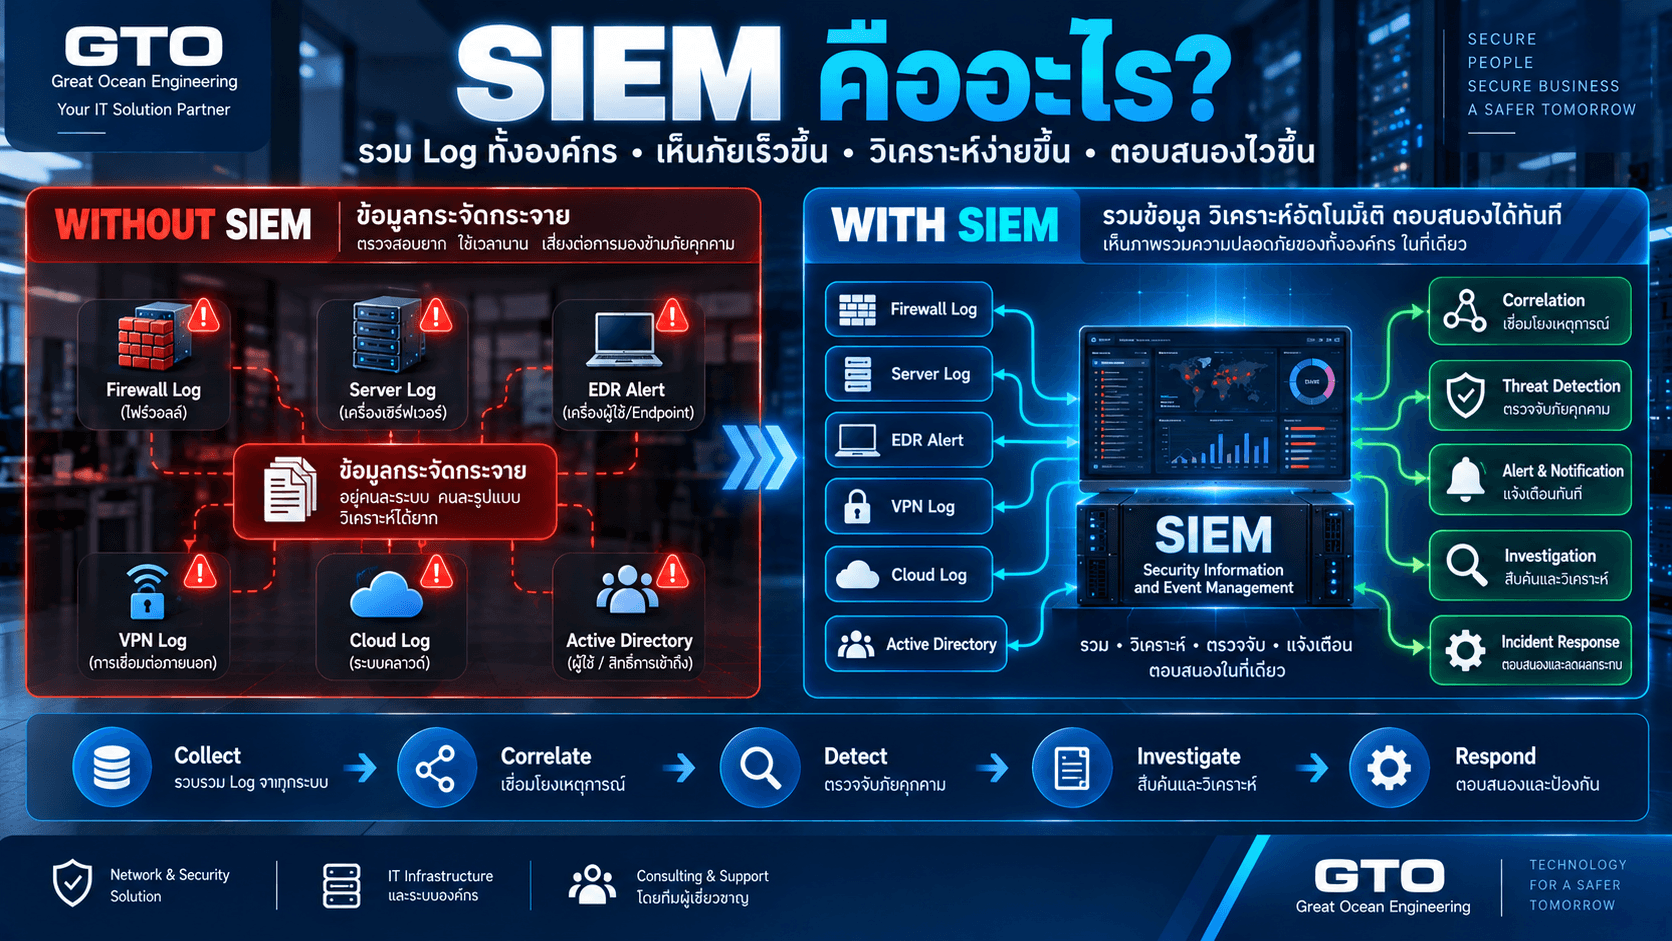
SIEM
Detect + Analyze
SOAR
Automate + Respond
SIEM อาจตรวจพบว่า
มี Login แปลก
SOAR จึงเป็นตัวช่วยตัดสินและตอบสนองต่อ Alert นั้นต่อ
ดังนั้นสองระบบมักทำงานร่วมกัน
SIEM + SOAR ทำงานร่วมกันอย่างไร?
Flow ที่พบได้บ่อยคือ
Log / Event
↓
SIEM
↓
Detect Alert
↓
SOAR
↓
Enrich Alert
↓
Run Playbook
↓
Response Action
↓
Update Incident
นี่ทำให้ Security Operations เปลี่ยนจากการ “ดู Alert” ไปสู่การ “จัดการ Incident” ได้เร็วขึ้น
SOAR ต่างจาก XDR อย่างไร?
XDR มี Detection และ Response ข้ามหลาย Security Domain
เช่น
- Endpoint
- Identity
- Cloud
SOAR เน้น Workflow Automation และ Integration ข้ามเครื่องมือ
ทั้งสองสามารถทำงานร่วมกันได้
เช่น
XDR Detect Threat
↓
SOAR เปิด Playbook
↓
Block IP ใน Firewall
↓
Disable User
↓
Open Ticket
SOAR ต่างจาก EDR อย่างไร?
EDR ทำงานบน Endpoint
เช่น
- Detect Malware
- Isolate Device
- Kill Process
SOAR ใช้ Action ของ EDR เป็นส่วนหนึ่งของ Workflow
เช่น
SIEM Alert
↓
SOAR ตรวจ EDR
↓
ถ้า Confirmed Malware
→ Isolate Endpoint
EDR จึงเป็นหนึ่งในเครื่องมือที่ SOAR Orchestrate ได้
SOAR ต่างจาก SOC อย่างไร?
SOAR
Technology / Automation Platform
SOC
People + Process + Technology
SOC Analyst เป็นคนออกแบบและกำกับ Playbook
SOAR ช่วยลดงาน Manual
ไม่ได้หมายความว่า SOAR แทน SOC ได้ทั้งหมด
SOAR ลดงาน Analyst ได้อย่างไร?
ตัวอย่าง Alert หนึ่งรายการ
ก่อนมี SOAR Analyst ต้อง
- เปิด SIEM
- Copy IP
- เปิด Threat Intel
- เปิด EDR
- เปิด AD
- ตรวจ Device
- เปิด Ticket
- แจ้งทีม
หลังมี SOAR
ระบบอาจ Enrich ข้อมูล 1–6 ให้อัตโนมัติ
Analyst เหลือเพียง
Review + Approve
หรือในบาง Use Case
ระบบสามารถ Response อัตโนมัติได้เลย
Alert Enrichment คืออะไร?
Alert Enrichment คือการเพิ่ม Context ให้ Alert
ตัวอย่าง Alert มีเพียง
IP: 203.x.x.x
SOAR สามารถเพิ่มข้อมูล
- Country
- Reputation
- Threat Feed
- ASN
- Previous Incident
- User Owner
- Device Owner
เพื่อให้ Analyst ตัดสินใจเร็วขึ้น
ตัวอย่าง Use Case: Suspicious Login
Flow:
SIEM Detect Login ผิดปกติ
↓
SOAR Query Identity
↓
ตรวจ User Role
↓
ตรวจ MFA
↓
ตรวจ Source IP
↓
Threat Intelligence
↓
ถ้า Risk สูง
- Revoke Session
- Disable Account
- Create Incident
- Notify SOC
ตัวอย่าง Use Case: Phishing Email
User Report Phishing
↓
SOAR Extract
- Sender
- Domain
- URL
- Attachment Hash
↓
ตรวจ Threat Intel
↓
Search Email เดียวกันทั้งองค์กร
↓
ถ้า Malicious
- Delete Email
- Block Sender
- Block URL
- Alert SOC
- Open Ticket
นี่ช่วยลดเวลาจัดการ Phishing Campaign จำนวนมาก
ตัวอย่าง Use Case: Malware Endpoint
EDR Detect Malware
↓
SOAR ตรวจ Severity
↓
Query Host Context
↓
ตรวจ User
↓
ถ้า Critical
- Isolate Endpoint
- Kill Process
- Block Hash
- Notify Analyst
- Open Incident
ตัวอย่าง Use Case: Brute Force
SIEM Detect Login Fail จำนวนมาก
↓
SOAR ตรวจ IP
↓
Threat Intelligence
↓
หาก IP เป็น Malicious
→ Block ที่ Firewall
↓
Update Incident
↓
แจ้ง SOC
ตัวอย่าง Use Case: Compromised Account
User Account มี Behavior ผิดปกติ
↓
SOAR ตรวจ
- Login
- Device
- Privilege
- MFA
- Recent Activity
↓
ถ้า Risk สูง
- Disable User
- Force Password Reset
- Revoke Token
- Notify Manager
- Create Incident
SOAR ช่วย Incident Response อย่างไร?
Incident Response มักมีหลาย Phase
- Identification
- Containment
- Eradication
- Recovery
- Documentation
SOAR สามารถช่วยทำงานในหลาย Phase
โดยเฉพาะ
Identification + Containment
ให้เร็วขึ้น
Automated Containment คืออะไร?
Containment คือการจำกัด Threat
ตัวอย่าง
- Isolate Device
- Block IP
- Disable User
- Revoke Token
SOAR สามารถทำ Containment อัตโนมัติได้ในบางกรณี
แต่ต้องกำหนด Guardrail ให้ดี
ควร Automate ทุกอย่างหรือไม่?
ไม่ควร
Action บางอย่างมี Risk สูง
เช่น
- Shutdown Server
- Disable Domain Admin
- Block Production Network
- Isolate OT Device
อาจกระทบธุรกิจ
ดังนั้น Playbook ควรมีระดับ
Fully Automated
ทำได้ทันที
Semi-Automated
ต้อง Analyst Approve
Manual
ให้คนทำเอง
Human Approval สำคัญอย่างไร?
ตัวอย่าง
Alert แค่ Suspicious
แต่ระบบจะ Disable CEO Account
อาจสร้างผลกระทบสูง
ดังนั้นสามารถออกแบบ
SOAR ตรวจและเตรียม Action
↓
Analyst Approve
↓
ระบบ Execute
นี่ช่วยลดเวลาโดยยังควบคุม Risk
SOAR กับ OT Security ต้องระวังอะไร?
ใน OT ไม่ควร Automate Action รุนแรงโดยไม่เข้าใจ Production
เช่น
SOAR Detect PLC Traffic แปลก
แล้ว Disable Switch Port ทันที
อาจทำให้ Production Line หยุด
Use Case OT ควรเริ่มจาก
- Alert
- Enrich
- Notify
- Open Ticket
ก่อน Auto Block
SOAR กับ NAC ทำงานร่วมกันอย่างไร?
ตัวอย่าง
EDR Detect Endpoint Compromise
↓
SOAR Trigger NAC
↓
NAC ย้าย Device ไป Quarantine VLAN
นี่เป็นตัวอย่าง Orchestration ข้ามระบบ
SOAR กับ Firewall ทำงานร่วมกันอย่างไร?
SOAR สามารถส่ง Action ไป Firewall เช่น
- Block IP
- Block Domain
- Add Address Object
- Update Dynamic List
แต่ควรมี Expiration Time
เช่น Block 24 ชั่วโมง
แทนการสร้าง Rule ถาวรโดยไม่ Review
SOAR กับ Identity ทำงานอย่างไร?
Identity เป็นหนึ่งใน Response Point สำคัญ
SOAR สามารถ
- Disable User
- Revoke Session
- Force Password Reset
- Remove Privilege
- Require MFA
ตาม Platform ที่ Integrate
SOAR กับ Ticketing System
Incident Security มักต้องเปิด Ticket
SOAR สามารถเชื่อมกับ
- ITSM
- Service Desk
- Case Management
เพื่อสร้าง Ticket อัตโนมัติ
ใส่
- Severity
- User
- Device
- Evidence
- Timeline
ลดเวลาคีย์ข้อมูล
SOAR กับ Threat Intelligence
Playbook สามารถ Query
- IP Reputation
- URL
- Domain
- File Hash
แล้วนำผลกลับมา Enrich Incident
ทำให้ Analyst ไม่ต้องเปิดหลาย Website ด้วยมือ
SOAR กับ Chat / Notification
ระบบสามารถส่ง Notification ไป
- Teams
- Slack
- Chat Platform
เช่น
Critical Incident detected
พร้อมข้อมูลและปุ่ม Approve
Playbook ที่ดีควรมีอะไร?
Trigger
เกิดเหตุอะไร
Condition
เงื่อนไขใด
Enrichment
ต้องตรวจข้อมูลอะไร
Action
ทำอะไร
Approval
ใครอนุมัติ
Exception
กรณีพิเศษ
Logging
เก็บผลลัพธ์
Rollback
ย้อนกลับอย่างไร
SOAR Project ควรเริ่มจาก Use Case ไหน?
ควรเริ่มจาก Use Case ที่
- เกิดบ่อย
- Analyst ทำซ้ำ
- Logic ชัด
- Risk ไม่สูงเกินไป
เช่น
- Phishing Enrichment
- Suspicious IP Check
- Ticket Creation
- Alert Notification
ก่อนทำ Use Case ที่ Block Production System
อย่าเริ่มจาก “Automate ทุกอย่าง”
เป้าหมายไม่ใช่ Automation เยอะที่สุด
แต่คือ
ลดงานที่ไม่มีคุณค่า
แล้วให้ Analyst ใช้เวลาตรวจ Threat ที่ซับซ้อนมากขึ้น
Playbook ROI วัดอย่างไร?
ดูได้จาก
- เวลาที่ประหยัดต่อ Incident
- จำนวน Incident ต่อเดือน
- Analyst Hours
- MTTD
- MTTR
- False Positive Handling Time
ตัวอย่าง
Manual Process = 15 นาที
Automation = 2 นาที
มี 500 Alert / เดือน
เวลาที่ลดได้มีนัยสำคัญมาก
MTTR สำคัญอย่างไร?
MTTR ใน Security คือเวลาที่ใช้ตั้งแต่ Detect จนถึง Respond / Remediate
SOAR ช่วยลด MTTR เพราะไม่ต้องรอคนทำ Task ซ้ำ ๆ ทีละขั้นตอน
SOAR ช่วยลด False Positive ได้หรือไม่?
ช่วยได้ในมุม Enrichment และ Filtering
ตัวอย่าง
SIEM Alert IP Suspicious
SOAR ตรวจ Reputation
พบว่าเป็น Corporate VPN
จึงลด Severity
หรือ Close ตาม Rule
แต่ต้อง Tune อย่างระวัง
SOAR ต้องใช้ AI หรือไม่?
ไม่จำเป็น
SOAR ทำงานได้ด้วย
- Rule
- Workflow
- API
- Condition
AI อาจช่วย
- Summarize Incident
- Recommend Action
- Classify Alert
แต่ Foundation ยังเป็น Playbook และ Integration
API สำคัญกับ SOAR อย่างไร?
SOAR ต้องสั่งระบบอื่นได้
จึงต้องอาศัย
- API
- Connector
- Webhook
ยิ่ง Security Tool มี API ที่ดี
ยิ่ง Orchestrate ได้ง่าย
SOAR Platform ควรเชื่อมอะไรบ้าง?
อย่างน้อยอาจพิจารณา
- SIEM
- EDR/XDR
- Firewall
- Identity
- Email Security
- NAC
- Ticketing
- Threat Intelligence
- Cloud
- Chat
ขึ้นกับ Use Case
Microsoft Sentinel กับ SOAR
Microsoft Sentinel รองรับ Automation Rule และ Playbook
Playbook สามารถใช้ทำ
- Investigation
- Enrichment
- Response
- Remediation
และเชื่อมระบบอื่นผ่าน Connector หรือ Logic Apps
เหมาะกับ Environment ที่ใช้ Microsoft Ecosystem อยู่แล้ว
SOAR กับ Fortinet
องค์กรที่ใช้ Fortinet หลายผลิตภัณฑ์สามารถใช้ Automation ระหว่าง
- FortiGate
- FortiEDR
- FortiNAC
- FortiMail
- FortiSIEM
ตาม Architecture ที่ออกแบบ
เป้าหมายคือให้ Detection จากระบบหนึ่งสามารถ Trigger Response ในอีกระบบได้
SOAR เหมาะกับ SME หรือไม่?
SME ที่ Alert Volume ยังน้อยอาจไม่ต้องใช้ Platform ใหญ่
แต่สามารถใช้ Automation แบบง่ายได้ เช่น
- SIEM Playbook
- XDR Automation
- Firewall Automation
- EDR Response
เมื่อ Environment โตขึ้น จึงค่อยขยาย
Managed SOC ใช้ SOAR อย่างไร?
Managed SOC ต้องดู Alert จากหลายลูกค้า
SOAR ช่วย
- Enrich Alert
- Standardize Workflow
- Open Case
- Notify Customer
- Execute Response
ช่วยให้ Service Scale ได้โดยไม่เพิ่ม Analyst ตาม Alert Volume แบบตรงตัว
SOAR Security Risk มีอะไรบ้าง?
Automation เองก็มี Risk
ถ้า Playbook ผิด
อาจ
- Block User ผิด
- Disable Service
- Lock Admin
- กระทบ Production
จึงต้องมี
- Access Control
- Approval
- Audit Log
- Testing
- Rollback
- Version Control
Credential ของ SOAR สำคัญอย่างไร?
SOAR มีสิทธิ์สั่งหลายระบบ
ถ้า Account SOAR ถูกโจมตี
Attacker อาจใช้ Automation Platform ไปควบคุม Security Tool อื่นได้
ดังนั้นต้องใช้
- Least Privilege
- Managed Identity
- Secret Management
- MFA ตาม Architecture
- Credential Rotation
Playbook ต้อง Version Control หรือไม่?
ควร
เพราะ Playbook คือ Logic ที่กระทบ Production Security
ควรมี
- Version
- Change Log
- Approval
- Test
- Rollback
เหมือน Software Deployment
Testing Playbook ทำอย่างไร?
ก่อนเปิดจริงควรใช้
- Test Alert
- Sandbox
- Dry Run
- Approval Mode
ตรวจว่า Action ถูกต้อง
อย่าทดสอบ Playbook Block Firewall ครั้งแรกบน Production Incident จริง
KPI ที่ควรวัด
Automation Rate
Incident กี่เปอร์เซ็นต์มี Automation
Time Saved
ประหยัด Analyst Time เท่าไร
MTTR
ลดลงหรือไม่
Auto-close Accuracy
ปิด Incident ถูกต้องหรือไม่
Failed Playbook
Automation Error กี่ครั้ง
Human Override
Analyst ต้องแก้ Action บ่อยแค่ไหน
8 ขั้นตอนเริ่มทำ SOAR
1. List Repetitive Tasks
งานไหน Analyst ทำซ้ำ
2. Prioritize
เลือกงาน Risk ต่ำก่อน
3. Map Workflow
เขียนขั้นตอน Manual
4. Connect Tools
เชื่อม API
5. Build Playbook
สร้าง Workflow
6. Test
ทดลองก่อน Production
7. Measure
ดู Time / Error
8. Improve
ปรับ Playbook ต่อเนื่อง
ตัวอย่าง SOAR Workflow
SIEM Alert
↓
Enrich IP
↓
Check User
↓
Check Endpoint
↓
Risk Score
↓
High Risk?
YES
- Disable Account
- Isolate Endpoint
- Block IP
- Open Incident
NO
- Update Alert
- Close / Monitor
SOAR กับ Zero Trust
Zero Trust เน้น
- Verify Explicitly
- Least Privilege
- Assume Breach
SOAR สามารถช่วย Execute Policy เมื่อ Risk เปลี่ยน
เช่น
User Risk สูง
→ Revoke Session
Device Risk สูง
→ Quarantine
ทำให้ Response Dynamic มากขึ้น
SOAR กับ Incident Response Plan
SOAR ไม่ควรแทน Incident Response Plan
แต่ควร Automate ส่วนที่ชัดเจนของ Plan
ถ้า Process ยังไม่ชัด
Automation จะทำให้ความสับสนเกิดเร็วขึ้น
ดังนั้น
Process First, Automation Second
SOAR ไม่ใช่ระบบ “AI แก้ Cyberattack เอง”
แม้ Automation จะทำได้มาก
แต่ Security Incident บางประเภทต้องใช้ Judgment
เช่น
- Insider Threat
- Business Email Compromise
- OT Incident
- Major Breach
Analyst ยังมีบทบาทสำคัญ
Checklist: องค์กรควรเริ่มใช้ SOAR หรือยัง?
ลองถามว่า
- SOC มี Alert เยอะหรือไม่?
- Analyst ทำ Task ซ้ำทุกวันหรือไม่?
- ต้องเปิดหลาย Console ต่อ Incident หรือไม่?
- Response ช้าเพราะ Manual Workflow หรือไม่?
- SIEM มี Detection แล้วแต่ Response ยัง Manual หรือไม่?
- มี API / Connector พร้อมหรือไม่?
- Incident Process ชัดเจนหรือยัง?
ถ้าหลายข้อเป็น “ใช่”
SOAR เป็นขั้นต่อไปที่เหมาะสม
สรุป SOAR คืออะไร?
SOAR คือระบบที่ใช้ Orchestration, Automation และ Response เพื่อช่วยทีม Security ทำงาน Incident Response ได้เร็วและสม่ำเสมอขึ้น
SIEM อาจบอกว่า
“เกิดอะไรขึ้น”
SOAR ช่วยตอบว่า
“แล้วระบบควรทำอะไรต่อ”
Workflow ที่ดีอาจเป็น
Detect
↓
Enrich
↓
Analyze
↓
Approve
↓
Respond
↓
Document
เมื่อใช้ร่วมกับ
- SIEM
- EDR/XDR
- Firewall
- Identity
- NAC
- Threat Intelligence
- Ticketing
SOAR สามารถลดงาน Manual ของ SOC และช่วยให้ Analyst ใช้เวลากับ Incident ที่ซับซ้อนมากขึ้น
แต่หัวใจสำคัญยังคงเป็น
Process + Policy + Guardrail + Human Oversight
ไม่ใช่ Automation เพียงอย่างเดียว
ต้องการออกแบบ Security Automation และ SOAR?
Great Ocean Engineering ให้บริการออกแบบ Network, Infrastructure และ Cybersecurity สำหรับองค์กร
ครอบคลุม
- SIEM
- SOAR
- SOC
- EDR / XDR
- Firewall
- NAC
- Network Segmentation
- OT Security
- Incident Response
- Security Monitoring
ทีมงานสามารถช่วยวิเคราะห์
Alert → Investigation → Response → Automation
เพื่อหา Workflow ที่ควร Automate และออกแบบ Playbook ให้ลดงาน Manual โดยไม่เพิ่มความเสี่ยงต่อระบบ Production
FAQ เกี่ยวกับ SOAR
SOAR คืออะไร?
SOAR หรือ Security Orchestration, Automation and Response คือระบบที่เชื่อม Security Tools และใช้ Playbook ทำงานตอบสนอง Incident แบบอัตโนมัติ
SOAR กับ SIEM ต่างกันอย่างไร?
SIEM เน้นรวบรวม วิเคราะห์ และตรวจจับ Event ส่วน SOAR เน้น Orchestrate Workflow และ Automate Response หลังเกิด Alert
SOAR แทน SOC ได้หรือไม่?
ไม่ได้ SOAR ช่วยลดงาน Manual แต่ยังต้องมีทีมและ Process สำหรับวิเคราะห์ Incident และตัดสินใจในกรณีซับซ้อน
Playbook คืออะไร?
Playbook คือ Workflow ที่กำหนดว่าหลังเกิด Alert ต้องตรวจอะไร ทำ Action อะไร และใครต้องอนุมัติ
SOAR ใช้ Block IP อัตโนมัติได้หรือไม่?
ได้ หากเชื่อมกับ Firewall และกำหนด Policy ที่เหมาะสม แต่ควรมี Guardrail และ Expiration Rule เพื่อลดความเสี่ยง Block ผิด
SOAR เหมาะกับ SME หรือไม่?
ขึ้นกับ Alert Volume และระบบที่มี SME อาจเริ่มจาก Automation ใน SIEM/XDR เดิมก่อน โดยไม่จำเป็นต้องซื้อ SOAR Platform ขนาดใหญ่ทันที