องค์กรหนึ่งมี
- Firewall
- Server
- Active Directory
- Endpoint Protection
- VPN
- Cloud
- Microsoft 365
- Wi-Fi
- Switch
- ERP
- Database
- Backup Server
แต่ละระบบสร้าง Log ของตัวเองตลอดเวลา
ปัญหาคือ
ถ้าเกิดเหตุการณ์ผิดปกติขึ้นจริง
ทีม IT อาจต้องเปิดดู Log จากหลายระบบพร้อมกันเพื่อหาว่าเกิดอะไรขึ้น
ตัวอย่างเช่น
มี User Login จากต่างประเทศ
จากนั้น Account เดียวกันพยายาม Login VPN
แล้วมี Server ถูก Access ตอนกลางคืน
พร้อมกับ Endpoint เครื่องหนึ่งเริ่ม Execute Process แปลก ๆ
ถ้าแต่ละระบบแยกกันอยู่
เหตุการณ์เหล่านี้อาจดูเหมือนเรื่องเล็ก ๆ คนละเรื่อง
แต่ถ้านำข้อมูลมารวมกัน
อาจเห็นว่าเป็น Attack Chain เดียวกัน
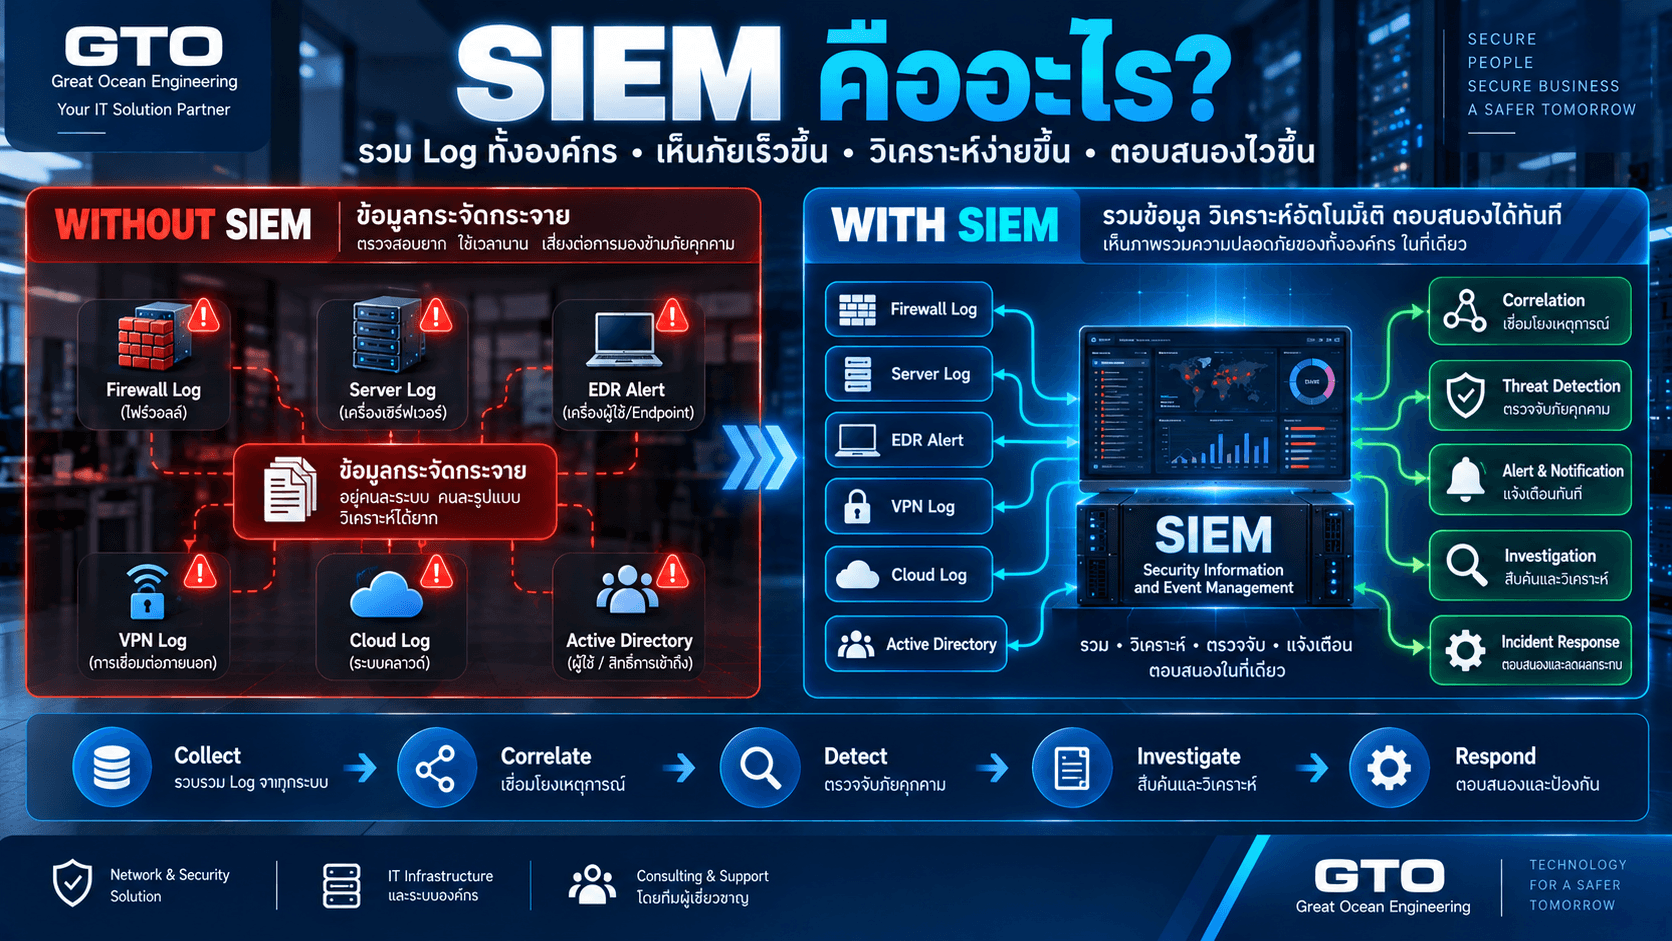
นี่คือหนึ่งในหน้าที่หลักของ SIEM
SIEM คืออะไร?
SIEM ย่อมาจาก Security Information and Event Management
คือระบบที่รวบรวม
- Log
- Event
- Alert
- Security Telemetry
จากหลายระบบในองค์กรมาไว้ที่ศูนย์กลาง
จากนั้นนำข้อมูลมาวิเคราะห์และเชื่อมโยงกันเพื่อช่วยตรวจจับเหตุการณ์ที่ผิดปกติ
ตัวอย่าง Data Source ได้แก่
- Firewall
- Server
- Endpoint
- Active Directory
- VPN
- Cloud
- Application
- Network Device
- Identity Platform
- Email Security
แนวคิดสำคัญคือ
Collect → Normalize → Correlate → Detect → Investigate → Respond
Log คืออะไร?
Log คือข้อมูลบันทึกเหตุการณ์ที่เกิดขึ้นในระบบ
ตัวอย่าง
User Login สำเร็จ
อาจมี Log เช่น
- Username
- Source IP
- Time
- Device
- Authentication Method
Firewall อาจมี Log
- Source IP
- Destination IP
- Port
- Action
- Rule
- Application
Server อาจมี Log
- Login
- Process
- File Access
- Error
- Service Start/Stop
เมื่อข้อมูลเหล่านี้ถูกเก็บแยกกัน การสืบสวน Incident จะช้า
SIEM จึงทำหน้าที่รวมข้อมูลเหล่านี้เข้า Platform เดียว
SIEM ทำงานอย่างไร?
Flow แบบง่ายคือ
1. Collect
รับ Log จากหลายระบบ
2. Normalize
จัดรูปแบบข้อมูลให้สามารถวิเคราะห์ร่วมกันได้
3. Correlate
เชื่อมโยง Event หลายรายการ
4. Detect
ตรวจ Pattern หรือ Behavior ที่น่าสงสัย
5. Alert
แจ้ง Security Team
6. Investigate
วิเคราะห์ว่าเป็น Threat จริงหรือไม่
7. Respond
ดำเนินการตอบสนองตาม Incident Process
SIEM ต่างจาก Log Server อย่างไร?
Log Server อาจทำหน้าที่หลักคือ
เก็บ Log
แต่ SIEM เพิ่มความสามารถด้าน Security Analytics
เช่น
- Correlation
- Detection Rule
- Alert
- Dashboard
- Threat Investigation
- User Behavior
- Incident Management
ดังนั้น
Log Server = เก็บข้อมูล
ส่วน
SIEM = ใช้ข้อมูลเพื่อ Security Monitoring และ Detection
ทำไมต้องรวม Log ไว้ที่เดียว?
เพราะ Cyberattack สมัยใหม่ไม่ได้เกิดบนระบบเดียวเสมอไป
ตัวอย่าง Attack อาจเริ่มจาก
Phishing Email
↓
User Login Account ปลอม
↓
VPN
↓
Server Access
↓
Privilege Escalation
↓
Data Exfiltration
ข้อมูลแต่ละช่วงอาจอยู่ใน
- Email Security
- Identity
- VPN
- Windows
- Firewall
- Cloud
ถ้าไม่รวมข้อมูล จะเห็นเหตุการณ์เป็นส่วน ๆ
SIEM ช่วยสร้าง Context ให้เหตุการณ์เหล่านั้นสัมพันธ์กันมากขึ้น
Correlation คืออะไร?
Correlation คือการเชื่อม Event หลายเหตุการณ์เข้าด้วยกัน
ตัวอย่าง Rule:
ถ้า
- User Login Fail 10 ครั้ง
- จาก IP เดียวกัน
- ภายใน 2 นาที
- แล้ว Login สำเร็จ
- และมี Privilege Change หลังจากนั้น
ระบบสามารถสร้าง Alert
Possible Account Compromise
แทนการให้ Analyst อ่าน Log ทีละบรรทัด
Use Case ของ SIEM มีอะไรบ้าง?
Detect Brute Force
Login Fail จำนวนมาก
Detect Suspicious Login
Login จาก Location หรือ Device ผิดปกติ
Detect Privilege Escalation
User ถูกเพิ่มเข้า Admin Group
Detect Malware Activity
Endpoint มี Process ผิดปกติ
Detect Data Exfiltration
Traffic ออกจำนวนมากผิดปกติ
Detect Firewall Anomaly
Connection Pattern แปลก
Detect Insider Threat
User เข้าถึงข้อมูลผิดปกติ
SIEM กับ SOC ต่างกันอย่างไร?
SIEM เป็น Technology
ส่วน
SOC เป็น People + Process + Technology
SOC หรือ Security Operations Center คือทีมที่ทำหน้าที่
- Monitor
- Detect
- Investigate
- Respond
โดย SIEM เป็นหนึ่งในเครื่องมือสำคัญที่ SOC ใช้
จำง่าย ๆ ว่า
SIEM = เครื่องมือ
SOC = ทีมที่ใช้เครื่องมือเพื่อดูแล Security
SIEM กับ SOAR ต่างกันอย่างไร?
SOAR ย่อมาจาก
Security Orchestration, Automation and Response
SIEM เน้น
- Collect
- Analyze
- Detect
- Alert
SOAR เน้น
- Automate Workflow
- Enrich Alert
- Trigger Response
- Coordinate Security Tools
ตัวอย่าง
SIEM ตรวจพบ Account ถูก Compromise
↓
SOAR ทำ
- Disable Account
- Block IP
- Open Ticket
- แจ้งทีม Security
โดยอัตโนมัติ
SIEM กับ XDR ต่างกันอย่างไร?
XDR เน้นเชื่อมข้อมูล Security จากหลาย Domain เช่น
- Endpoint
- Identity
- Cloud
- Network
เพื่อ Detection และ Response แบบรวมศูนย์
SIEM มีขอบเขตกว้างกว่าในมุม Log Source
สามารถรับข้อมูลจาก
- Network Device
- Application
- Server
- Custom System
- Cloud
- Security Tools
SIEM และ XDR จึงสามารถทำงานร่วมกันได้
ไม่จำเป็นต้องเลือกอย่างใดอย่างหนึ่งเสมอไป
SIEM กับ EDR ต่างกันอย่างไร?
EDR
โฟกัส Endpoint
เช่น
- PC
- Laptop
- Server
ตรวจ
- Process
- File
- Memory
- Behavior
SIEM
รับข้อมูลจากหลาย Source
รวม EDR ด้วย
ดังนั้น
EDR อาจเป็นหนึ่งใน Data Source ของ SIEM
Firewall มี Log แล้ว ต้องมี SIEM ไหม?
Firewall มี Log ที่ดีมาก
แต่เห็นเฉพาะสิ่งที่ Firewall มองเห็น
ตัวอย่าง
Firewall อาจรู้ว่า
User PC ติดต่อ Server
แต่ไม่รู้ว่า
Process ไหนบน PC เป็นคนสร้าง Connection
หรือ User Account ไหนถูกเพิ่มเข้า Domain Admin
SIEM ช่วยเอาข้อมูลจากหลายระบบมาเชื่อมกัน
Active Directory Log สำคัญอย่างไร?
Identity เป็น Target สำคัญของ Attacker
SIEM สามารถ Monitor Event เช่น
- Login Fail
- Account Lock
- Password Change
- Group Membership Change
- Privilege Change
- Account Creation
ตัวอย่าง
พนักงานฝ่ายขายถูกเพิ่มเข้า Domain Admin ตอน 02:00
เหตุการณ์นี้ควรสร้าง Alert ทันที
VPN Log สำคัญอย่างไร?
VPN Log สามารถบอกได้ว่า
- ใคร Login
- จาก IP ไหน
- เวลาไหน
- Session นานเท่าไร
ถ้า User ปกติอยู่ไทย
แต่ Login VPN จากหลายประเทศในเวลาใกล้กัน
SIEM สามารถช่วยสร้าง Detection ได้
Cloud Log สำคัญหรือไม่?
สำคัญมาก
องค์กรจำนวนมากใช้
- Microsoft 365
- Azure
- AWS
- Google Cloud
- SaaS
ดังนั้น Security Monitoring ไม่ควรดูเฉพาะ On-Premise
ควรรวม Cloud Audit และ Identity Log ด้วย
SIEM ใช้กับ OT Security ได้หรือไม่?
ได้ แต่ต้องออกแบบอย่างระมัดระวัง
OT Environment อาจมี Log จาก
- Industrial Firewall
- Windows HMI
- SCADA Server
- Remote Access Gateway
- Engineering Workstation
- NAC
ข้อมูลเหล่านี้สามารถส่ง SIEM เพื่อ Monitor ได้
แต่ไม่ควรส่ง Active Scan หรือ Response ที่เสี่ยงทำให้ Production หยุดโดยไม่ประเมินก่อน
ตัวอย่าง SIEM Use Case สำหรับโรงงาน
Vendor Remote Access
Vendor Login ตอน 01:00
Engineering Change
Engineering PC ติดต่อ PLC
OT Firewall
มี IT Device พยายามเข้า OT
HMI
เกิด Login Failure ต่อเนื่อง
Server
Historian Service หยุด
SIEM สามารถรวม Alert เหล่านี้เพื่อให้ทีม Security เห็นภาพมากขึ้น
SIEM ช่วยตรวจ Ransomware ได้อย่างไร?
Ransomware Attack มักมี Indicator หลายจุดก่อนเกิด Encryption จำนวนมาก
เช่น
- Login ผิดปกติ
- Privilege Escalation
- Endpoint Alert
- SMB Traffic สูง
- Backup Service ถูกหยุด
- Shadow Copy ถูกลบ
ถ้า SIEM รับ Log เหล่านี้ครบ
สามารถสร้าง Correlation เพื่อแจ้งก่อนผลกระทบขยาย
SIEM ป้องกัน Ransomware ได้ 100% หรือไม่?
ไม่ได้
SIEM คือ Detection และ Monitoring Platform
ยังต้องใช้ Control อื่นร่วมด้วย เช่น
- EDR
- Firewall
- MFA
- Backup
- Network Segmentation
- NAC
- Patch Management
Security ที่ดีต้องเป็นหลาย Layer
Detection Rule คืออะไร?
Detection Rule คือ Logic ที่ใช้ค้นหาพฤติกรรมผิดปกติ
ตัวอย่าง
Rule: Multiple Failed Login
ถ้า
Login Fail > 20 ครั้ง
ภายใน 5 นาที
จาก IP เดียว
ให้ Alert
Detection สามารถเป็น
- Threshold
- Correlation
- Behavior
- Threat Intelligence
- Machine Learning
ขึ้นกับ Platform
False Positive คืออะไร?
False Positive คือ Alert ที่ดูน่าสงสัย แต่จริง ๆ แล้วเป็นกิจกรรมปกติ
ตัวอย่าง
Backup Server Transfer Data จำนวนมากทุกคืน
SIEM อาจมองเป็น Data Exfiltration
ถ้าไม่มี Context
SOC ต้องปรับ Rule เพื่อลด Alert ที่ไม่จำเป็น
False Negative คืออะไร?
False Negative คือภัยจริงแต่ระบบไม่ Alert
อันตรายกว่ามาก
เกิดได้จาก
- ไม่มี Log Source
- Detection Rule ไม่ครอบคลุม
- Log ถูก Drop
- Attack ใช้ Technique ใหม่
ดังนั้น SIEM ต้อง Tune อย่างต่อเนื่อง
SIEM ไม่ใช่ระบบติดตั้งแล้วจบ
หลายองค์กรซื้อ SIEM
ส่ง Log เข้าไป
แล้วคิดว่าจบ
แต่ถ้าไม่มี
- Detection Rule
- Use Case
- Tuning
- Analyst
- Incident Process
SIEM จะกลายเป็นเพียง Log Storage ราคาแพง
ก่อน Implement SIEM ต้องทำอะไร?
1. Define Use Case
อยากตรวจอะไร
2. Identify Log Source
ต้องใช้ข้อมูลจากไหน
3. Define Priority
ระบบไหน Critical
4. Configure Retention
เก็บนานเท่าไร
5. Build Detection Rule
สร้าง Alert
6. Define Response
Alert แล้วใครทำอะไร
ไม่ควรส่ง Log ทุกอย่างเข้า SIEM ตั้งแต่วันแรก
เหตุผลคือ
- Cost สูง
- Storage โตเร็ว
- Noise เยอะ
- Analyst ดูไม่ไหว
ควรเริ่มจาก Critical Source
เช่น
- Firewall
- Identity
- VPN
- EDR
- Critical Server
- Cloud
ก่อน
Log Volume มีผลต่อ Cost อย่างไร?
SIEM หลายระบบคิดค่าใช้จ่ายจาก
- GB/day
- Event per Second
- Storage
- Retention
ดังนั้นการส่ง Debug Log จำนวนมหาศาลที่ไม่มี Security Value อาจเพิ่ม Cost โดยไม่เพิ่ม Detection
ควรออกแบบ Logging Strategy
Log Retention ควรเก็บนานแค่ไหน?
ขึ้นกับ
- Compliance
- Incident Investigation
- Budget
- Threat Hunting
- Business Requirement
ตัวอย่าง
Security Hot Data
30–90 วัน
Archive
6–12 เดือน
หรือมากกว่านั้น
ตาม Requirement
Normalization สำคัญอย่างไร?
Firewall Vendor A อาจใช้ Field
src_ip
Vendor B ใช้
sourceAddress
SIEM ต้อง Normalize ให้เข้า Schema เดียว
เพื่อให้ Rule เดียวใช้ได้กับหลาย Source
Threat Intelligence คืออะไร?
Threat Intelligence คือข้อมูลเกี่ยวกับภัยคุกคาม เช่น
- Malicious IP
- Domain
- File Hash
- Attack Infrastructure
- Known Threat Actor
SIEM สามารถนำข้อมูลเหล่านี้มาเทียบกับ Log ภายใน
ตัวอย่าง
Endpoint ติดต่อ IP ที่อยู่ใน Threat Feed
→ Alert
UEBA คืออะไร?
UEBA ย่อมาจาก
User and Entity Behavior Analytics
ใช้วิเคราะห์ Behavior ของ User หรือ Device
ตัวอย่าง
User ปกติ Login 08:00–18:00
แต่วันนี้
Login 02:00
Download 50 GB
Access Server ที่ไม่เคยใช้
UEBA สามารถมองความผิดปกติแบบ Behavior ได้
SIEM ช่วย Compliance ได้หรือไม่?
ได้
SIEM สามารถช่วยเก็บ Audit Log และ Reporting
เช่น
- Admin Activity
- Login
- Access
- Policy Change
แต่ SIEM ไม่ได้ทำให้ผ่าน Compliance โดยอัตโนมัติ
ยังต้องมี Policy และ Control อื่น
Security Dashboard ควรมีอะไร?
Dashboard ที่ดีควรช่วยตอบคำถาม เช่น
- Alert Critical กี่รายการ
- Top Attack Source
- Failed Login
- Endpoint Incident
- Firewall Threat
- Privileged Activity
- Incident Status
ไม่ควรใส่ Chart เยอะจนไม่มี Action
SOC Analyst ทำอะไรกับ SIEM?
SOC Analyst มักใช้ SIEM เพื่อ
- ดู Alert
- ตรวจ Context
- Query Log
- หา Related Event
- จัด Severity
- Escalate
- Response
- Document Incident
SIEM Query สำคัญอย่างไร?
เวลาสืบสวน Analyst อาจ Query เช่น
User นี้ Login จาก IP ไหนบ้างใน 24 ชั่วโมง?
หรือ
Device นี้ติดต่อ Destination ไหนก่อนเกิด Alert?
SIEM ที่ Search Log ได้เร็วช่วยลด Investigation Time
MTTD คืออะไร?
MTTD ย่อมาจาก
Mean Time to Detect
วัดว่าใช้เวลานานเท่าไรตั้งแต่เหตุเกิดจนตรวจพบ
เป้าหมายของ Monitoring ที่ดีคือทำให้ MTTD ต่ำลง
MTTR คืออะไร?
MTTR ใน Security มักใช้ในความหมาย
Mean Time to Respond / Remediate
คือเวลาที่ใช้ตอบสนองหรือแก้ Incident
SIEM + SOC + Automation สามารถช่วยลด MTTR ได้
Alert Severity ควรแบ่งอย่างไร?
ตัวอย่าง
Critical
กระทบระบบสำคัญหรือ Confirmed Compromise
High
มีโอกาสเป็น Attack สูง
Medium
ต้อง Investigation
Low
Informational / Suspicious
Severity ควรผูกกับ Business Impact
ไม่ใช่ Technical Event อย่างเดียว
ตัวอย่าง Detection Use Case
Impossible Travel
User Login จาก Bangkok
5 นาทีต่อมา Login Europe
Privilege Escalation
User ถูกเพิ่ม Admin Group
Suspicious PowerShell
Endpoint Execute Script ผิดปกติ
Data Exfiltration
Upload Data ปริมาณสูง
Backup Tampering
Backup Service ถูก Disable
SIEM กับ Microsoft Sentinel
Microsoft Sentinel เป็น Cloud-native SIEM/SOAR Platform
สามารถรับข้อมูลจาก
- Microsoft
- Cloud
- Network
- Endpoint
- Third-party Source
แล้วใช้ Analytics Rule, Investigation และ Automation
เหมาะกับองค์กรที่ใช้ Microsoft Ecosystem จำนวนมาก
SIEM กับ Fortinet
องค์กรที่ใช้ Fortinet Ecosystem อาจมี Log จาก
- FortiGate
- FortiEDR
- FortiNAC
- FortiMail
- FortiWeb
ซึ่งสามารถนำไปทำ Central Monitoring และ Correlation ผ่าน Fortinet Security Operations Platform ตาม Architecture ที่เลือก
SIEM เหมาะกับ SME หรือไม่?
ขึ้นกับ Risk และ Resource
SME ที่มี
- Firewall
- Microsoft 365
- Server
- Remote User
- Critical Data
ก็มีประโยชน์จาก Central Monitoring
แต่ไม่จำเป็นต้องเริ่มจาก SIEM ขนาด Enterprise
อาจใช้
- Managed SOC
- MDR
- Cloud SIEM
- Selected Log Source
ก่อน
Managed SOC คืออะไร?
Managed SOC คือการให้ผู้เชี่ยวชาญภายนอกช่วย Monitor Security
เหมาะกับองค์กรที่ไม่มีทีม Security 24/7
Service อาจครอบคลุม
- Monitoring
- Alert Triage
- Incident Escalation
- Reporting
SIEM เป็น Platform หนึ่งที่ Managed SOC ใช้
SIEM กับ MDR ต่างกันอย่างไร?
SIEM
Technology Platform
MDR
Managed Detection and Response
เป็น Service ที่มีทีมช่วย Detect และ Respond
MDR อาจใช้
- EDR
- XDR
- SIEM
อยู่เบื้องหลัง
ซื้อ SIEM แล้วต้องมี SOC ไหม?
ไม่จำเป็นต้องมี SOC ขนาดใหญ่
แต่ต้องมีคนหรือ Service รับผิดชอบ Alert
ถ้าไม่มีใครดู
Alert ก็ไม่มีประโยชน์
SIEM Project มักพลาดตรงไหน?
1. ส่ง Log เยอะเกินไป
2. ไม่มี Use Case
3. ไม่มี Owner ของ Alert
4. ไม่มี Incident Process
5. ไม่ Tune False Positive
6. Retention Cost สูงเกิน
7. ไม่มี Time Synchronization
8. Log Source หายแต่ไม่มี Alert
Time Synchronization สำคัญอย่างไร?
ถ้า Firewall เวลาเร็วกว่า Server 10 นาที
การเรียง Timeline ของ Incident จะผิด
ดังนั้น Network Time Protocol หรือ NTP ต้องถูกต้อง
Log Source Health สำคัญหรือไม่?
สำคัญมาก
SIEM ต้องรู้ว่า Log Source ยังส่งข้อมูลอยู่หรือไม่
ถ้า Domain Controller หยุดส่ง Log 3 วัน
แต่ไม่มี Alert
องค์กรกำลังมี Blind Spot
SIEM ควร Monitor Backup หรือไม่?
ควร
Use Case ที่น่าสนใจ เช่น
- Backup Job Failure
- Backup Repository Login
- Retention Change
- Backup Service Stop
- Immutable Setting Change
เพราะ Attacker บางรายพยายามทำลาย Recovery ก่อน Deploy Ransomware
SIEM ควร Monitor Network Device หรือไม่?
ควรพิจารณา
เช่น
- Firewall Config Change
- Switch Admin Login
- VPN Login
- ACL Change
- Device Restart
ช่วยตรวจ Unauthorized Change ได้
SIEM สำหรับ OT ควรเริ่มจากอะไร?
เริ่มจาก Source ที่ปลอดภัยก่อน เช่น
- OT Firewall
- Jump Server
- Remote Access
- Windows Server
- NAC
ไม่จำเป็นต้องส่ง Log จาก PLC ทุกตัวทันที
เป้าหมายคือเพิ่ม Visibility โดยไม่กระทบ Production
8 ขั้นตอนเริ่มทำ SIEM
1. Define Critical Assets
อะไรสำคัญ
2. Define Threat Use Cases
กลัว Attack แบบไหน
3. Select Log Sources
ต้องใช้ข้อมูลจากไหน
4. Configure Collection
ส่ง Log
5. Build Detection
สร้าง Rule
6. Assign Owner
ใครรับ Alert
7. Create Playbook
เกิด Alert แล้วทำอะไร
8. Review & Tune
ปรับปรุงต่อเนื่อง
ตัวอย่าง SIEM Architecture
Firewall
Server
Active Directory
EDR
Cloud
VPN
↓
Log Collector / Connector
↓
SIEM
↓
Correlation / Analytics
↓
Alert
↓
SOC / IT Security
↓
Incident Response
KPI ที่ควรวัด
MTTD
ตรวจพบเร็วแค่ไหน
MTTR
ตอบสนองเร็วแค่ไหน
False Positive Rate
Alert ผิดเยอะแค่ไหน
Critical Alert
จำนวนและ Trend
Log Source Coverage
Critical System ส่ง Log ครบหรือไม่
Detection Coverage
Use Case ครอบคลุม Threat แค่ไหน
Checklist: องค์กรควรเริ่มดู SIEM หรือยัง?
ลองถามว่า
- Firewall มี Alert แต่ไม่มีใครดูหรือไม่?
- Log กระจายหลายระบบหรือไม่?
- หา Incident Timeline ใช้เวลานานหรือไม่?
- มี Cloud + On-Premise พร้อมกันหรือไม่?
- มี Remote User จำนวนมากหรือไม่?
- ต้องเก็บ Audit Log หรือไม่?
- มี Security Team หรือ Managed SOC หรือไม่?
- ต้องการ Detect Lateral Movement หรือไม่?
ถ้าหลายข้อเป็น “ใช่”
SIEM อาจเป็นขั้นต่อไปของ Security Operations
สรุป SIEM คืออะไร?
SIEM หรือ Security Information and Event Management คือระบบที่รวบรวมและวิเคราะห์ Security Log จากหลายระบบขององค์กรในจุดเดียว
เป้าหมายคือ
มองเห็นเหตุการณ์
↓
เชื่อมโยงข้อมูล
↓
ตรวจจับสิ่งผิดปกติ
↓
แจ้งเตือน
↓
ช่วยทีม Security สืบสวนและตอบสนองเร็วขึ้น
SIEM ไม่ใช่ระบบที่ซื้อมาแล้ว Security ดีขึ้นทันที
สิ่งสำคัญคือ
Use Case + Log Source + Detection Rule + People + Process
เมื่อทั้งหมดทำงานร่วมกัน SIEM จะช่วยให้องค์กรเปลี่ยนจาก
“เกิดเหตุแล้วค่อยเปิด Log หา”
เป็น
“ตรวจจับเหตุที่น่าสงสัยได้เร็วขึ้นจากข้อมูลทั่วทั้งองค์กร”
ต้องการออกแบบ SIEM และ Security Monitoring สำหรับองค์กร?
Great Ocean Engineering ให้บริการออกแบบระบบ Network, Server และ Cybersecurity สำหรับองค์กรและโรงงาน
ครอบคลุม
- SIEM
- Security Monitoring
- Firewall
- EDR / XDR
- NAC
- Network Segmentation
- OT Security
- Microsoft Security
- Log Management
- Managed Security
- Incident Response
ทีมงานสามารถช่วยตั้งแต่
Security Assessment → Log Source Mapping → SIEM Design → Detection Use Case → Alert Workflow → Monitoring
เพื่อให้องค์กรไม่ได้เพียงเก็บ Log แต่สามารถใช้ Log เหล่านั้นตรวจจับและตอบสนองภัยคุกคามได้จริง
FAQ เกี่ยวกับ SIEM
SIEM คืออะไร?
SIEM คือระบบรวมและวิเคราะห์ Log/Event จากหลายระบบ เช่น Firewall, Server, Endpoint และ Cloud เพื่อช่วยตรวจจับและสืบสวน Cyber Threat
SIEM กับ SOC ต่างกันอย่างไร?
SIEM คือ Technology ส่วน SOC คือทีมและกระบวนการ Security Operations ที่ใช้เครื่องมืออย่าง SIEM เพื่อ Monitor และ Respond
SIEM กับ XDR ต่างกันอย่างไร?
XDR เน้น Correlation และ Response ข้าม Security Domain ส่วน SIEM เน้นรวบรวมและวิเคราะห์ Log จาก Source ที่กว้างกว่า ทั้ง Security และ Infrastructure
SIEM ป้องกัน Ransomware ได้หรือไม่?
SIEM ช่วย Detect Indicator และ Behavior ที่เกี่ยวข้องกับ Ransomware แต่ต้องใช้ร่วมกับ EDR, Firewall, Backup และ Security Control อื่น
SME จำเป็นต้องใช้ SIEM หรือไม่?
ขึ้นกับ Risk และ Environment SME ที่มี Critical Server, Cloud และ Remote Access ก็สามารถได้ประโยชน์จาก SIEM หรือ Managed SOC แต่ควรเลือก Scope ให้เหมาะกับ Budget
SIEM ต้องมีคนดูตลอด 24 ชั่วโมงหรือไม่?
ไม่จำเป็นสำหรับทุกองค์กร แต่ต้องมีผู้รับผิดชอบ Alert อย่างชัดเจน องค์กรที่ต้องการ Monitoring 24/7 อาจใช้ SOC หรือ Managed Security Service